
evillimiter-ng
 kevincrrl/evillimiter-ng
EvilLimiter Next Generation: monitoriza, analiza y limita el ancho de banda
network-mappingscripting-automationinformation-gathering+3
5
kevincrrl/evillimiter-ngEvilLimiter Next Generation: monitoriza, analiza y limita el ancho de banda
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
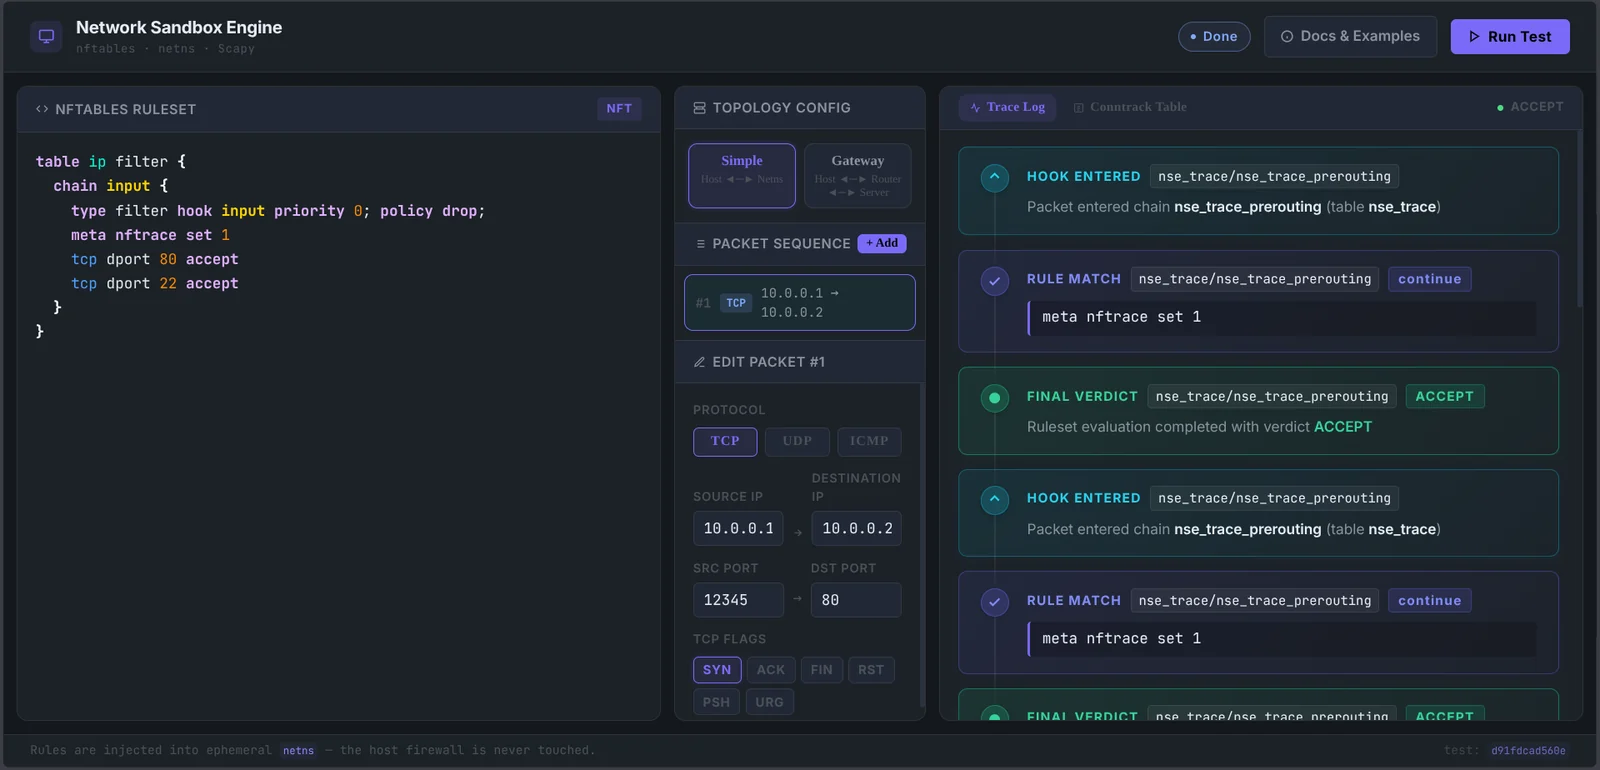 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 blackarch/blackarch
Una distribución basada en ArchLinux para pentesters e investigadores de seguridad.
 pentoo/pentoo-overlay
Overlay de Gentoo para herramientas de seguridad, así como el corazón del Pentoo Livecd
 pushkarreddyy/radioguard
Sub-servicio de defensa celular de confianza cero para Android (detección y enrutamiento seguro de IMSI-Catcher, 2G SMS Blaster y 4G aLTEr)
 rthalley/dnspython
Kit de herramientas DNS de Python que admite consultas, transferencias de zona, actualizaciones dinámicas, TSIG, EDNS0, DNSSEC, DNS-over-HTTPS y…
 crypt0p3g/adnullenum
Enumeración anónima de Active Directory en una sola pasada sobre SAMR y LSARPC — sesión nula, sin credenciales, con salida estructurada y…
 mrgoofydev/zx-ddos
Python-based DDoS stress testing tool for educational and authorized network security evaluation, supporting configurable workers and request counts.
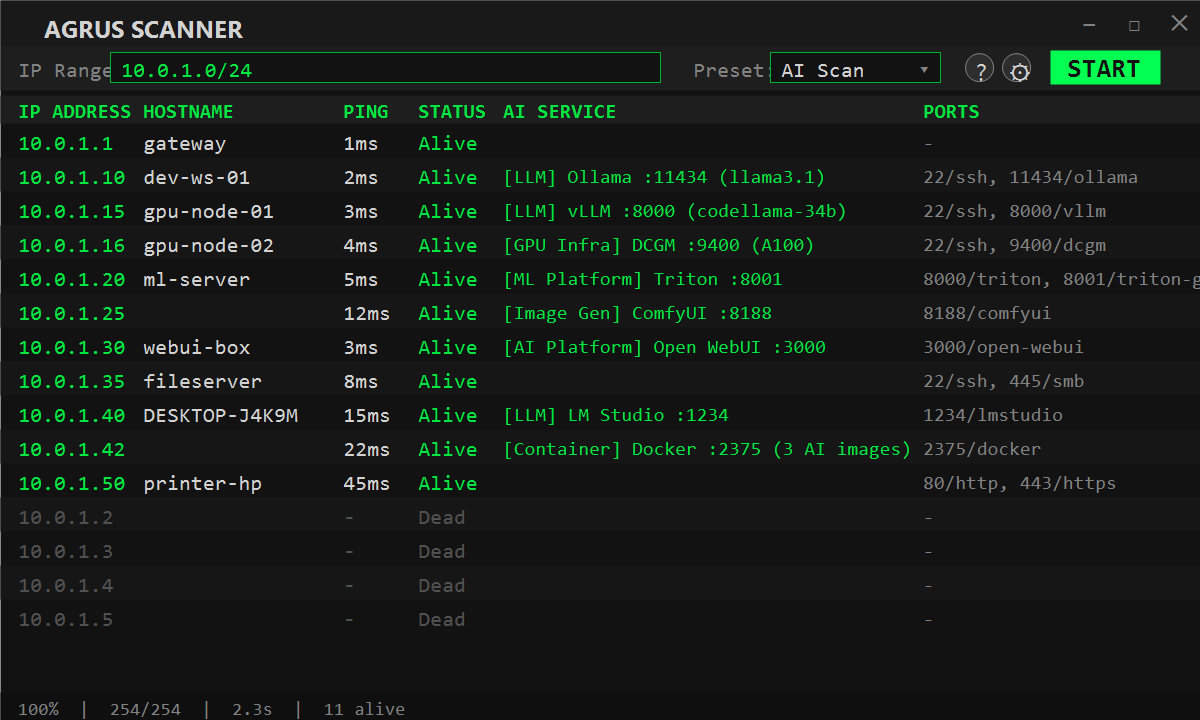 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 gmh5225/f31
Herramienta para ocultar Kali Linux en la red
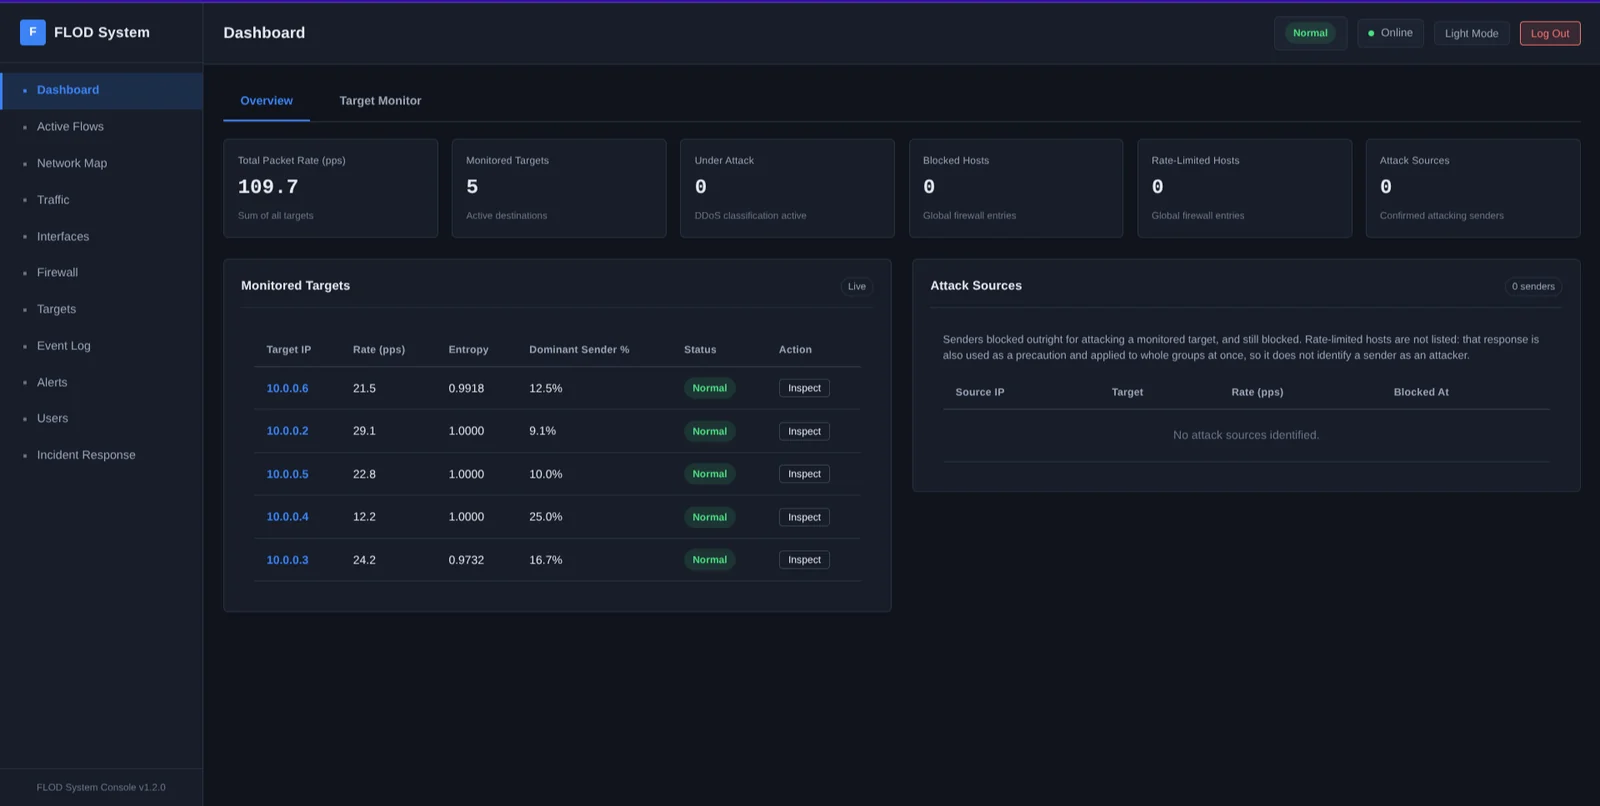 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
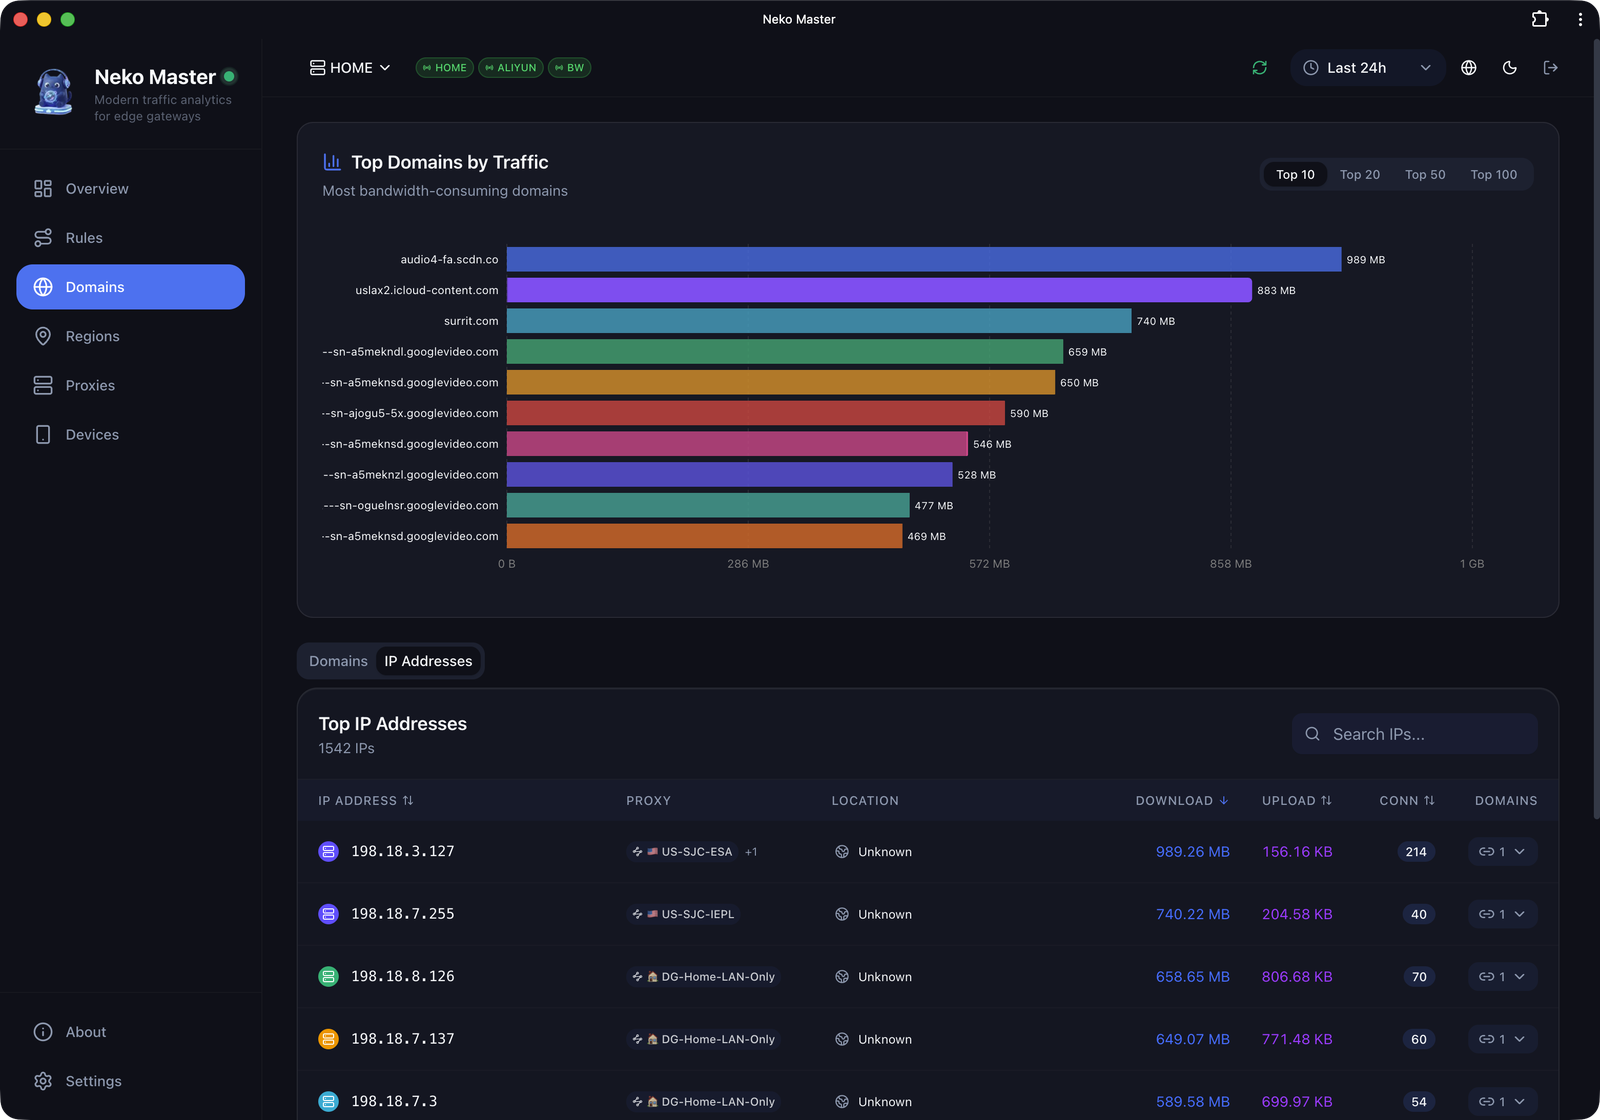 foru17/neko-master
A modern and elegant dashboard for network traffic visualization and analysis.
 kulikov0/whitelist-bypass
Tunelización de datos sobre webrtc para eludir la censura
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 pbxqdown/portclue
Explica por qué un puerto TCP de Linux puede o no ser accesible