Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AgrusScanner — Escáner de reconocimiento de red para Windows con barridos de ping, escaneo de puertos TCP y detección profunda de servicios de IA/ML para encontrar IA en la sombra, despliegues de LLM no autorizados e infraestructura de GPU. | Kitploit
Herramientas/GitHubGitHub/nybaywatch/agrusscanner
Herramientas DefensivasReconocimientoEscáneres de VulnerabilidadesMapeo de RedesEscaneo de PuertosRecopilación de InformaciónSeguridad de RedesUtilidades y FrameworksSeguridad de IA
GitHubnybaywatch/agrusscanner

AgrusScanner

406162hace 3 díasRevisado por Kitploit
Compartir

Escáner de reconocimiento de red para Windows con barridos de ping, escaneo de puertos TCP y detección profunda de servicios de IA/ML para encontrar IA en la sombra, despliegues de LLM no autorizados e infraestructura de GPU.

Ver RepositorioSitio web

Agrus Scanner

Downloads (all channels) GitHub Stars Latest release Signature downloads Signatures

Herramienta de reconocimiento de red con detección profunda de servicios de IA/ML. Escanea tu red para descubrir hosts, puertos abiertos e identifica servicios de IA que se ejecutan en tu infraestructura.

Diseñada para equipos de seguridad, administradores de TI e investigadores que necesitan visibilidad sobre la IA en la sombra, despliegues no autorizados de LLM e infraestructura de GPU en sus redes.

Por qué

Existe una creciente preocupación por la IA en la sombra, y esto proporciona una forma sencilla de escanear redes. Además, muchas de las herramientas de escaneo típicas para Windows son lentas y tienen interfaces mal diseñadas, específicamente para cualquiera que use un monitor de 4k o superior. Agrus Scanner está construido en C#/.NET nativo con WPF — sin Electron, sin navegador embebido — por lo que se inicia rápido, escanea rápido y se mantiene ligero en recursos. Me cansé de intentar leer letra diminuta, así que cuando un amigo/cliente buscaba una forma de escanear en busca de IA en la sombra, y sin ninguna herramienta de tipo Windows disponible, pareció un encaje natural.

También funciona como un escáner de red sencillo — barridos de ping, escaneo de puertos y resolución de nombres de host están integrados. No necesitas una herramienta separada para reconocimiento básico. Pero donde Agrus realmente destaca es en la detección de IA: va más allá del escaneo de puertos al sondear activamente los servicios descubiertos con llamadas a API específicas de IA, recuperando nombres de modelos, detalles de GPU, información de contenedores y datos de versión. Si alguien en tu red está ejecutando un servicio de IA, Agrus lo encuentra y te dice exactamente qué es.

También se ejecuta como servidor MCP, por lo que agentes de IA como Claude Code y OpenClaw pueden usarlo como herramienta — escanear redes, sondear hosts y recuperar resultados de forma autónoma. Apunta tu agente al endpoint y él se encarga del resto.
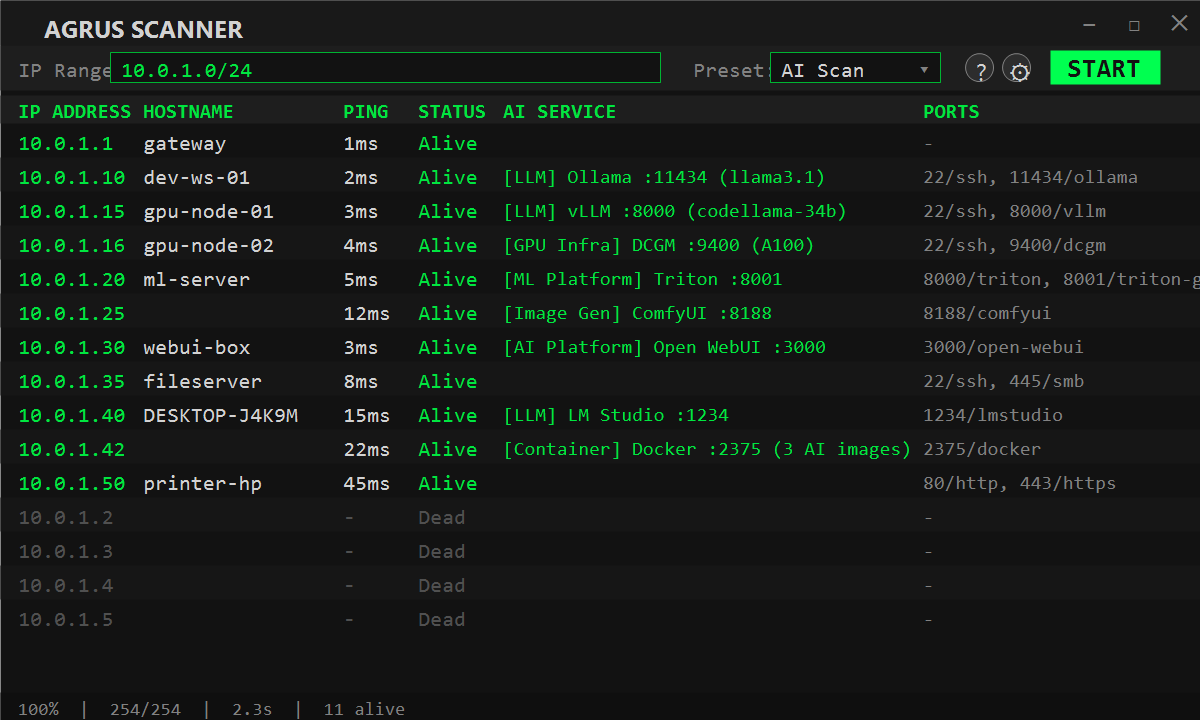
Agrus Scanner

Instalación

Descarga el instalador más reciente desde Releases, o directamente:

AgrusScanner-Setup-1.0.6.msi — autocontenido, no requiere el runtime de .NET.

También disponible en la Microsoft Store. O visita la página de Herramientas para el enlace de descarga, la suma de verificación y el comando de instalación de winget.

Requiere Windows 10/11. El instalador y los binarios instalados están firmados con Authenticode (Azure Trusted Signing, editor Joseph Fago). Una vez instalado, las firmas de detección se mantienen actualizadas por sí solas; solo necesitas un nuevo instalador cuando la aplicación en sí cambia.

Novedades

Firmas — 8 de noviembre de 2026

  • Detección de Comet Opik (LLM) — plataforma autoalojada de observabilidad y evaluación para LLM/RAG/agentes, sin autenticación por defecto; identificada mediante el título de su página frontend en su puerto estándar de docker-compose 5173
  • Detección de Agenta (LLM) — plataforma LLMOps autoalojada para gestión de prompts, evaluación y observabilidad; identificada mediante el título de su página raíz
  • Detección de Attu (Vector DB) — GUI web oficial para Milvus autoalojado, comúnmente incluida en stacks de docker-compose de Milvus sin autenticación por defecto; identificada mediante el título de su página raíz
  • Detección de Easy Diffusion (Image Gen) — aplicación web de Stable Diffusion autoalojada de un solo clic, sin autenticación por defecto; identificada mediante el título de su página raíz en su característico puerto por defecto 9000
  • Detección de ClearML (ML Platform) — plataforma MLOps de código abierto autoalojada para seguimiento de experimentos y gestión de pipelines; identificada mediante el eslogan de la página raíz de su servidor web
  • Detección de Rasa (Agent Platform) — framework autoalojado de IA conversacional/chatbots; identificada mediante el campo minimum_compatible_version de /version en su puerto por defecto del servidor REST 5005


  • Detección de Chainlit (AI Platform) — popular framework Python autoalojado para crear aplicaciones de chat con LLM, accesible públicamente sin autenticación por defecto; identificada mediante un marcador de generador en su página raíz
  • Detección de FastGPT (RAG Platform) — plataforma autoalojada de código abierto de base de conocimiento/RAG para LLM; identificada mediante la marca de su página raíz en su puerto por defecto de docker-compose 3000
  • El catálogo de sondas crece hasta 134 definiciones; las firmas se distribuyen automáticamente mediante el feed continuo — no se necesita actualizar la aplicación

Firmas — noviembre de 2026

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →