


Interfaz de terminal para el descubrimiento de superficie de ataque: reconocimiento DNS, enumeración de subdominios, escaneo de puertos, IP inversa, URLs de inicio de sesión filtradas y minería de secretos en JavaScript.
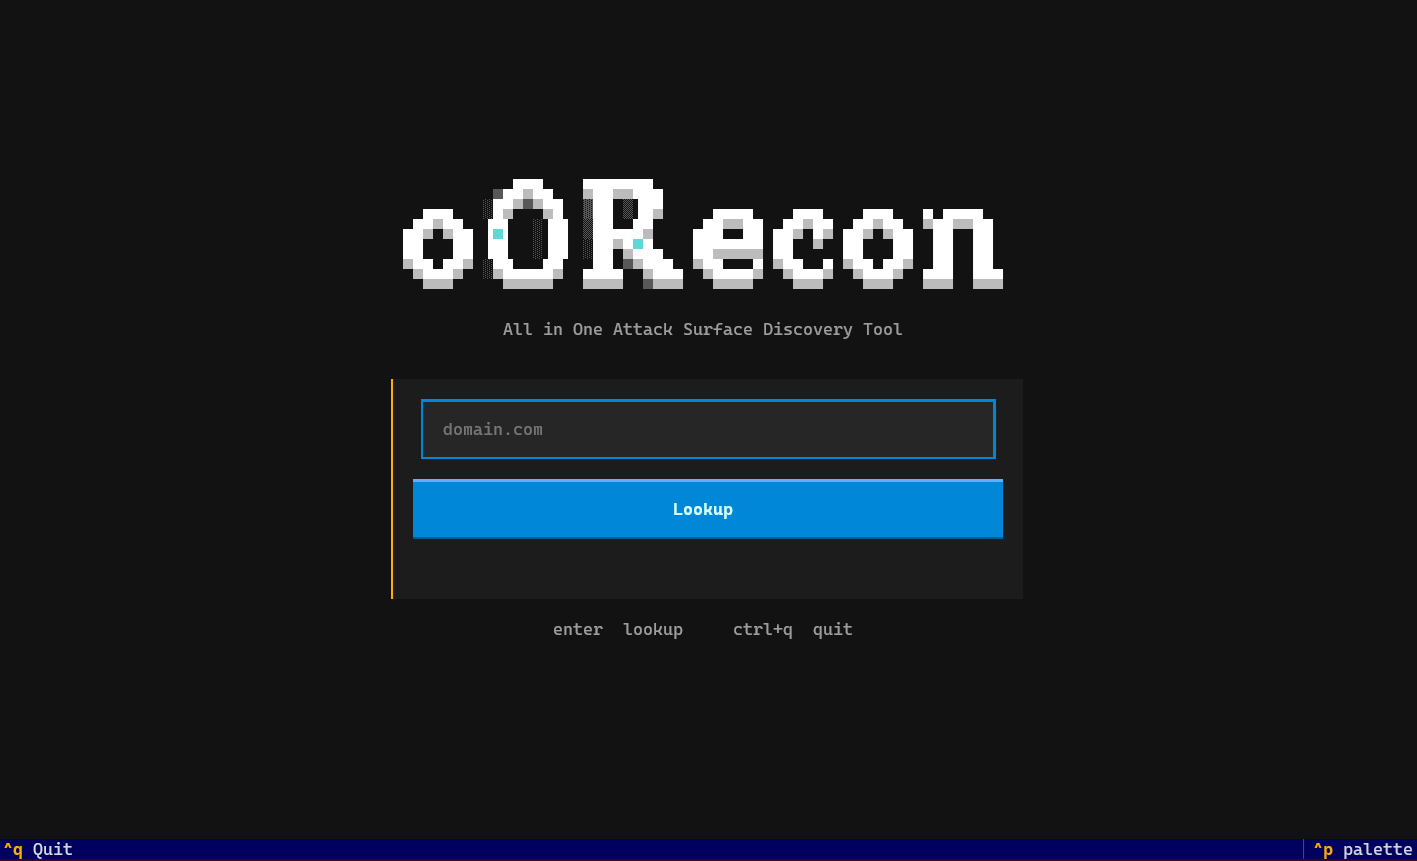
oORecon es una interfaz de terminal en Python de código abierto para reconocimiento web y descubrimiento de superficie de ataque. Ayuda a cazadores de bug bounty, pentesters e investigadores de OSINT a mapear un dominio rápidamente: reconocimiento DNS, enumeración de subdominios, escaneo de puertos, búsqueda inversa de IP, URLs de inicio de sesión filtradas, además de sitemap por host, fuerza bruta de directorios y minería de endpoints / secretos en JavaScript.
Si buscas una TUI de reconocimiento todo en uno en lugar de encadenar muchas CLIs, oORecon ejecuta las comprobaciones principales una tras otra después de introducir un dominio raíz.
Esto es basura generada por IA. Cada línea fue generada por una IA, y nada de ello fue escrito a mano — no había tiempo para eso. Trata el código como salida de máquina y úsalo igualmente.
oORecon es una TUI basada en Textual que convierte un único dominio en un panel de reconocimiento en vivo. Al buscar:
Abre cualquier host activo para continuar con descubrimiento de contenido (sitemaps, directorios) y análisis de JavaScript (endpoints, URLs y posibles secretos con contexto adyacente).
La entrada del dominio se normaliza automáticamente: https://, rutas, puertos y el www. inicial se eliminan para que siempre trabajes desde el dominio raíz.
| Módulo | Qué hace |
|---|---|
| Reconocimiento DNS | Resuelve registros DNS A, AAAA, NS, MX, SOA y relacionados |
| Buscador de subdominios | Nombres de certificate-transparency + comprobación de HTTPS activo (suplantación TLS de Chrome) |
| Escáner de puertos | Conjunto amplio de puertos contra el dominio objetivo |
| Búsqueda inversa de IP | Descubrimiento de host compartido desde DNS A / AAAA |
| URL de inicio de sesión filtrada | URLs de inicio de sesión / credenciales estilo stealer-log (solo lectura) |
Muestra la superficie DNS del dominio consultado en un solo panel para que puedas ver IPs expuestas e infraestructura de correo/nombres antes de escanear más.
Extrae nombres de certificados para el dominio raíz, luego comprueba cada host por HTTPS. Filtra por clase de estado (2xx / 3xx / 4xx / 5xx / caído) o por prefijo de host (mixrank.com coincide solo con hosts que empiezan con esa cadena).
Ejecuta un barrido amplio de puertos en el dominio que introdujiste (no en cada subdominio) y lista los puertos abiertos con detalle de servicio / banner.
Toma solo las direcciones DNS A y AAAA del dominio raíz y busca nombres de host de certificados relacionados, luego comprueba cada uno por HTTPS para estado y Cloudflare. No se expande a la IP de cada subdominio.
Lista URLs filtradas relacionadas con el inicio de sesión vinculadas al dominio. La tabla es de solo lectura (sin clic).
| Herramienta | Qué hace |
|---|---|
| Rastreador de sitemap | robots.txt + sitemaps XML (.xml / .xml.gz) |
| Fuerza bruta de directorios | Descubrimiento de contenido con una wordlist estilo SecLists |
| JS Miner | Endpoints y URLs desde JavaScript; hallazgos tipo secreto con coincidencia + contexto adyacente |
Descubre endpoints de sitemap desde robots y rutas comunes, luego sigue índices de sitemap anidados. Solo se muestran URLs de sitemap XML confirmadas.
Fuerza bruta de rutas comunes contra el host. Útil para paneles de administración, copias de seguridad y endpoints olvidados.
Obtiene los scripts de la página, extrae URLs/endpoints y escanea los cuerpos de los scripts en busca de posibles claves de API y secretos. Las filas script / endpoint / url son solo de lista; otros tipos abren una ventana de detalle con la coincidencia y los caracteres circundantes.
pip install -r requirements.txt
python main.py
Pasa un dominio en la CLI:
python main.py example.com
Requiere: Python 3.10+
Controles: Ctrl+Q salir · Esc atrás · Enter abrir host / detalle de secreto · / filtrar subdominios
