
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Depuradores — Herramientas — Página 2 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
433 resultados
KeyPatchX preview

KeyPatchX

GitHubgmh5225/keypatchx

KeyPatch Enhanced — Plugin de IDA Pro para el parcheo de ensamblado x86/x64 con reconocimiento de símbolos, impulsado por Keystone Engine. Fork de…
static-analysisexploitationreverse-engineering+4
9
hace 7 meses
frida-gum preview

frida-gum

GitHubfrida/frida-gum

Biblioteca de instrumentación e introspección multiplataforma escrita en C
dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0khace 6 días
static-arm-bins preview

static-arm-bins

GitHubtherealsaumil/static-arm-bins

Binarios ARM compilados estáticamente para depuración y análisis en tiempo de ejecución
embedded-systems-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+6
528hace 5 años
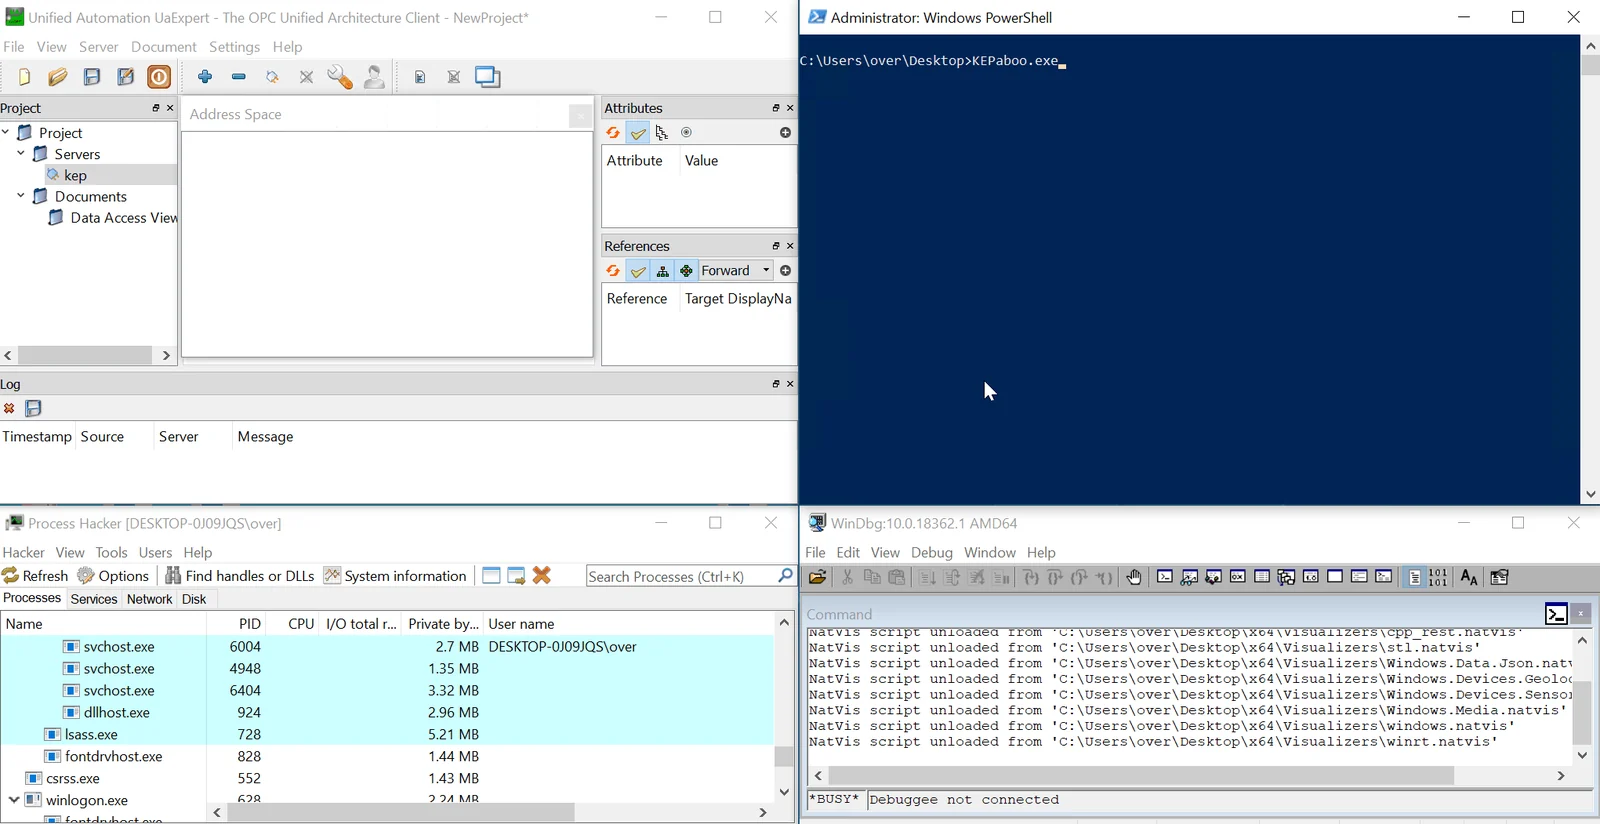
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

Neutralizar las técnicas anti-depuración de KEPServerEX
dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
33hace 3 años
lighthouse preview

lighthouse

GitHubgaasedelen/lighthouse

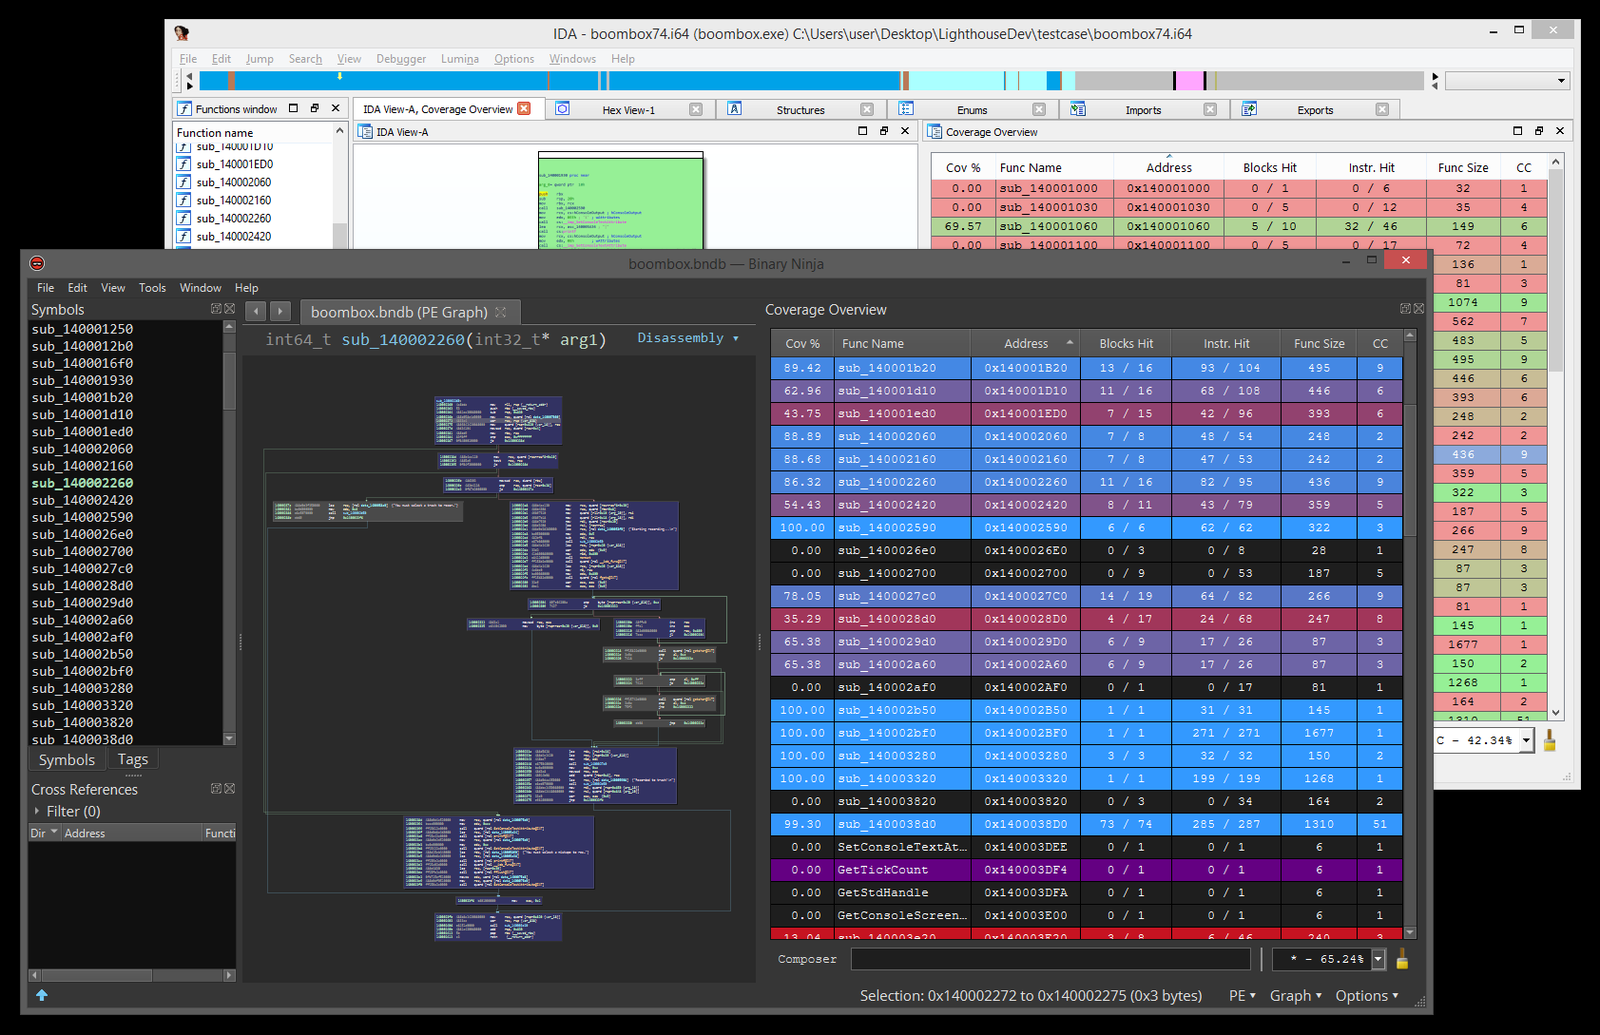
Un Explorador de Cobertura para Ingenieros Inversos
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
2.6khace 8 meses
Jackalope preview

Jackalope

GitHubgoogleprojectzero/jackalope

Fuzzer binario guiado por cobertura para Windows, macOS, Linux y Android
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4khace 1 mes
luadec preview

luadec

GitHubviruscamp/luadec

Descompilador de Lua para lua 5.1, 5.2 y 5.3

general-purpose-utilitiesstatic-analysiscode-analysis+4
1.3khace 2 años
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
2hace 4 días
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
static-analysisdynamic-analysis-sandboxingcode-analysis+8
42hace 15 días
cortex preview

cortex

GitHubpdb333/cortex

Un conjunto de herramientas de análisis en tiempo de ejecución para Windows que combina escaneo de memoria, depuración, automatización y APIs…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
30hace 4 días
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Depurador a nivel de kernel de Windows con interfaz estilo OllyDbg/IDA, puntos de interrupción por software y hardware, símbolos PDB, descompilador y…
static-analysisdynamic-analysis-sandboxingmemory-forensics+9
48hace 4 meses
HookTools preview

HookTools

GitHubgmh5225/hooktools

Inyector básico para analizar el comportamiento de malware evasivo
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
hace 2 años
ida-claude-code-plugins preview

ida-claude-code-plugins

GitHubgmh5225/ida-claude-code-plugins

Complementos que integran Claude Code con IDA Pro para asistir en flujos de trabajo de ingeniería inversa y análisis de binarios mediante…
static-analysisdynamic-code-analysisreverse-engineering+5
2hace 9 meses
IDA-SDK preview

IDA-SDK

GitHubgmh5225/ida-sdk

Encabezados y bibliotecas oficiales del SDK de IDA Pro para crear plugins que desensamblan, descompilan y analizan binarios dentro del entorno de…
static-analysisreverse-engineeringdebuggers+2
2hace 2 años
IDA_Plugin_PCodeGPT preview

IDA_Plugin_PCodeGPT

GitHubgmh5225/ida_plugin_pcodegpt

Plugin de IDA Pro que utiliza OpenAI GPT-3.5/GPT-4 para automatizar tareas de ingeniería inversa como el nombrado de funciones, la explicación de…
static-analysisreverse-engineeringscripting-automation+4
hace 2 años
dae preview

dae

GitHubejfkdev/dae

Config-driven Dart AOT snapshot analyzer that exports blutter-compatible symbols and structs for IDA, radare2 and Frida, and decompiles functions…
android-securitystatic-analysisdynamic-analysis-sandboxing+6
9hace 14 días
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

Navegador de investigación para macOS con enfoque local, construido sobre una compilación personalizada de Brave que captura tráfico de red, huellas…
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
7hace 1 día
ceasta preview

ceasta

GitHubngwg/ceasta

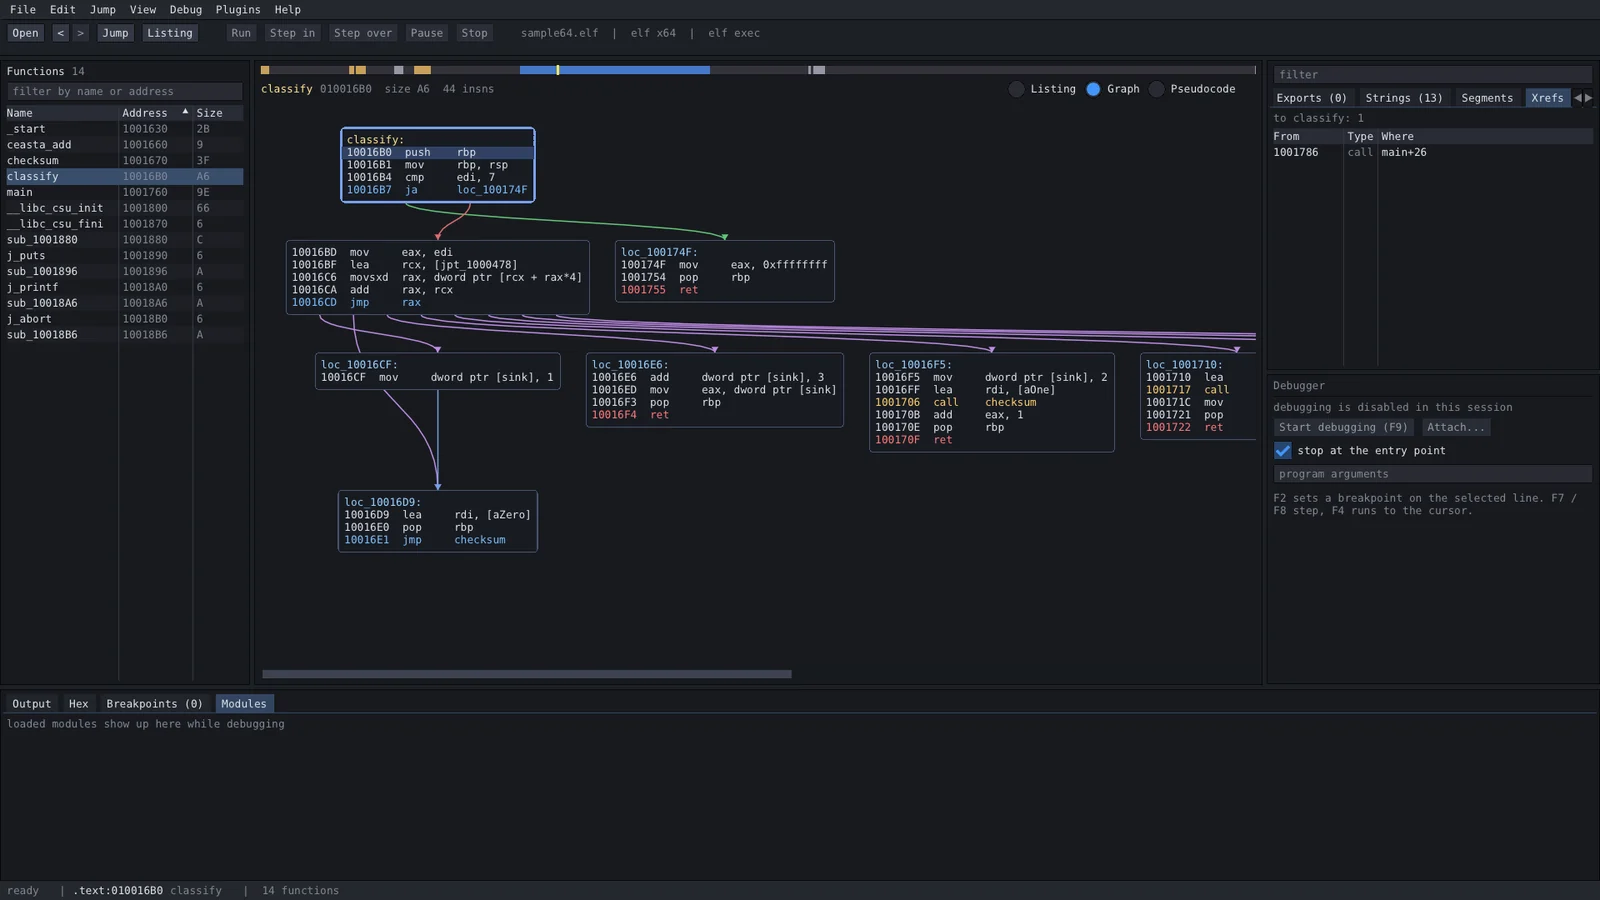
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169hace 22 días
Anterior123…25Siguiente