
 ngwg/ceasta
Desensamblador, descompilador y depurador estilo x64dbg para binarios PE/ELF con listado estilo IDA, gráficos de funciones, plugins de Lua, CLI y un servidor MCP integrado para análisis impulsado por IA.


un desensamblador, descompilador y depurador en uno — para windows, linux y macos, x86, x64 y arm64




listado al estilo ida, un descompilador, un grafo de funciones, un depurador al estilo x64dbg, plugins de lua y un servidor MCP integrado para que puedas apuntar una IA a un binario — un pequeño programa, todo incluido en el código, nada que instalar para compilar.
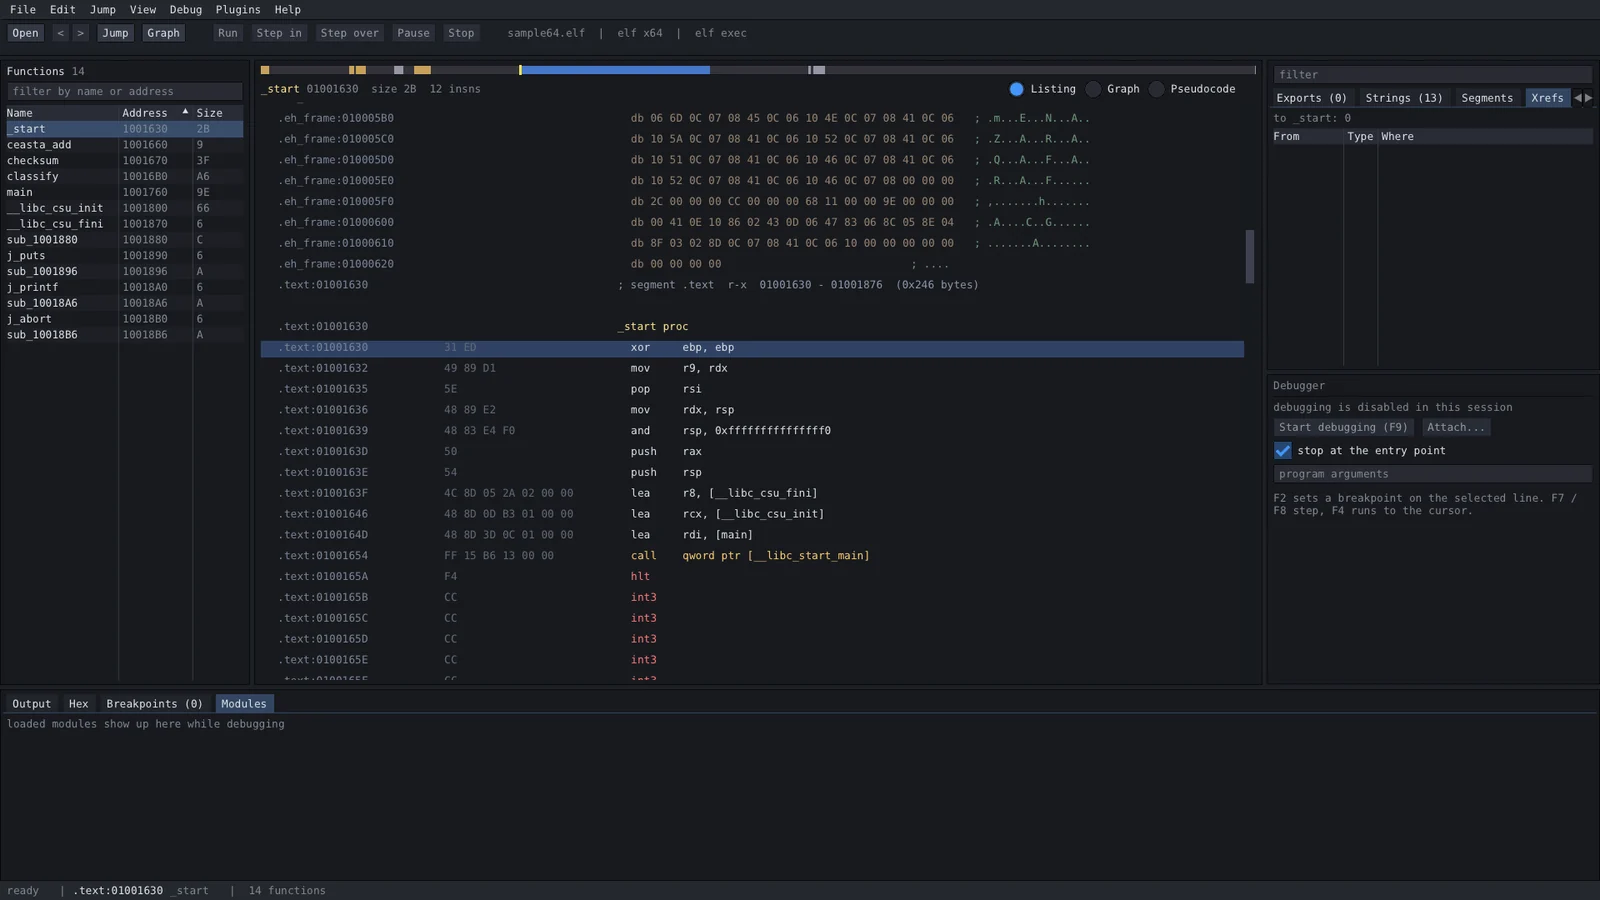
ceasta muestra el mismo código desde los bytes en bruto hasta c legible, para que puedas bajar al nivel que necesites:
; assembly - the real instructions  // pseudocode (f5) - reconstructed c

checksum proc                       int checksum(int rdi)
  movzx   edx, byte ptr [rdi]       {
  test    dl, dl                        rdx = *(char*)rdi;
  je      loc_1191                      if (rdx == 0) {
  mov     eax, 0x1505                       return 0x1505;
loc_1179:                               }
  mov     ecx, eax                      rax = 0x1505;
  shl     ecx, 5                        do {
  add     eax, ecx                          rax = rax + (rax << 5) + rdx;
  add     rdi, 1                            rdi = rdi + 1;
  movzx   edx, dl                           rdx = *(char*)rdi;
  add     eax, edx                      } while (rdx != 0);
  movzx   edx, byte ptr [rdi]           return rax;
  test    dl, dl                    }
  jne     loc_1179
  ret
loc_1191:
  mov     eax, 0x1505
  ret
eso es djb2 (5381 es 0x1505, y (h << 5) + h es h * 33). haz clic en un nombre en el pseudocódigo y nombra las cosas según las entiendas — y sobre la función le da un prototipo, n renombra una variable:
unsigned checksum(const char* s)
{
    rdx = *(char*)s;
    if (rdx == 0) {
        return 0x1505;
    }
    h = 0x1505;
    do {
        h = h + (h << 5) + rdx;
        s = s + 1;
        rdx = *(char*)s;
    } while (rdx != 0);
    return h;
}
el decompilador es de mejor esfuerzo (x86 / x64, aún sin structs) — ideal para obtener rápidamente una rutina, mientras que el listado sigue siendo la fuente de verdad.
obténlo desde la página de releases:
| archivo | plataforma | qué obtienes |
|---|---|---|
ceasta-x.y.z-setup.exe | windows 10/11 x64 | la aplicación completa, se instala para tu usuario (sin admin), menú de inicio + opcional "abrir con ceasta" |
ceasta-x.y.z-windows-x64.zip | windows x64 | la aplicación completa, portable — descomprime y ejecuta ceasta.exe |
ceasta-x.y.z-linux-x64.AppImage | linux x64 | la aplicación completa — chmod +x y ejecuta (en linux) |
ceasta-cli-x.y.z-linux-x64.tar.gz | linux x64 | ceasta-cli + plugins: análisis, desensamblado, decompilador, scripting, depurador de terminal, diff de binarios, firmas y el servidor MCP |
ceasta-x.y.z-macos.dmg | macos 11+, apple silicon e intel | la aplicación, aún sin depurador — arrástrala a Aplicaciones (en un mac) |
ceasta-cli-x.y.z-macos.tar.gz | macos 11+, apple silicon e intel | ceasta-cli + plugins, todo lo anterior excepto el depurador |
n lo renombra, y establece un tipo o un prototipo. shift+f5 lo muestra junto al listadokuna — su salida para la misma función, líneas enlazadas al listado, también arm64. más abajordi == 3), watchpoints en variables, step into / over / out, step back, ejecutar hasta el cursor, pausar, registros, pila, call stack, mapa de memoria, memoria en vivo
call decrypt "..."), registra destinos de llamadas indirectas como xrefs (trace)ceasta-cli dbg: el mismo depurador en una terminalsigmake / sigapply)ceasta-cli mcp — con prompts listos para usar, y nombres que revisas antes de que se apliquen. consulta conectar una IA.i64 de ida: ctrl+s escribe <file>.ceasta con tus nombres, comentarios, tipos, puntos de interrupción y el propio programa — se abre después, o en otra máquina, sin el original. al cerrar pregunta antes de descartar trabajo sin guardar.map, e ida / ghidra (con los scripts en scripts/)ceasta-cli para scripts y ciuna ventana, nada flotando por ahí:
