

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Herramientas — Página 4 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1205 resultados
LazZzy_Dump preview

LazZzy_Dump

GitHubtrustedsec/lazzzy_dump

Extrae estáticamente y descifra shellcode ofuscado con AES-CBC/XOR de binarios PE envueltos con laZzzy mediante coincidencia de firmas y resolución…

static-analysisencryption-decryption-toolscode-analysis+6
1
hace 1 mes
jscd preview

jscd

GitHubejfkdev/jscd

Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.

static-analysiscode-analysisdynamic-code-analysis+4
24hace 14 días
luadec-tplink preview

luadec-tplink

GitHubsuperkhung/luadec-tplink

Versión modificada de luadec para descompilar el firmware LUA del TP-Link Archer C7.

embedded-systems-securitystatic-analysisiot-security+4
33hace 6 años
luadec preview

luadec

GitHubviruscamp/luadec

Descompilador de Lua para lua 5.1, 5.2 y 5.3

general-purpose-utilitiesstatic-analysiscode-analysis+4
1.3khace 2 años
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.

android-securityembedded-systems-securityprivilege-escalation+7
62hace 12 días
SigLens preview

SigLens

GitHubst0rn/siglens

Kit de herramientas de análisis de artefactos de Windows que asigna detecciones de AV a offsets de PE, secciones, RVA/VA y cadenas, con YARA, AMSI,…

defensive-toolsioc-managementstatic-analysis+7
41hace 17 días
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
2hace 4 días
ASC preview

ASC

GitHubmg1937/asc

Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…

android-securitystatic-analysiscode-analysis+6
2.5khace 2 días
NativePe preview

NativePe

GitHubhabanada/nativepe

Biblioteca Object Pascal (Delphi) para analizar, mapear, cargar y volcar archivos PE de Windows, con reubicaciones, importaciones, TLS y lectura de…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18hace 17 días
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
42hace 15 días
cortex preview

cortex

GitHubpdb333/cortex

Un conjunto de herramientas de análisis en tiempo de ejecución para Windows que combina escaneo de memoria, depuración, automatización y APIs…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
30hace 4 días
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Depurador a nivel de kernel de Windows con interfaz estilo OllyDbg/IDA, puntos de interrupción por software y hardware, símbolos PDB, descompilador y…
static-analysisdynamic-analysis-sandboxingmemory-forensics+9
48hace 4 meses
HookTools preview

HookTools

GitHubgmh5225/hooktools

Inyector básico para analizar el comportamiento de malware evasivo
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
hace 2 años
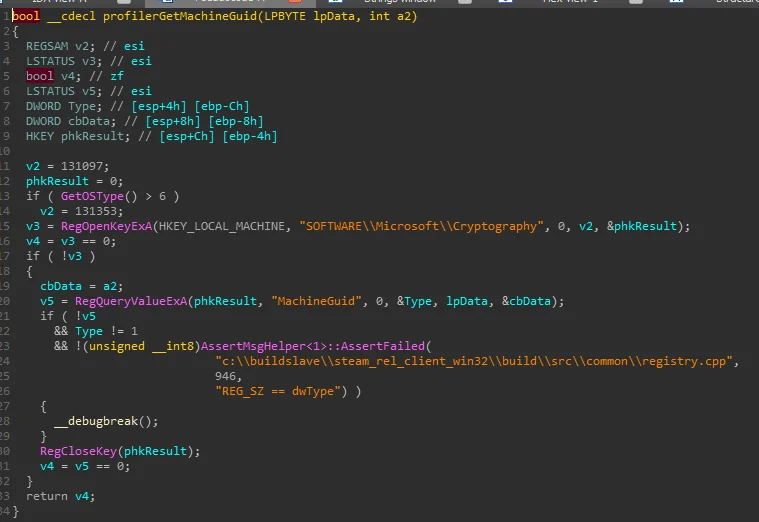
HWID-SteamSpywareTerminator preview

HWID-SteamSpywareTerminator

GitHubgmh5225/hwid-steamspywareterminator

Biblioteca en desarrollo inyectada en Steam para bloquear el hilo oculto CFillMachineInfoThread que recopila datos de HWID, disco, adaptador de red y…

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
1hace 4 años
ida-claude-code-plugins preview

ida-claude-code-plugins

GitHubgmh5225/ida-claude-code-plugins

Complementos que integran Claude Code con IDA Pro para asistir en flujos de trabajo de ingeniería inversa y análisis de binarios mediante…
static-analysisdynamic-code-analysisreverse-engineering+5
2hace 9 meses
IDA-SDK preview

IDA-SDK

GitHubgmh5225/ida-sdk

Encabezados y bibliotecas oficiales del SDK de IDA Pro para crear plugins que desensamblan, descompilan y analizan binarios dentro del entorno de…
static-analysisreverse-engineeringdebuggers+2
2hace 2 años
IDA_Plugin_PCodeGPT preview

IDA_Plugin_PCodeGPT

GitHubgmh5225/ida_plugin_pcodegpt

Plugin de IDA Pro que utiliza OpenAI GPT-3.5/GPT-4 para automatizar tareas de ingeniería inversa como el nombrado de funciones, la explicación de…

static-analysisreverse-engineeringscripting-automation+4
hace 2 años
avdroot preview

avdroot

GitHubejfkdev/avdroot

Rootear un emulador de Android Studio parcheando su ramdisk con Magisk — en Go puro.

android-securityprivilege-escalationweb-proxies-interception+6
7hace 1 mes
Anterior1…345…67Siguiente