
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Разведка угроз — Инструменты — Страница 5 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
1319 результатов
ThreatLens preview

ThreatLens

GitHubabdaullahag/threatlens

Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…

defensive-toolsioc-managementosint+7
25
1 месяц назад
geiger preview

geiger

GitHubatomburstofficial/geiger

Read-only CLI that inventories AI agents, MCP servers, plugins, and extensions on a machine, reporting their capabilities and exposure with…

configuration-auditingcloud-securitydevsecops+2
1661 месяц назад
openshield preview

openshield

GitHubowasp/openshield

Открытый CSPM для Azure — сканирование на предмет ошибок конфигурации и квантово-небезопасной криптографии, сопоставление находок с…

vulnerability-scannersconfiguration-auditingcryptography+4
597 дней назад
BlueBox preview

BlueBox

GitHubsvdwi/bluebox

Открытая платформа threat intelligence для анализа вредоносного ПО и наблюдаемых объектов. Обогащает IP-адреса, домены, URL и хэши данными из внешних…

ioc-managementosintstatic-analysis+4
504 лет назад
SSHintel preview

SSHintel

GitHubsonitbahl/sshintel

Автономный SSH-хоніпот для перехоплення взаємодій атакуючих і перетворення їх на структуровану розвідку з кібербезпеки.
network-securitythreat-intelligenceintrusion-detection+2
33 дней назад
GitMiner3 preview

GitMiner3

GitHubunkl4b/gitminer3

Инструмент для расширенного поиска контента на GitHub
osintvulnerability-analysiscode-analysis+3
5811 месяцев назад
aethel_core preview

aethel_core

GitHublokinpendawa/aethel_core

Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
vulnerability-analysiswaf-bypassweb-security+3
81 месяц назад
Dark_Ledger preview

Dark_Ledger

GitHubgmh5225/dark_ledger

Репозиторий, сохраняющий данные даркнет-маркетов, включая списки продавцов, PGP-ключи, объявления и многое другое, для исследовательских и…

osintinformation-gatheringthreat-intelligence+1
1 год назад
DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis preview

DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis

GitHubkaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis

Обратный инженерный анализ DarkTortilla RAT — сложного вредоносного ПО, которое похищает данные банковских карт, расшифровывает пароли браузеров и…

password-attacksreverse-engineeringdata-exfiltration+4
491 месяц назад
syswarden preview

syswarden

GitHubduggytuxy/syswarden

Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
defensive-toolsconfiguration-auditingnetwork-security+4
3951 день назад
advisory-database preview

advisory-database

GitHubpypa/advisory-database

Сообщественная база данных уведомлений о безопасности для Python-пакетов на PyPI, предоставляющая структурированные данные об уязвимостях в формате…
vulnerability-analysisdevsecopsthreat-intelligence+2
37315 ч 39 мин назад
cyberthreat_DBSproject preview

cyberthreat_DBSproject

GitHubsohanbhowmik/cyberthreat_dbsproject

Структурированный набор данных об угрозах для отслеживания уязвимостей CVE с оценками CVSS, статусом KEV и датами публикации.
vulnerability-analysisthreat-intelligencecurated-resources
1 месяц назад
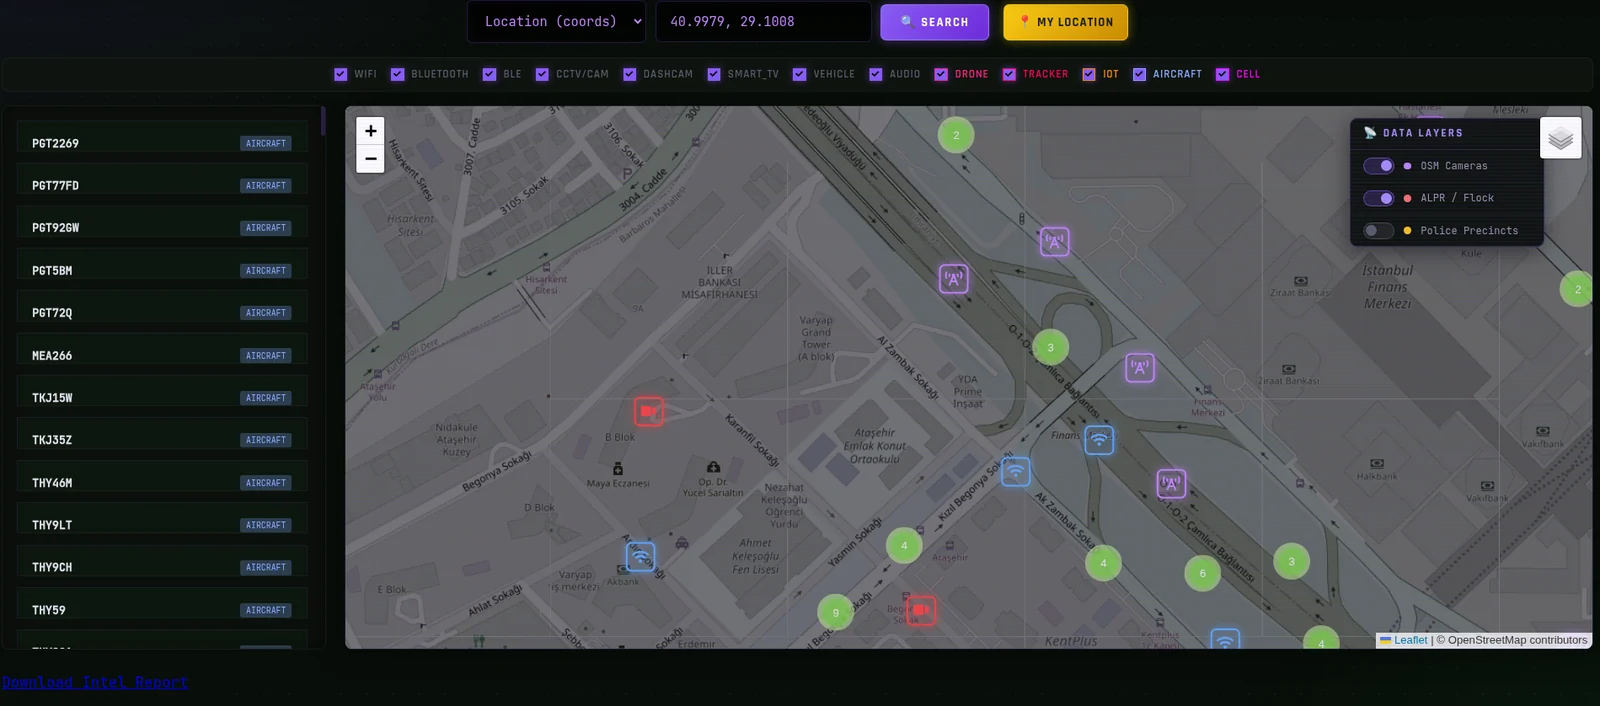
signalops preview

signalops

GitHubemrekybs/signalops

Единая панель интеграции разведданных со всех источников — потоки данных WiFi, сотовой связи, CCTV, ADS-B, орбитальные и SDR-каналы объединены на…
osintreconnaissanceiot-security+8
38 дней назад
SDK preview

SDK

GitHubintelligencex/sdk

SDK для запросов к поисковой системе и архиву данных Intelligence X, поддерживающий такие селекторы, как email, домен, IP и телефон. Включает обёртки…

osintapi-security-testinginformation-gathering+2
5614 месяцев назад
pocindex preview

pocindex

GitHub0xmarcio/pocindex

Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
osintvulnerability-scannersexploit-frameworks+5
1.5k5 ч 42 мин назад
nuclei-cve-analyzer preview

nuclei-cve-analyzer

GitHubsw33ber/nuclei-cve-analyzer

CVE intelligence pipeline that compares public CVEs against Nuclei templates to identify missing vulnerability coverage, classify types, and rank…

vulnerability-scannersvulnerability-analysisthreat-intelligence+2
1 месяц назад
Open-Source-Threat-Intel-Feeds preview

Open-Source-Threat-Intel-Feeds

GitHubbert-janp/open-source-threat-intel-feeds

Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает…

ioc-managementosintthreat-feeds-aggregators+3
9620 дней назад
EVTX-ATTACK-SAMPLES preview

EVTX-ATTACK-SAMPLES

GitHubsbousseaden/evtx-attack-samples

Курируемая коллекция образцов атак Windows EVTX, сопоставленных с техниками MITRE ATT&CK, предназначенная для тестирования скриптов обнаружения,…

digital-forensicsthreat-intelligenceeducation+2
2.6k3 лет назад
Назад1…456…74Вперёд