
 duggytuxy/syswarden
Локальный для хоста оркестратор безопасности Linux, обеспечивающий применение политики nftables с телеметрией HIDS/HIPS, ограниченными каналами threat-intelligence, внеполосным анализом журналов WAAP и аутентифицированным высоким уровнем доступности.




Защита Linux. Ваш хост. Ваши правила.
Локальная защита хоста Linux с проверяемым применением политик по принципу fail-closed.
Веб-сайт | Документация | Сборка из исходного кода | План развития
SysWarden — это открытый оркестратор безопасности Linux, объединяющий авторитетную политику nftables, телеметрию хоста, списки киберразведки, внеполосный анализ журналов WAAP, аутентифицированную высокую доступность и встроенную терминальную панель управления. Он предназначен для операторов, которым нужен единый проверяемый уровень защиты хоста без размещения ещё одного прокси в пути передачи данных приложения.
SysWarden не является встроенным HTTP-прокси, средством очистки трафика или продуктом нормативной сертификации.
Текущая версия исходного кода: v4.10.4.
Последний стабильный выпуск — v4.10.4, прошедший проверку в рамках IVV (интеграция, верификация и валидация).
Используйте руководство по установке,
руководство по историческому восстановлению и удалению
и запись о верификации выпуска.
Промежуточные выпуски проходят IVV; поколения Upgrade требуют полного IVVQ.
Более поздние сборки из исходного кода не наследуют вердикт опубликованного выпуска.
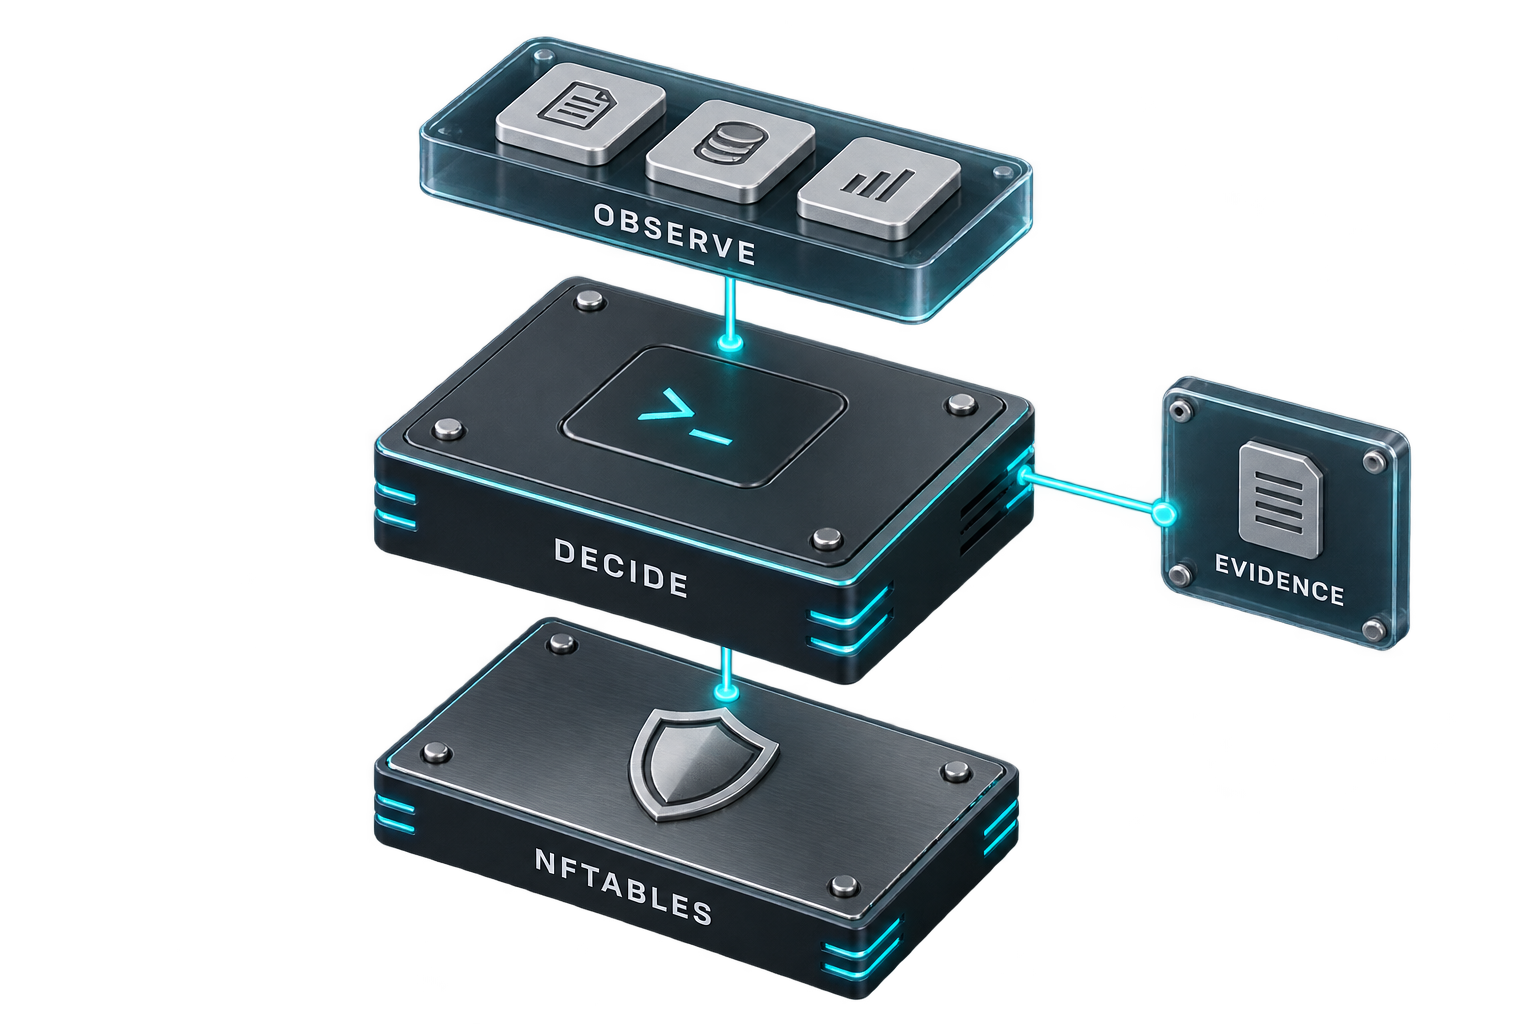
SysWarden наблюдает за сигналами хоста, оценивает политику оператора и применяет проверенные действия через nftables. Журналы и доказательства выпусков помогают операторам проверять, что наблюдалось и что было задействовано. Эта иллюстрация обобщает модель защиты; отдельные возможности по-прежнему подчиняются задокументированной версии и области применения.
| Область | Что предоставляет SysWarden |
|---|---|
| HIDS | Локальная телеметрия хоста, анализ журналов безопасности и видимость оповещений |
| HIPS | Проверенные решения о политике, применяемые через авторитетные правила nftables |
| WAAP | Внеполосный анализ журналов, записываемых поддерживаемым вышестоящим сервисом |
| Threat intelligence | Канонические локальные списки и ограниченные обновления внешних каналов |
| Высокая доступность | TLS 1.3, bearer-аутентификация и синхронизация в пределах пиров |
| Эксплуатация | Локальный CLI и TUI, модульная конфигурация, аудит и управление жизненным циклом |
| Цепочка поставок | Linux-пакеты с контрольными суммами, подписанные метаданные обновлений и свидетельства релиза |
Используйте опциональный плагин интеграции с BunkerWeb, чтобы связать поддерживаемые события безопасности BunkerWeb с применением политик на хосте SysWarden через аутентифицированный HTTPS API. Руководство по интеграции описывает конфигурацию и совместимость. Перед включением синхронизации или HA v2 следуйте предварительным требованиям для конкретной версии.
Стабильный релиз v4.10.4 публикует машиночитаемый SPDX-перечень программных компонентов, syswarden-sbom.spdx.json, для проверки зависимостей. SBOM — это инвентаризация, а не заявление об отсутствии уязвимостей.
SHA256SUMS.txt проверяет целостность пакетов относительно загруженного перечня.
Аутентифицируйте подписанный Ed25519 манифест обновления с помощью независимо
доверенного ключа релиза перед установкой вручную загруженного пакета.
Руководство для оператора
объясняет существующий верификатор, его предварительные условия доверия и различие
между аутентификацией пакета и инвентаризацией SBOM.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
