
 bert-janp/open-source-threat-intel-feeds
Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает несколько типов данных, таких как IP, URL, CVE и Hash.


Этот репозиторий содержит открытые, свободно используемые фиды Threat Intel, которые можно применять без дополнительных требований. CSV-файл ThreatIntelFeeds хранится в структурированном виде на основе Vendor, Description, Category и URL. Поставщики, предлагающие ThreatIntelFeeds, описаны ниже. Доступны следующие категории фидов:
Содержимое предоставляется как есть. При использовании содержимого в бизнес-среде необходимо предварительно изучить условия, поскольку некоторое содержимое может быть недоступно для свободного использования при определённых условиях. Вы несёте личную ответственность за проверку наличия таких условий.
| Категория | Количество |
|---|---|
| DNS | 18 |
| IP | 81 |
| MD5 | 12 |
| SHA1 | 5 |
| SHA256 | 9 |
| SSL | 1 |
| URL | 25 |
| CVEID | 5 |
| RANSOMWARELEAK | 1 |
| JA3 | 1 |
| NamePipe | 1 |
Фиды, доступные в этом репозитории, можно использовать для проведения threat hunting в вашем решении EDR или SIEM для поиска вредоносной активности. Для Defender For Endpoint и Sentinel уже написаны некоторые правила охоты на KQL, которые можно внедрить в ваш EDR или SIEM. См.: KQL Hunting Queries
Вы можете легко внедрить открытые фиды в KQL для M365D Advanced Hunting или Sentinel. Это делается с помощью оператора externaldata. Этот оператор может принимать внешнюю ссылку в качестве входных данных и разбирать результат в таблицу данных, которую можно использовать для соединения или фильтрации на основе других ваших таблиц. Пример показан ниже, а вывод представляет собой таблицу, как и любая другая.
let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
C2IntelFeeds
| take 100
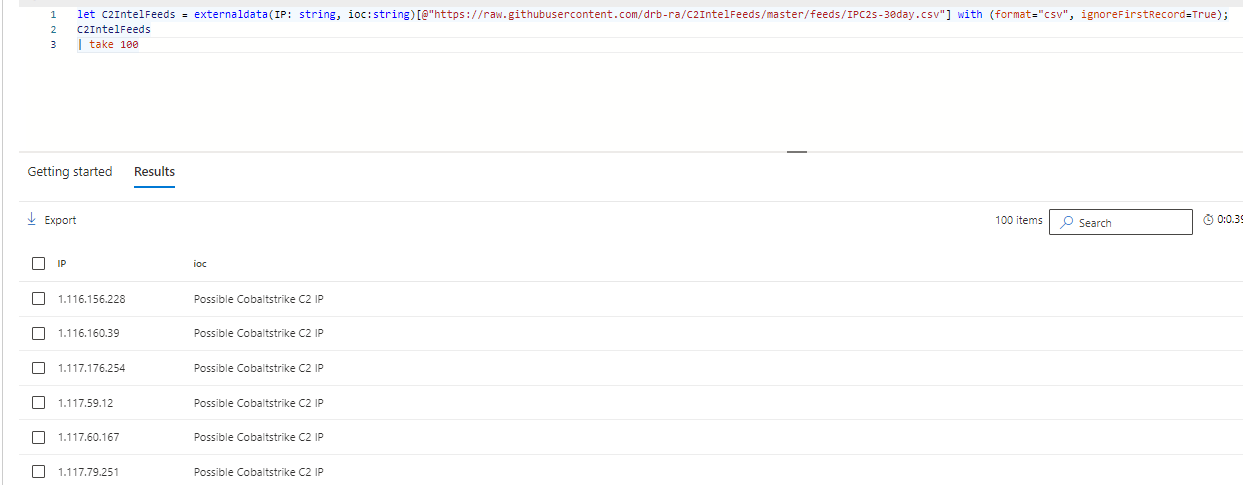
В документации объясняются различные используемые параметры, например, нужно ли игнорировать первую строку или нет.
Результаты объединения сетевого трафика EDR и фида IOC показаны ниже. Это обнаружение может помочь выявить устройства, которые подключаются к IP-адресам, на которых размещены серверы управления и контроля.
let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
let IPList = C2IntelFeeds
| project IP;
DeviceNetworkEvents
| where RemoteIP in (IPList)
| join kind=inner C2IntelFeeds on $left.RemoteIP == $right.IP
| extend GeoIPInfo = geo_info_from_ip_address(RemoteIP)
| extend country = tostring(parse_json(GeoIPInfo).country), state = tostring(parse_json(GeoIPInfo).state), city = tostring(parse_json(GeoIPInfo).city), latitude = tostring(parse_json(GeoIPInfo).latitude), longitude = tostring(parse_json(GeoIPInfo).longitude)
| project Timestamp, DeviceName, RemoteIP, RemotePort, RemoteUrl, ioc
Мы будем очень признательны за помощь в том, чтобы этот список бесплатных фидов Threat Intel/IOC был как можно более полным и актуальным. Вы можете внести свой вклад, создав pull request. Этот PR должен содержать следующее:
Vendor;Description;Category;Url
Условия использования: https://sslbl.abuse.ch/blacklist/, https://feodotracker.abuse.ch/blocklist/
Условия использования: https://www.blocklist.de/en/index.html






