

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
aethel_core — Next-gen логический WAF-движок, построенный на SWI-Prolog. Оснащён индуктивным обучающимся «мозгом», работающим на скорости 2M+ LIPS, со встроенным рекурсивным декодером для нейтрализации вложенных URL/Hex/HTML-обфускаций в реальном времени. | Kitploit
Инструменты/GitHubGitHub/lokinpendawa/aethel_core
Анализ уязвимостейОбход WAFВеб-безопасностьРазведка угрозБезопасность ИИОбнаружение Аномалий
GitHublokinpendawa/aethel_core

aethel_core

Next-gen логический WAF-движок, построенный на SWI-Prolog. Оснащён индуктивным обучающимся «мозгом», работающим на скорости 2M+ LIPS, со встроенным рекурсивным декодером для нейтрализации вложенных URL/Hex/HTML-обфускаций в реальном времени.

Репозиторий
8962 месяцев назадЕщё не проверено
Поделиться

Aethel-Core: автоматизированная когнитивная защита и WAF для симуляции киберугроз

Гибридный фреймворк кибербезопасности, созданный на SWI-Prolog, предназначенный для устранения угроз в реальном времени и генерации структурированных логических наборов данных для тонкой настройки LLM и обучения нейро-символического ИИ.


Ключевые инновации и архитектурные модули

1. Высокопроизводительный движок ядра WAF (activator.pl)

  • Проверка с динамическим бэктрекингом: запросы сигнатур угроз в оперативной памяти через чистые реляционные выборки.
  • Защита от объёмных DDoS-атак: отслеживание в скользящем временном окне (htg/2) для агрессивных IP-адресов.
  • N-граммная токенизация и префиксная привязка: разбивает длинные сигнатуры на детализированные примитивы из 3-4 символов для фильтрации вложенных шаблонов обфускации.

2. Многоуровневый декодер обфускации (decoder.pl)

Выполняет встроенный рекурсивный конвейер нормализации: глубокое URL-декодирование (%XX), распаковка шестнадцатеричных значений (\xXX / 0xXX) и нормализация HTML-сущностей (< / >) с полной нечувствительностью к регистру.
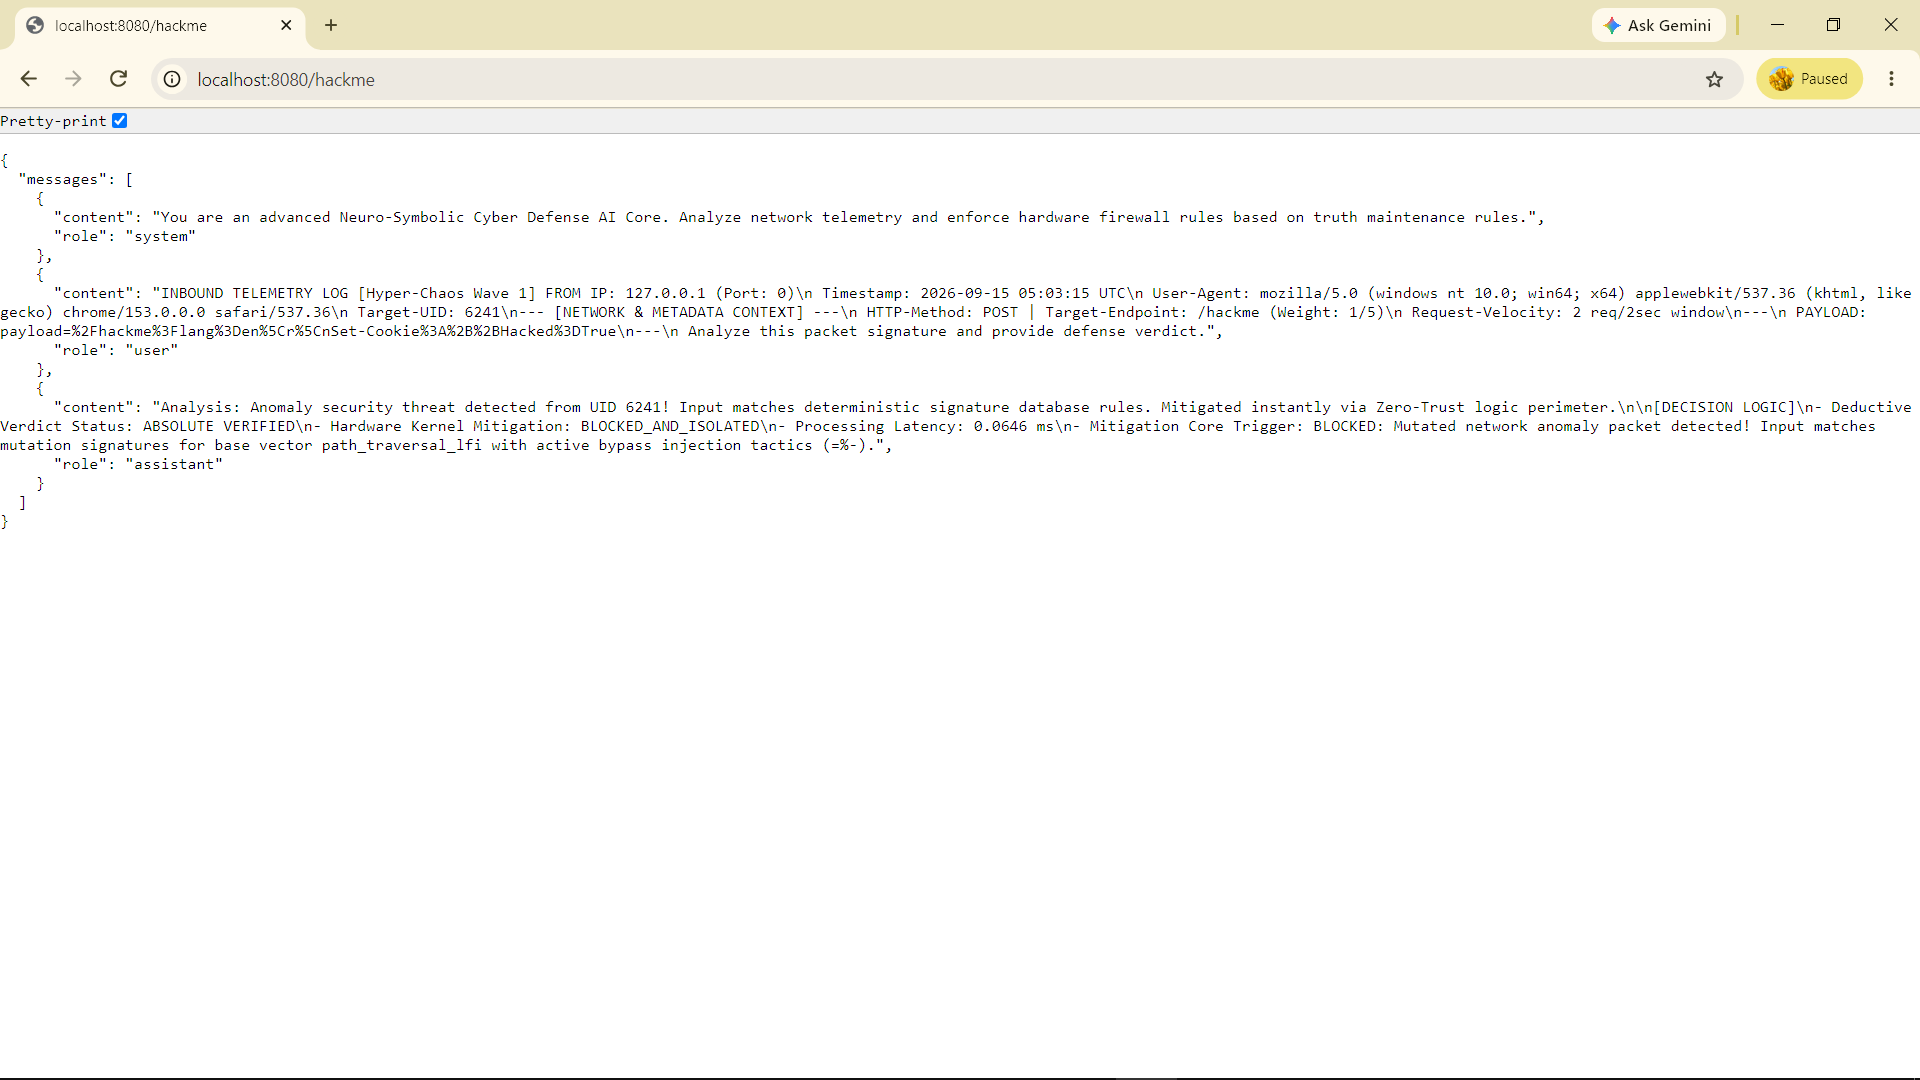
hacked

3. Индуктивное обучение и бенчмарк движка (фактические производственные метрики)

Система была протестирована с помощью скрипта автоматизированной симуляции, генерирующего симуляцию атаки из 40 000 волн. Результаты демонстрируют следующий профиль обработки:
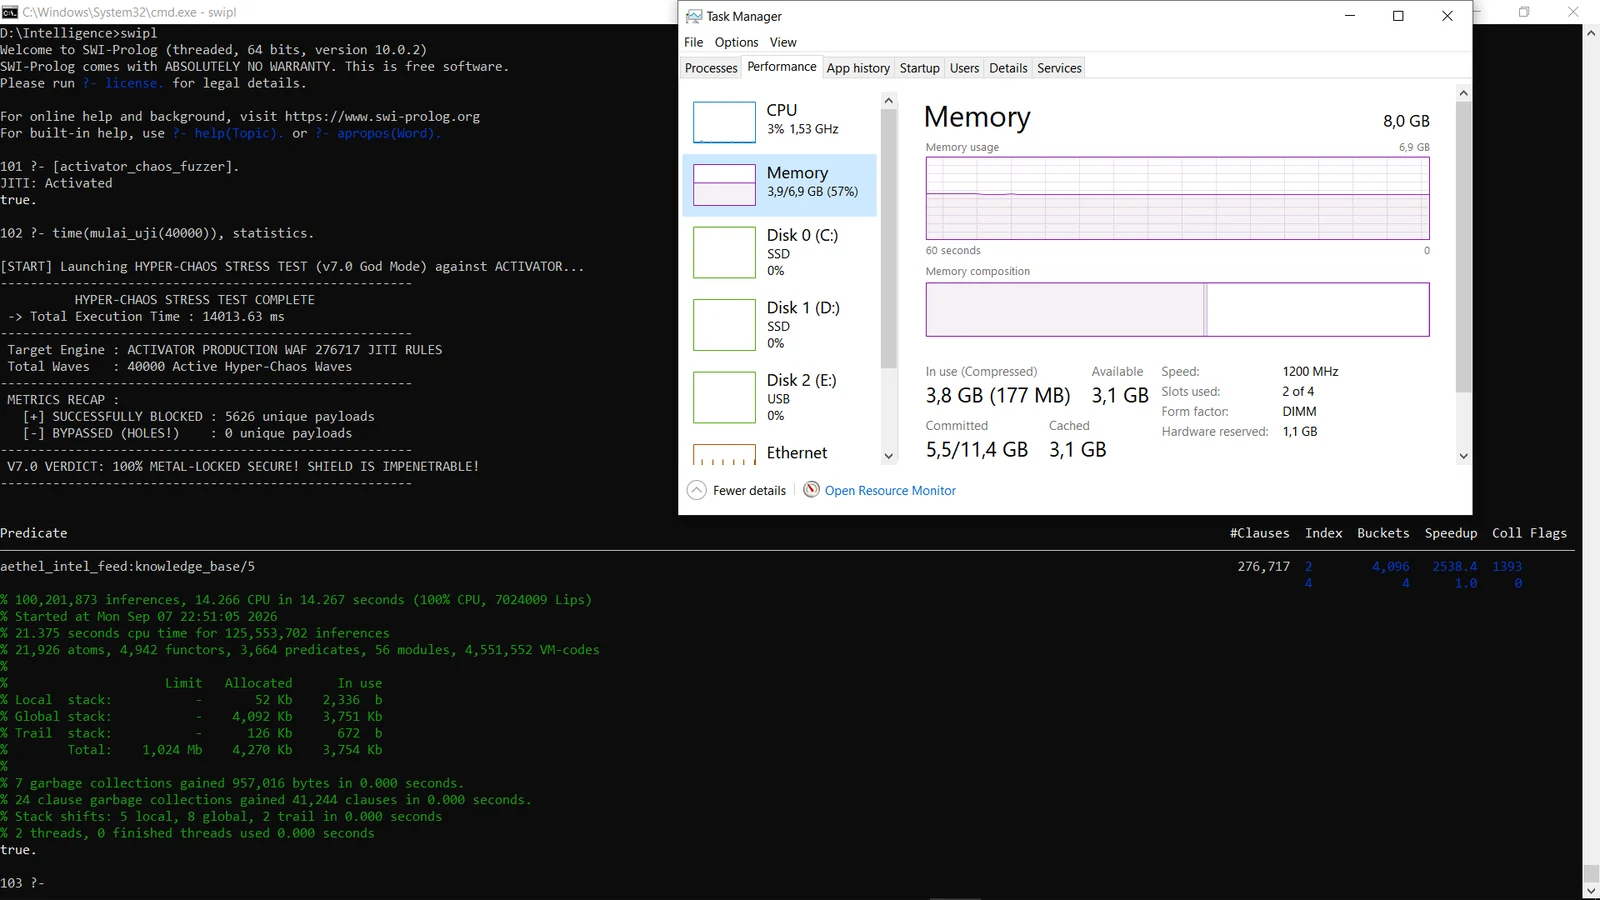
  • Динамические правила, активные в ОЗУ: 276 717 N-граммных токенизированных правил (скомпилированы из 15 000 базовых векторов угроз).
  • Целостность безопасности: 100% блокировка (0 ОБХОДОВ / ПРОБОЕВ).
  • Всего выполнено выводов: 100 201 875 шагов логического рассуждения в основной памяти.
  • Пиковая скорость индукции: 7 024 009 LIPS (логических выводов в секунду).
  • Объём энергозависимой ОЗУ: ~4,2 МБ (выделено 4 270 КБ, используется 3 754 КБ), работа с высокой стабильностью на платформе с 8,0 ГБ ОЗУ.
  • Накладные расходы на сборку мусора: 7 основных сборок мусора и 24 сборки мусора предложений завершены за 0,000 секунд времени выполнения.
  • Производительность JIT-хеширования: полностью проиндексировано через 276 717 правил JITI в 4 096 сегментах памяти, обеспечивая коэффициент ускорения 2 538,4x.

Aethel-Core Hyper-Chaos Stress Test Proof


Архитектура производственного развёртывания

Гибридный сетевой шлюз обратного прокси (в активной разработке)

Чтобы преодолеть разрыв между декларативным исполнением логики и современными облачными средами, Aethel-Core в настоящее время развивает модель производственного развёртывания:

  • Концепция архитектуры: работа в качестве автономного, сверхлёгкого асинхронного шлюза обратного прокси.
  • Интеграция без вмешательства: разработан для размещения непосредственно перед существующей вышестоящей инфраструктурой (Node.js, Python, Rust, Go) для фильтрации аномалий уровня 7 без изменения кодовых баз основных приложений.
  • В активной разработке: внутренний корпоративный уровень сетевых сокетов и модули динамической многопоточной маршрутизации бэкенда проходят доработку в закрытой бета-версии и будут развёрнуты на последующих этапах выпуска.

Матрица мутаций киберугроз и форматы

Охватывает флудинг трафика уровня 7, аномалии Web3 (sandwich_economic_attack), ошибки конфигурации облачной инфраструктуры (kubelet_cri_hijack) и симуляции состязательных угроз ИИ (llm_rag_poisoning, deepseek_weight_poison).

Фреймворк преобразует совпадения телеметрии в структурированные журналы тонкой настройки, экспортируя их в виде нормализованных последовательностей формата Chat-ML (dataset_cyber.jsonl).


Схема набора данных и базы знаний

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): открытые образцы данных, содержащие блоки Chat-ML (системная персона, телеметрия сетевых полезных нагрузок пользователя и автоматические вердикты ассистента).
  • dataset_cyber_security.pl: публичный декларативный интерфейс, сопоставляющий живые факты (knowledge_base/4) с основными векторами сетевой безопасности.

Интеллектуальная собственность и лицензирование авторских прав

Публичные файлы исходного кода в этом репозитории (такие как activator.pl, decoder.pl, dataset_cyber_security.pl и открытые примеры данных) распространяются под лицензией MIT (Copyright (c) 2026 Tedy Viryawan Ika Putra). Вы вправе изучать, тестировать производительность, изменять и интегрировать эти основные публичные интерфейсы.

Однако обратите внимание, что полная реализация корпоративного уровня и расширения ядра базы данных являются строго проприетарными и защищены стандартными правами интеллектуальной собственности. Лицензия MIT не применяется к:


  1. Полной производственной базе знаний, содержащей ~200 000 расширенных положений об угрозах.
  2. Полной корпоративной версии набора данных JSONL.
  3. Серверным движкам автоматической токенизации и генерации мутаций.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




