atomburstofficial/geiger
Только для чтения CLI, который инвентаризирует ИИ-агентов, MCP-серверы, плагины и расширения на машине, сообщая об их возможностях и подверженности рискам с рекомендациями по устранению на простом языке.



Счётчик Гейгера для ИИ-агентов.
Одна команда только для чтения, которая составляет опись всех ИИ-агентов, обвязок (harness), MCP-серверов, плагинов и ИИ-расширений на машине — и простым языком сообщает, к чему имеет доступ каждый из них.
npx geiger-scan
Без установки. Без аккаунта. Без телеметрии. Читает конфиги и каталоги, ничего не записывает (если только вы не укажете --json yourfile.json).
В августе 2026 года open-source каркас для агентов за три недели прошёл путь от нуля до более чем 200 000 звёзд на GitHub. Его экосистема плагинов за тот же период превысила 13 000 репозиториев. Клиенты для десктопа с установкой в один клик появились в день его запуска. Карусели в Instagram теперь учат офисных работников устанавливать всё это.
Каждая такая установка — это программа, которая может выполнять команды, читать файлы и хранить учётные данные, настроенная в dotfiles, на которые никто не смотрит дважды. Задайте себе вопрос, на который отвечает этот инструмент: что на самом деле работает на этой машине и до чего оно может дотянуться? Большинство людей не могут на него ответить. Теперь это одна команда.
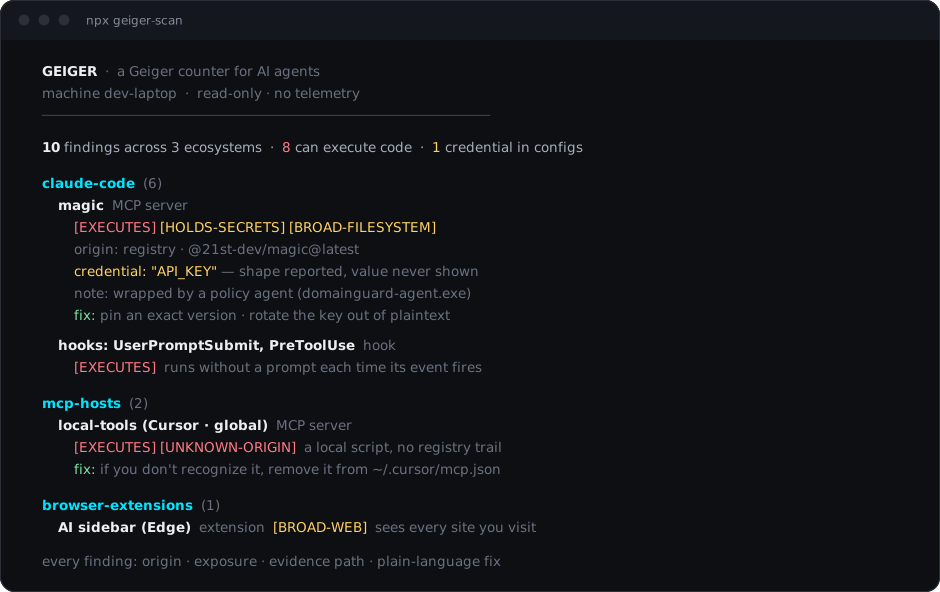
  GEIGER  ·  a Geiger counter for AI agents
  machine dev-laptop  ·  2026-09-06 12:24 UTC  ·  read-only · no telemetry
  ──────────────────────────────────────────────────────────────

  9 findings across 3 ecosystems  ·  7 can execute code  ·  1 credential in config files

  claude-code  (6)
    Claude Code  agent
      [EXECUTES] [BROAD-FILESYSTEM] [NETWORK]
      origin: registry · @anthropic-ai/claude-code
    magic (Claude Code · global)  MCP server
      [EXECUTES] [HOLDS-SECRETS] [BROAD-FILESYSTEM]
      origin: registry · @21st-dev/magic@latest
      credential: "API_KEY" — opaque value under a credential-named key · ~/.claude.json
      note: wrapped by a policy agent (domainguard-agent.exe) — enforcement layer in front of the server
    hooks: UserPromptSubmit, PreToolUse  hook
      [EXECUTES]
      note: hooks execute without a prompt each time their event fires
  ...
Реальный вывод с реальной машины (значения скрыты — см. ниже).
| Экосистема | Что читает geiger |
|---|---|
| Claude Code | глобальные + проектные MCP-серверы, хуки, плагины, навыки, субагенты, apiKeyHelper |
| MCP-хосты | MCP-серверы, настроенные в Claude Desktop, Cursor, Windsurf, VS Code (пользовательские + проектные), Cline, Roo Code, Continue, Zed |
| AI-приложения и IDE | Cursor, Windsurf, Zed, Claude Desktop, ChatGPT Desktop, десктопное приложение Codex — определяются по наличию, поэтому установленный клиент без единого MCP-сервера всё равно отображается |
| Другие агенты | Codex CLI, Gemini CLI, Kilo CLI, Grok Build, Aider, OpenCode, Qwen Code, DeepSeek Harness, Continue, GitHub Copilot CLI, Goose, JetBrains Junie, Open Interpreter, LM Studio, Ollama |
| Хуки | Claude Code (настройки), Cursor (hooks.json), Codex (notify в config.toml), Gemini CLI (настройки) — команды перечисляются, потому что хуки выполняются без запроса |
| Git-хуки | активные хуки в .git/hooks (образцы игнорируются), перенаправления core.hooksPath и драйверы слияния — git запускает их сам, и инструменты агентов устанавливаются сюда же |
| Текст навыков и субагентов | что на самом деле говорит навык: его описание, текст инструкций, пытающийся переопределить агента или скрыть работу от вас, команды с враждебной структурой и шаблоны учётных данных — имя в листинге каталога ничего вам не скажет |
| Расширения редакторов | AI-расширения в VS Code / Insiders / Cursor |
| IDE JetBrains | наличие настроек AI Assistant / MCP для каждого продукта (настройки находятся внутри IDE — geiger указывает вам нужный экран) |
| Глобальные CLI | пакеты агентов в глобальных корнях npm (читаются напрямую — npm никогда не выполняется) |
| AI-браузеры | Comet, Dia, ChatGPT Atlas — браузер и есть агент, поэтому его наличие уже является находкой |
| Расширения браузеров | AI-расширения в профилях Chrome / Edge / Brave / Vivaldi / Arc / Comet / Dia / Atlas / Firefox с их предоставленными разрешениями |
Каждая находка получает: что это, откуда взялось (реестр, магазин, git, локальный скрипт, удалённый сервер — или UNKNOWN-ORIGIN), что оно может делать (EXECUTES, HOLDS-SECRETS, BROAD-FILESYSTEM, BROAD-WEB, NETWORK) и путь к доказательству, чтобы вы могли проверить вручную.
Geiger также распознаёт обёртки политик (агенты, которые ставят слой принудительного применения перед MCP-серверами) и сообщает об обоих слоях, а не скрывает реальный сервер за обёрткой.
--json,
который вы явно указали.Node.js 18 или новее. Это всё. Node поставляется с npm и npx, а
у geiger нет зависимостей, поэтому больше ничего не устанавливается. Без глобальной
установки, без прав администратора, без аккаунта.
Если Node ещё нет на машине, это одна команда с менеджером пакетов,
который у вас уже есть — затем откройте новый терминал, чтобы npx был в пути:
winget install OpenJS.NodeJS.LTS      # Windows
brew install node                     # macOS (Homebrew)
sudo apt install nodejs npm           # Debian / Ubuntu
Другие платформы и менеджеры версий (nvm, fnm): https://nodejs.org/en/download
npx geiger-scan                        scan, print the report
npx geiger-scan --html report.html     self-contained HTML report with per-finding
                                       "what to do" remediation guidance
npx geiger-scan --json out.json        machine-readable findings (schemaVersion 1)
npx geiger-scan --path D:\repo1 --path E:\repo2
                                       also scan these project directories for
                                       project-level agent and MCP configs
npx geiger-scan --home C:\Users\other  scan a different home root (another user
                                       profile, a mounted image)
npx geiger-scan --strict               exit 2 if anything can execute code or
                                       holds secrets
npx geiger-scan --diff baseline.json   compare against an earlier --json
                                       snapshot: what appeared, disappeared,
                                       or escalated since then