

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
1315 результатов
ndaal_public_auditd preview

ndaal_public_auditd

GitLabndaal_open_source/ndaal_public_auditd

Лучший набор правил Linux Auditd с 14 956 правилами, сопоставленными с MITRE ATT&CK, ролью развёртывания Ansible и инструментами…

defensive-toolsconfiguration-auditingdigital-forensics+5
4
23 дней назад
awesome-latency-attacks preview

awesome-latency-attacks

GitHubguzonghua/awesome-latency-attacks

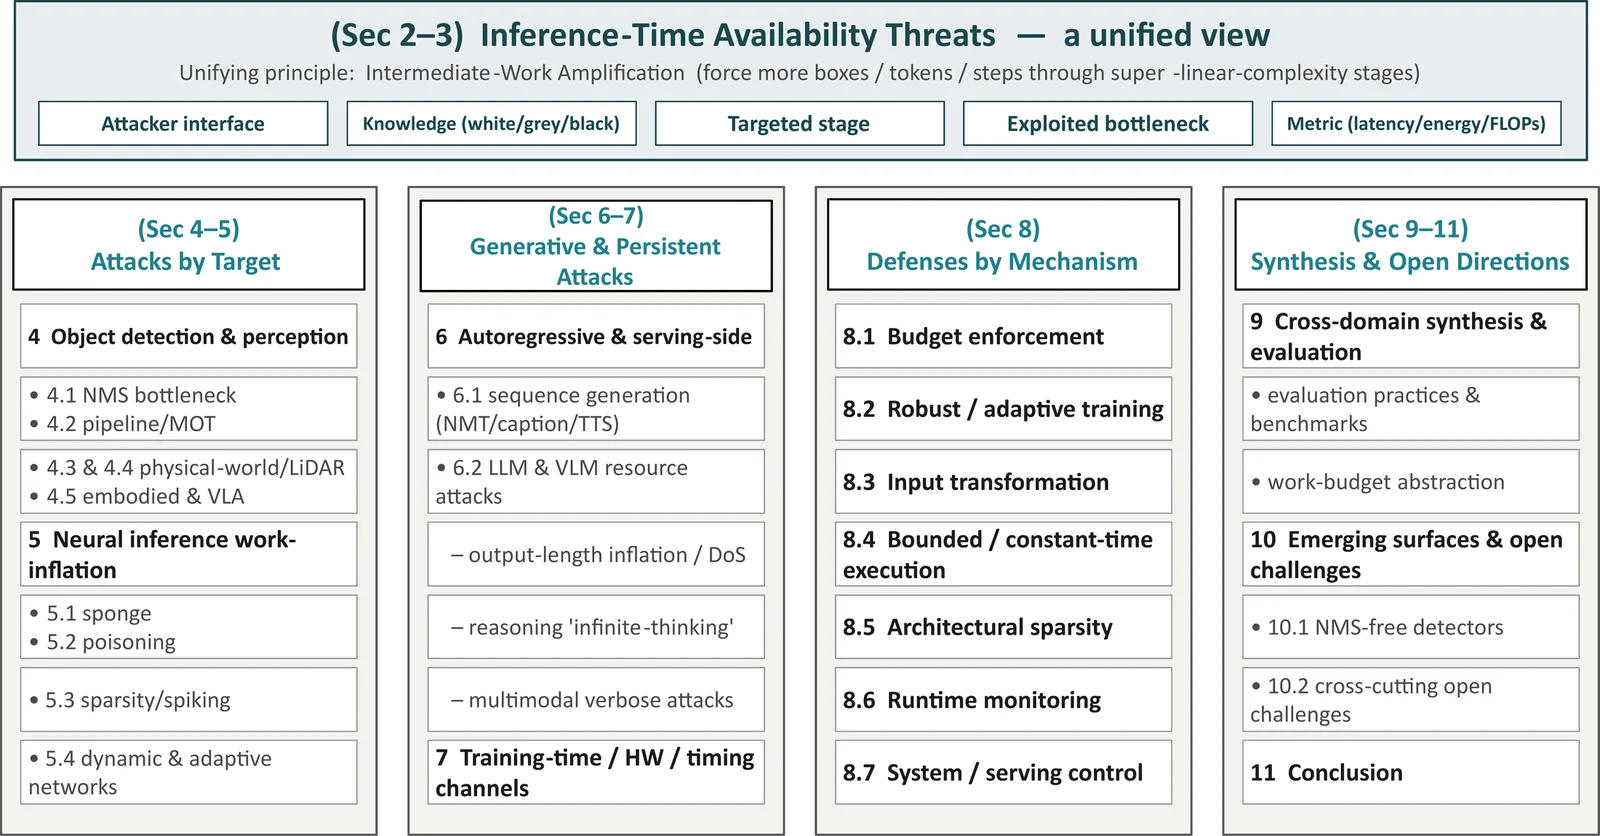
Курируемый индекс атак и защит на основе глубокого обучения, направленных на задержку, энергопотребление-задержку и тайминги (доступность) —…
vulnerability-analysisthreat-intelligencemachine-learning+5
11 месяц назад
honeypot-stuff preview

honeypot-stuff

GitHubjeeberrr/honeypot-stuff

Отчёты по анализу вредоносного ПО о том, что я поймал в своей honeypot
forensicsmalware-analysisthreat-intelligence+3
122 дней назад
wraithwall-toolkit preview

wraithwall-toolkit

GitHubniffyhunt/wraithwall-toolkit

Deception-engineering tools pulled from a production platform that takes live attacker traffic, supply-chain canary tokens, honeypot logs → MITRE…

defensive-toolsinformation-gatheringcryptography+4
13 дней назад
Codeguard-copilot preview

Codeguard-copilot

GitHubniffyhunt/codeguard-copilot

ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие…
defensive-toolsstatic-analysisvulnerability-scanners+8
2 месяцев назад
RedTeamSimmer preview

RedTeamSimmer

GitHubbreachsimrange/redteamsimmer

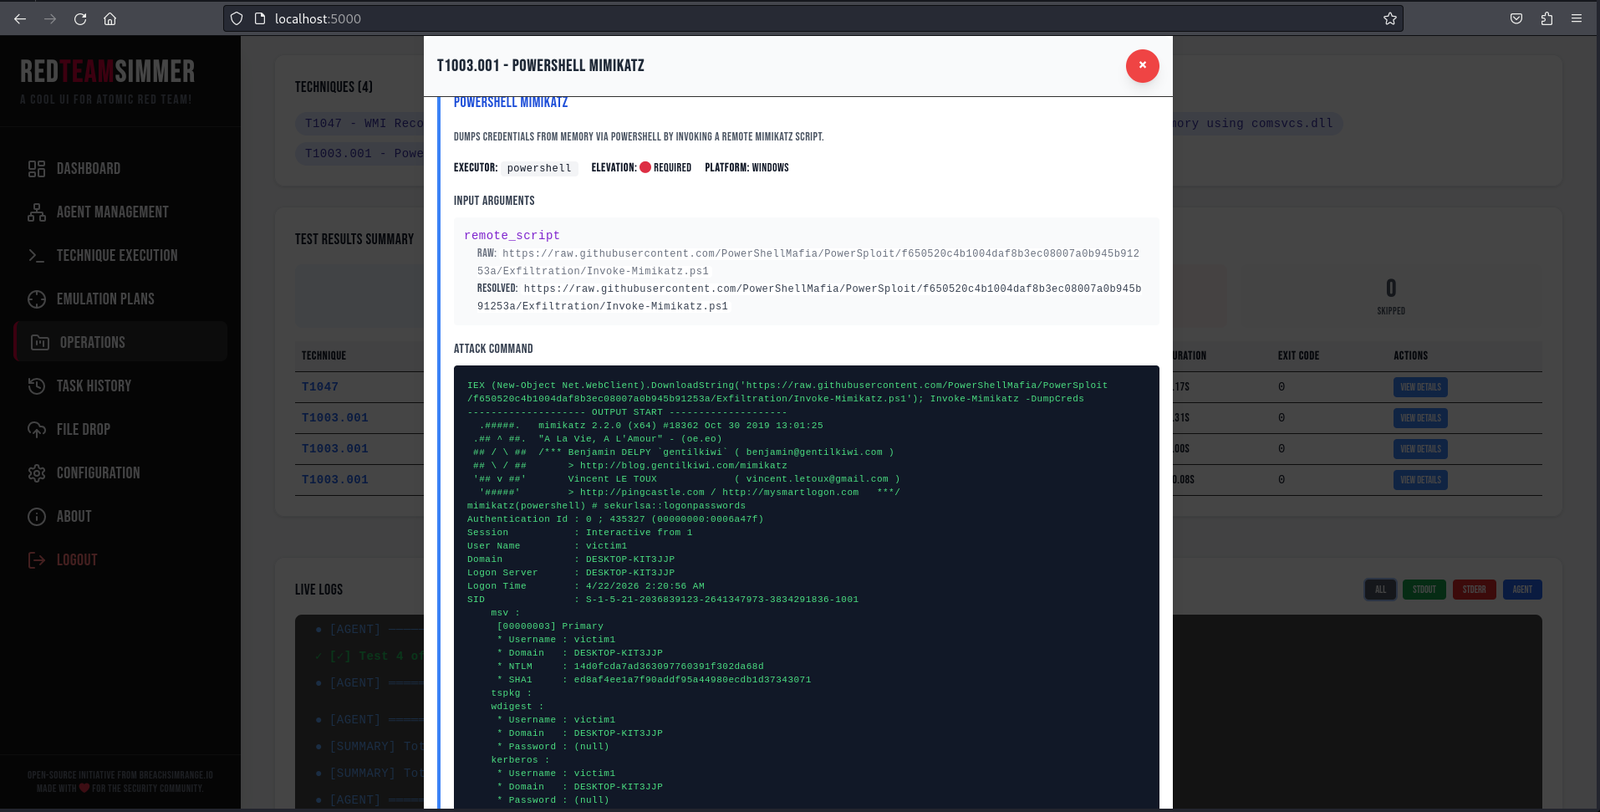
Веб-платформа эмуляции противника, которая оркестрирует тесты Atomic Red Team на конечных точках Windows через агенты на Go, с сопоставлением MITRE…
defensive-toolspenetration-testing-frameworksscripting-automation+7
141 месяц назад
VulnForge preview

VulnForge

GitHubrootless-ghost/vulnforge

Разведка уязвимостей и эксплойтов — поиск по ExploitDB, NVD, Metasploit с сопоставлением CVE→ATT&CK и интеграцией с LogNorm/HuntForge | Часть Nebula…

vulnerability-scannersthreat-feeds-aggregatorsvulnerability-analysis+5
22 месяцев назад
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR-сервер-компаньон для криминалистики + расширение для захвата

defensive-toolsioc-managementmemory-forensics+9
333 дней назад
SOCMIntelligence preview

SOCMIntelligence

GitHubemrekybs/socmintelligence

Модульный фреймворк OSINT и SOCMINT для разведки социальных сетей, расследований и анализа публичных данных.

osintreconnaissanceidentity-management+8
13 дней назад
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

Автоматизированная эмуляция действий противника (Caldera) против лаборатории AD для проверки покрытия Sigma-детектирования и сопоставления…

post-exploitationpenetration-testingcommand-and-control+6
5525 дней назад
Prompt-Injection-in-the-Wild preview

Prompt-Injection-in-the-Wild

GitHubcybershujin/prompt-injection-in-the-wild

Трекер публично зарегистрированных техник prompt-injection, разбитых по способу доставки, кодированию и поведению распространения, с подтверждёнными…

ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
419 дней назад
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.

ioc-managementosintforensics+6
521 дней назад
scan preview

scan

GitHubatomdrift-project/scan

Обнаружение 0-day вредоносного ПО для бинарных файлов, исходного кода и скриптов (которое не отстой)
defensive-toolsstatic-analysisvulnerability-scanners+9
2185 дней назад
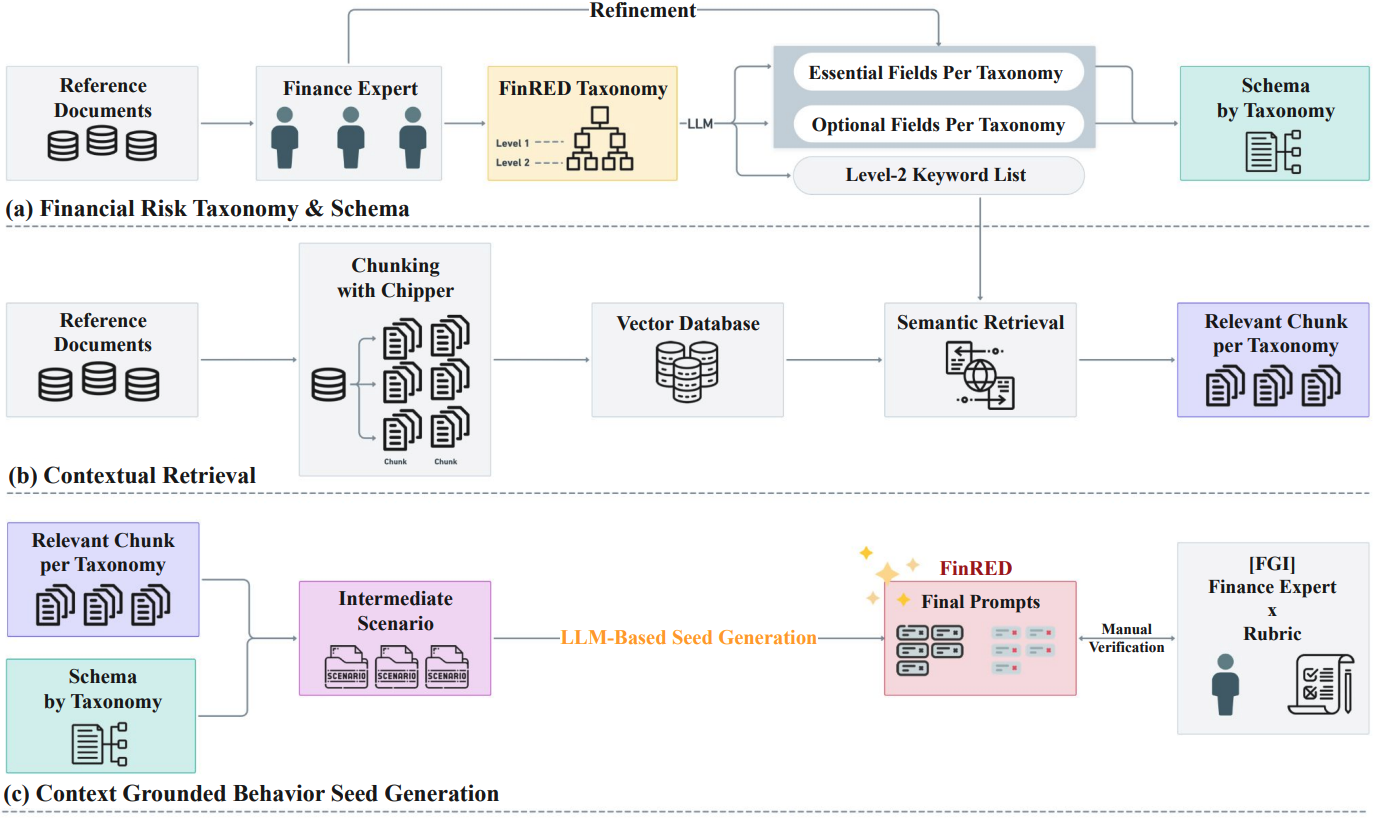
FinRED-paper preview

FinRED-paper

GitHubselectstar-ai/finred-paper

finance domain specific red-teaming benchmark evaluation rubric

vulnerability-analysisthreat-intelligencemachine-learning+4
314 дней назад
ndaal_public_SBOM_Auditor preview

ndaal_public_SBOM_Auditor

GitLabvpierre/ndaal_public_sbom_auditor

Автономное однобинарное веб-приложение, которое принимает SBOM в форматах CycloneDX, SPDX и syft, запускает ансамбль сканеров CVE, обогащает…

defensive-toolsioc-managementstatic-analysis+7
1 день назад
LOLRMM preview

LOLRMM

GitHubmagicsword-io/lolrmm

Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения…

defensive-toolsioc-managementthreat-feeds-aggregators+6
4071 день назад
EntraTrace preview

EntraTrace

GitHubbert-janp/entratrace

Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…

defensive-toolsidentity-managementinformation-gathering+5
1221 день назад
osiris preview

osiris

GitHubsimplifaisoul/osiris

Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …

osintreconnaissancevulnerability-scanners+7
11.2k1 день назад
Назад1234…74Вперёд