Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/guzonghua/awesome-latency-attacks
Анализ уязвимостейРазведка угрозМашинное ОбучениеСтатьи и ИсследованияОбучение и ОбразованиеПодобранные РесурсыБезопасность ИИСостязательная Атака
GitHub
guzonghua/awesome-latency-attacks

awesome-latency-attacks

Курируемый индекс атак и защит на основе глубокого обучения, направленных на задержку, энергопотребление-задержку и тайминги (доступность) — дополнение к публикации в ACM Computing Surveys.

РепозиторийСайт
121422 месяцев назадЕщё не проверено
Поделиться

Awesome Deep Learning Latency Attacks & Defenses Awesome License: CC BY 4.0

View the interactive site

Этот репозиторий поддерживается как сопутствующий ресурс к обзору «Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey». Он индексирует статьи, ссылки на код, заметки по таксономии и иллюстрации, посвящённые угрозам доступности, ориентированным на задержку, в развёрнутых системах ИИ.

Список сосредоточен на атаках и защитах, которые влияют на стоимость во время инференса или на системном уровне — задержку, энергопотребление, нагрузку на пропускную способность и пропущенные дедлайны — а не на атаках, которые лишь изменяют предсказания модели. В настоящее время он включает 110 работ (71 атака на этапе инференса, 13 атак на этапе обучения, 26 защит).

Ищите и фильтруйте каталог в интерактивной таблице на GitHub Pages.


Обзор

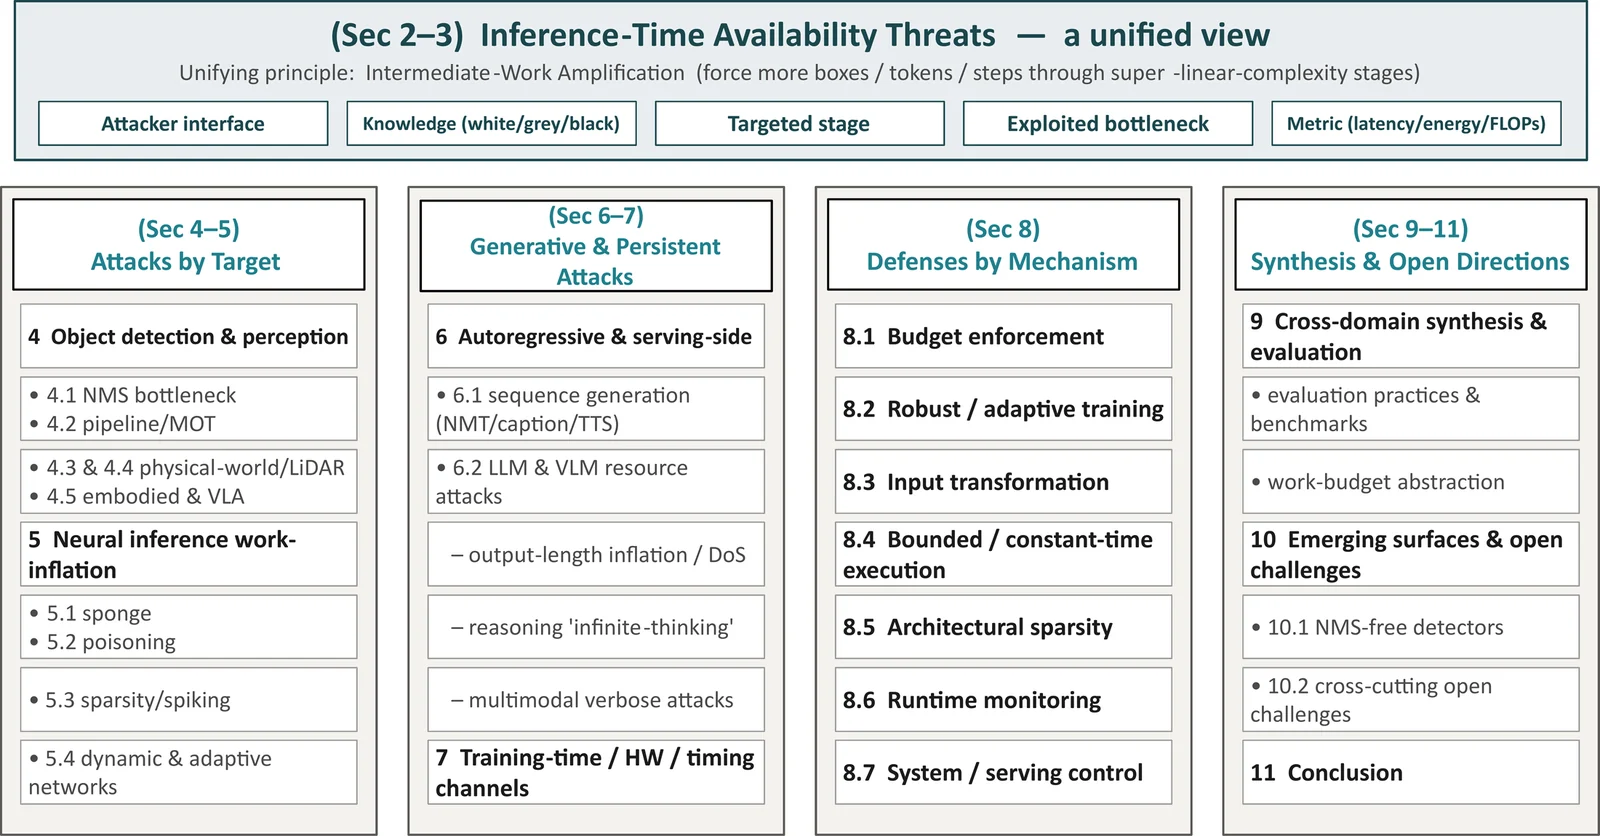
Рисунок 1. Обзор структуры обзора.

Рисунок 2. Атаки на задержку как угрозы доступности на системном уровне.
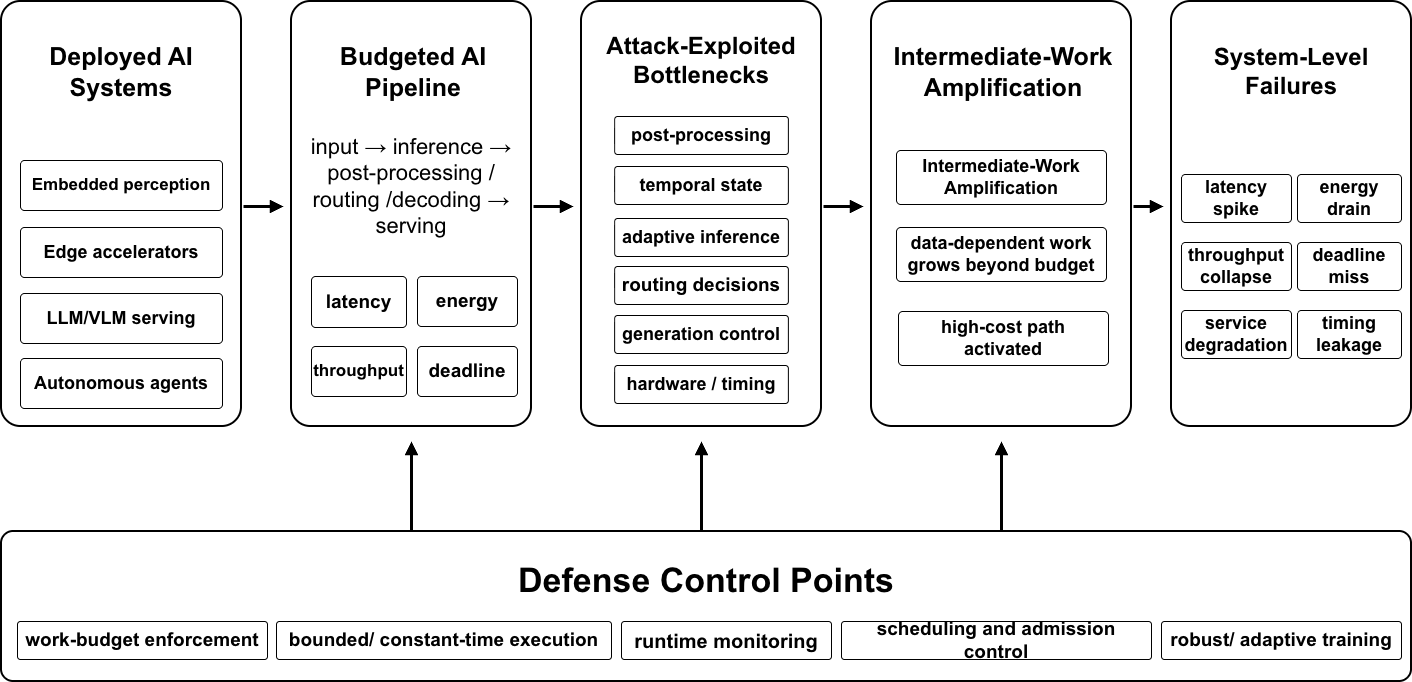
Атаки на задержку — это атаки на доступность: вместо искажения предсказания злоумышленник раздувает время вычислений при инференсе, энергопотребление или реальную задержку модели, так что потребитель, работающий в реальном времени (контроллер транспортного средства, интерактивный сервис, сенсор с батарейным питанием), пропускает свой дедлайн или исчерпывает свои ресурсы — часто при том, что само предсказание остаётся номинально корректным. Это связывает развёрнутые системы ИИ, эксплуатируемые атаками узкие места, усиление промежуточной работы, отказы на системном уровне и точки контроля защиты.

Каждое семейство атак использует один механизм, который мы называем усилением промежуточной работы: злоумышленник заставляет некоторую последующую стадию (NMS, self-attention, авторегрессионное декодирование, маршрутизацию экспертов) обрабатывать больше промежуточных объектов, токенов или шагов, чем породил бы доброкачественный вход. Поскольку эти стадии имеют сверхлинейную сложность в худшем случае, умеренное увеличение количества даёт непропорциональный рост стоимости. Естественная кросс-доменная защита — это бюджет работы — принудительно установленный предел на промежуточные объекты/токены в единицу времени.



Атаки на этапе инференса

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →