Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
wraithwall-toolkit — Инструменты deception-engineering, извлечённые из production-платформы, которая берёт живой трафик атакующих, supply-chain canary-токены, логи honeypot → оценку по MITRE ATT&CK и подписанную, версионируемую спецификацию deception-конфигурации. Чистый Python, MIT. | Kitploit
Инструменты/GitHubGitHub/niffyhunt/wraithwall-toolkit
Оборонительные ИнструментыСбор информацииКриптографияРазведка угрозБезопасность Цепочки ПоставокРеагирование на ИнцидентыАнализ Журналов
GitHub
Поделиться
niffyhunt/wraithwall-toolkit

wraithwall-toolkit

Инструменты deception-engineering, извлечённые из production-платформы, которая берёт живой трафик атакующих, supply-chain canary-токены, логи honeypot → оценку по MITRE ATT&CK и подписанную, версионируемую спецификацию deception-конфигурации. Чистый Python, MIT.

Репозиторий
1131 месяц назадЕщё не проверено

WraithWall Open-Source Toolkit

WraithWall Open-Source Toolkit

Четыре инструмента для проектирования обмана, извлечённые из производственной security-платформы, которая принимает живой интернет-трафик, очищенные от всех продуктовых/секретных связей и выпущенные под MIT.

Это не лабораторная демонстрация. Каждый инструмент — часть WraithWall — платформы обмана, созданной одним разработчиком, работающей за обратным прокси с honeypot, который питает её круглосуточно. Это те части, которые действительно можно переиспользовать отдельно: если вы запускаете honeypot, размещаете canary-токены или хотите версионировать конфигурацию обмана как код, они для вас.

Каждый проект — это самостоятельный пакет, устанавливаемый через pip install, со своим README, примерами, тестами и CLI. Никакой зависимости от платформы — ни Flask, ни базы данных, ни секретов.
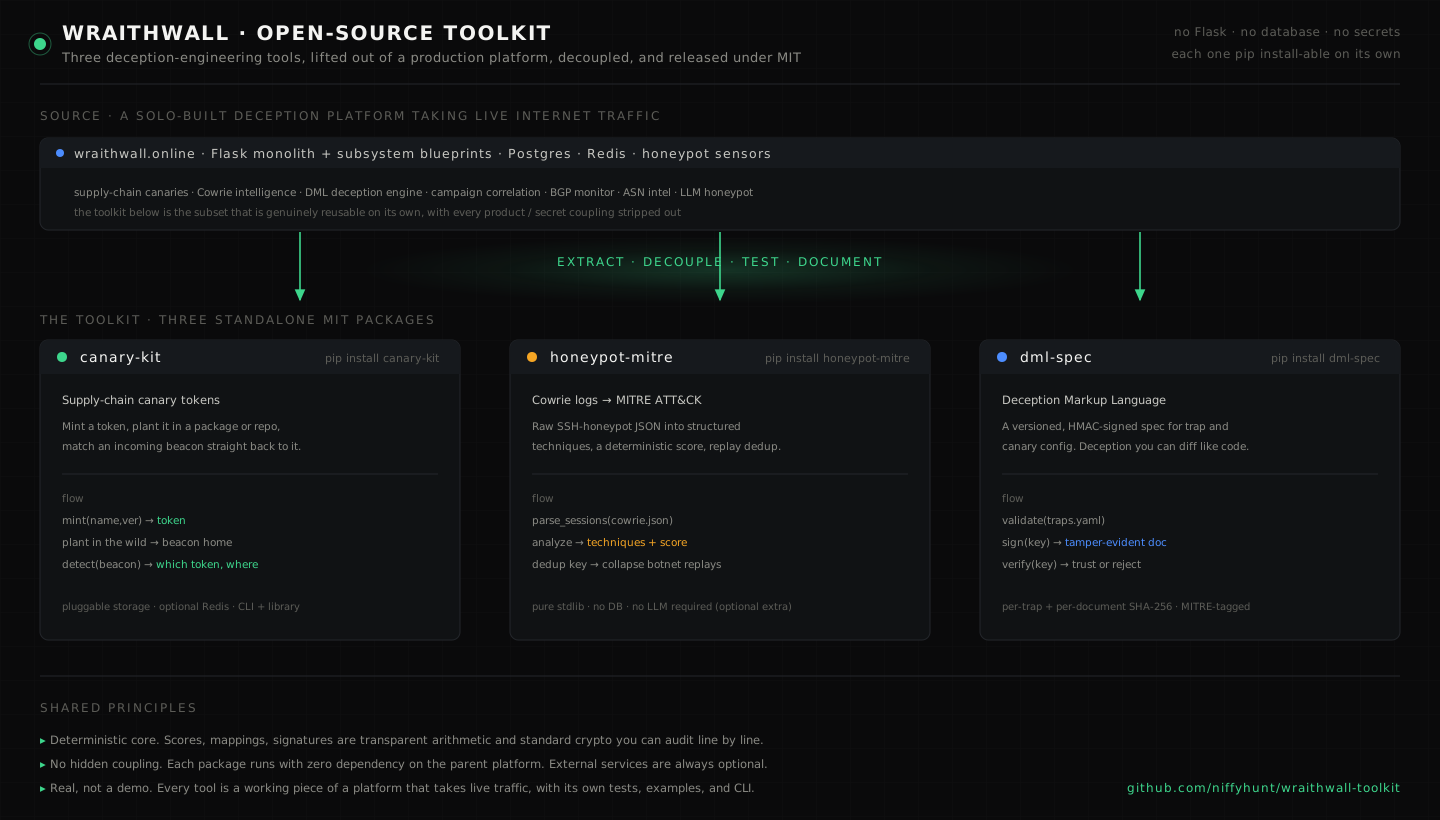
WraithWall Open-Source Toolkit architecture


Инструменты

ПроектЧто делаетУстановкаPyPI
canary-kitСоздаёт, регистрирует и обнаруживает canary-токены цепочки поставок — сопоставляет входящий beacon напрямую с токеном, который вы разместили. Подключаемое хранилище, опциональный Redis.pip install canary-kitОпубликовано 0.1.0
honeypot-mitreПревращает сырые логи honeypot Cowrie в структурированные техники MITRE ATT&CK, детерминированную оценку и дедупликацию повторов — LLM не требуется (это опциональное дополнение).pip install honeypot-mitreОпубликовано 0.1.0
dml-specDeception Markup Language — версионируемая спецификация конфигурации ловушек/canary с HMAC-подписью. Валидация, подпись и проверка, чтобы ваш обман был диффабельным и защищённым от подмены.cd dml-spec && pip install .v2 (0.2.0 готова, ещё не загружена)
wraithmeshРаспределённая сенсорная сеть — отслеживает логи Cowrie, локально сворачивает кампании, передаёт подписанные наблюдения классов эквивалентности агрегаторам для взаимного подтверждения. Приватность исходящего трафика по умолчанию.cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install .v2 (0.2.0 готова, ещё не загружена)

Связанные опубликованные пакеты вне этой папки: wraithwall (платформа), ravenscan (raven CLI).
Клиент HTTP API будет wraithwall-sdk (всё ещё в разработке; не входит в этот toolkit).

Полный чек-лист релиза v2 см. в PACKAGE_INVENTORY.md.


Быстрый обзор

# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json

Полное описание API, CLI и заметки по проектированию см. в README каждого проекта.


Принципы проектирования (общие для всех четырёх)

  • Детерминированное ядро. Оценки, сопоставления и подписи — это прозрачная арифметика и стандартная криптография, которые можно проверить в уме или построчно проаудировать, а не чёрный ящик. Там, где помогает LLM, это строго опционально.
  • Никакой скрытой связанности. Каждый пакет импортируется и работает без каких-либо зависимостей от родительской платформы, Flask, базы данных или Redis. Внешние сервисы (Redis, LLM, персистентность) — это подключаемые интерфейсы с разумными значениями по умолчанию в памяти.
  • Никаких секретов, никогда. Ключи подписи и учётные данные передаёт вызывающая сторона (аргумент конструктора или переменная окружения, которую задаёт вызывающая сторона). Ничего не захардкожено.
  • Честность о пределах. Сопоставление ATT&CK на основе подстрок грубое; корреляция почти в реальном времени, а не исчерпывающая. Документация говорит об этом прямо, а не подразумевает покрытие, которого нет.

Требования

  • Python 3.10+
  • В основном всё — зависимости минимальны и объявлены для каждого проекта в его pyproject.toml.

Лицензия

Все четыре проекта выпущены под MIT License — © 2026 Niffyhunt. Используйте их, форкайте, распространяйте. Указание авторства приветствуется, но не требуется.


Часть проекта WraithWall · от Niffy_hunt · @wraithwalll в X · wraithwall на GitHub

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







