
 magicsword-io/lolrmm
Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения Sigma и API-доступом для охоты за угрозами и их предотвращения.


Добро пожаловать в LOLRMM (Living Off the Land Remote Monitoring and Management) — проект, развиваемый сообществом, который предоставляет курируемый список инструментов удалённого мониторинга и управления (RMM) и инструментов удалённого доступа, которые потенциально могут быть использованы злоумышленниками. Наша миссия — помогать специалистам по безопасности оставаться осведомлёнными об этих инструментах и их потенциале для злоупотребления, предоставляя сообществу каталог, который можно использовать для threat hunting, создания политик обнаружения и предотвращения.
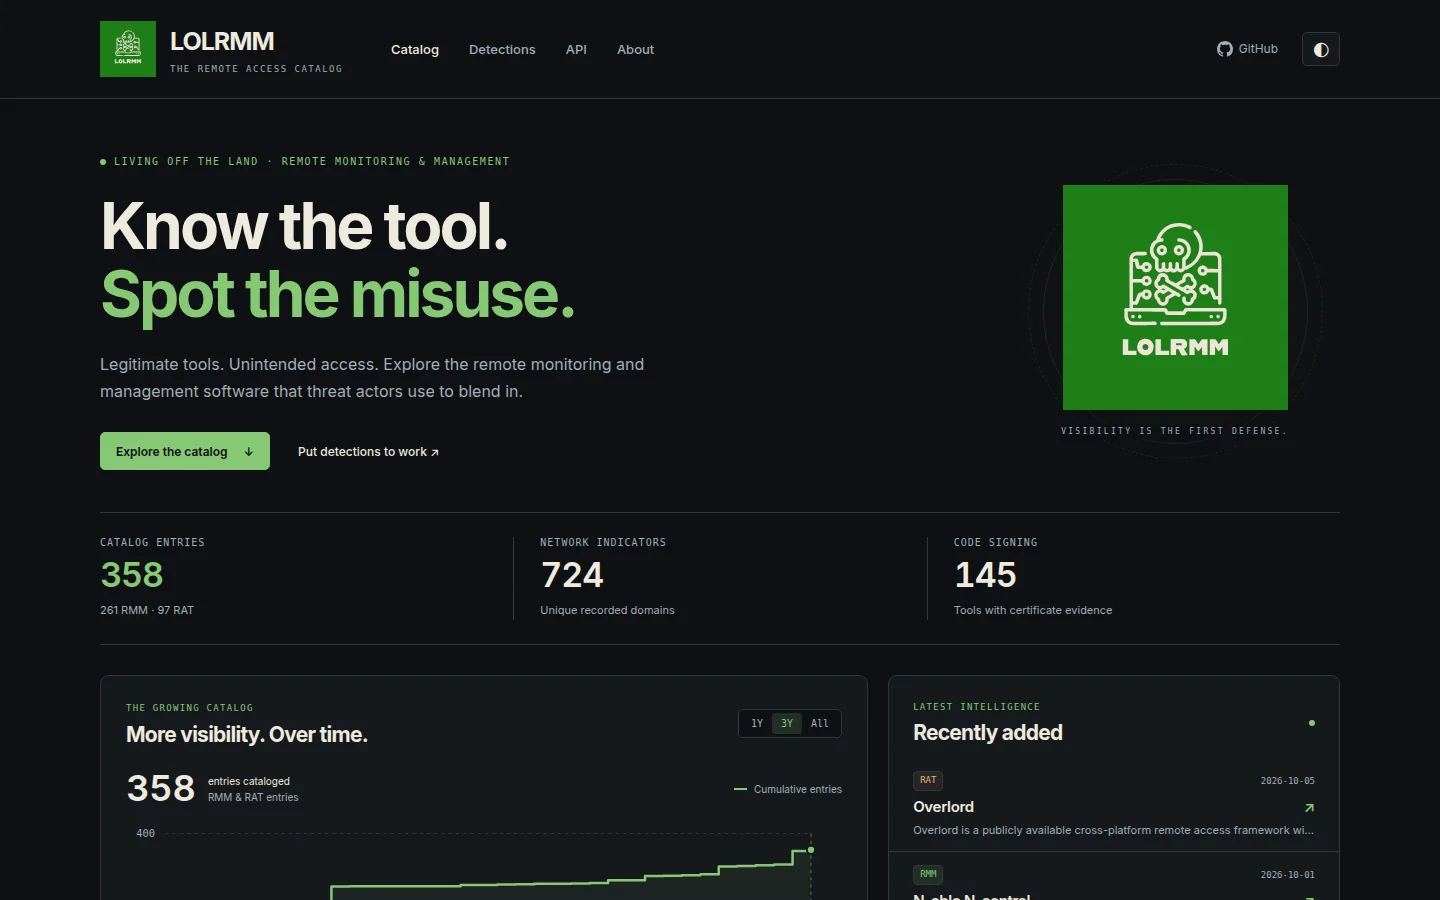
detections/ с индикаторами процессов и DNS, автоматически выведенными из записей каталогаЧтобы начать работу с LOLRMM:
Получите полный каталог в формате JSON или CSV (API-ключ не требуется):
# Full catalog JSON with all tool details
curl https://lolrmm.io/api/rmm_tools.json

# CSV export for spreadsheet review
curl https://lolrmm.io/api/rmm_tools.csv

# Network domains for hunting
curl https://lolrmm.io/api/rmm_domains.csv

# Individual tool record
curl https://lolrmm.io/api/tools/anydesk.json
Полную документацию по API и дополнительные каналы данных см. на lolrmm.io/api/.
Для сообщений об ошибках и запросов новых функций используйте трекер задач GitHub.
Оставайтесь на связи с сообществом LOLRMM: регулярно проверяйте обновления и вносите вклад в проект. Ваше участие поможет поддерживать проект в актуальном состоянии и сделает его ещё более ценным для других.
Если вы хотите внести свой вклад, выполните следующие шаги:
Более подробные инструкции см. в файле CONTRIBUTING.md (если он доступен). Чтобы создать новый YAML-файл для RMM-инструмента, используйте предоставленные шаблоны YAML в каталоге yaml.
Валидация отклоняет открытые правила с подстановочными знаками в Details.InstallationPaths и
Artifacts.Disk[].File. Шаблоны исполняемых файлов только по расширению, такие как *.exe,
*.dll и *.msi, небезопасны даже внутри каталога производителя: нижестоящие движки
политик могут извлекать только имя файла. Используйте проверенные имена файлов или шаблоны с
компонентом имени файла, специфичным для инструмента, например OpsBridgeAgent.exe или Example*.exe.
Свидетельства о рандомизированных именах исполняемых файлов сохраняйте в описаниях, а не добавляйте
правило только по расширению. Универсальные шаблоны файлов, такие как *.* и неограниченный *,
также не проходят валидацию. Поддерживаются glob-шаблоны в пределах каталога и неисполняемые артефакты,
такие как C:\ProgramData\Example\* и C:\ProgramData\Example\*.log.
Проверки перед слиянием также отклоняют шаблоны доменов с публичными суффиксами, неограниченные общие хосты/издатели, пустые селекторы, недействительные хэши и противоречивые свидетельства о сертификатах. Шлюз сгенерированных правил пересобирает экспорты во временном каталоге, проверяет безопасные контрольные образцы и убеждается, что нормализация источников сохраняет границы доменов и исключает заполнители. См. контракт безопасности.
Общие хосты загрузки могут оставаться в сетевом артефакте с Detection: false
и DetectionReason; они исключаются из CSV-экспорта доменов и экспорта Sigma.
Такое же обозначение сохраняет свидетельства о подписи для исследований. Общие издатели,
используемые для детектирования, требуют точных CodeSigning.FileNames плюс
DetectionReason; потребители должны объединять через AND эту область файлов с идентичностью подписи.
Исходный JSON каталога сохраняет контекстные свидетельства и эти поля. Потребители политик
должны учитывать их, а не рассматривать все записанные артефакты как блокирующие правила.
Запустите те же проверки локально перед открытием PR:
poetry install --no-root
poetry run python -m unittest discover -s tests
poetry run python bin/validate.py
poetry run python bin/lint_content.py
poetry run python bin/validate_generated.py
LOLRMM предоставляет правила Sigma для эффективного обнаружения потенциальных угроз, связанных с инструментами RMM. Чтобы подробно изучить эти правила, перейдите в каталог detections/sigma/.
Удачной охоты! 🕵️♂️
Сайт теперь использует Astro. Из корня репозитория:
python3 -m venv .venv
source .venv/bin/activate
pip install pyyaml
cd website
npm ci
npm run dev
Посетите http://localhost:4321. Команды dev/build автоматически перегенерируют данные и экспорты обнаружения из /yaml. Чтобы собрать и проверить статический сайт:
npm run check
npm run build
npx playwright install chromium
npm test
Вывод записывается в website/dist/. См. website/README.md для получения информации о маршрутах данных, методологии построения диаграмм, конфигурации аналитики и деталях развёртывания.

