rootless-ghost/vulnforge
Разведка уязвимостей и эксплойтов — поиск по ExploitDB, NVD, Metasploit с сопоставлением CVE→ATT&CK и интеграцией с LogNorm/HuntForge | Часть Nebula Forge

Инструмент разведки уязвимостей и эксплойтов | Nebula Forge Detection Suite v2


VulnForge агрегирует разведданные об эксплойтах из ExploitDB, NVD и Metasploit, сопоставляет находки с техниками MITRE ATT&CK и передаёт результаты напрямую в конвейер purple team Nebula Forge — формируя playbook'и для охоты, экспорты, готовые для LogNorm, и триггеры симуляции AtomicLoop из одного поискового запроса.
Инструментарий лабораторного уровня. Создан и протестирован в домашней лаборатории detection engineering. Работает в соответствии с документацией, но не усилен для production или многопользовательского развёртывания. Область применения см. в SECURITY.md.
VulnForge закрывает разрыв между обнаружением уязвимостей и detection engineering. Найдите CVE или ключевое слово, получите данные об эксплойтах, сопоставленные с техниками ATT&CK, а затем передайте этот контекст дальше — прямо в HuntForge для генерации playbook'ов или в AtomicLoop для симуляции.
Позиция в конвейере:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python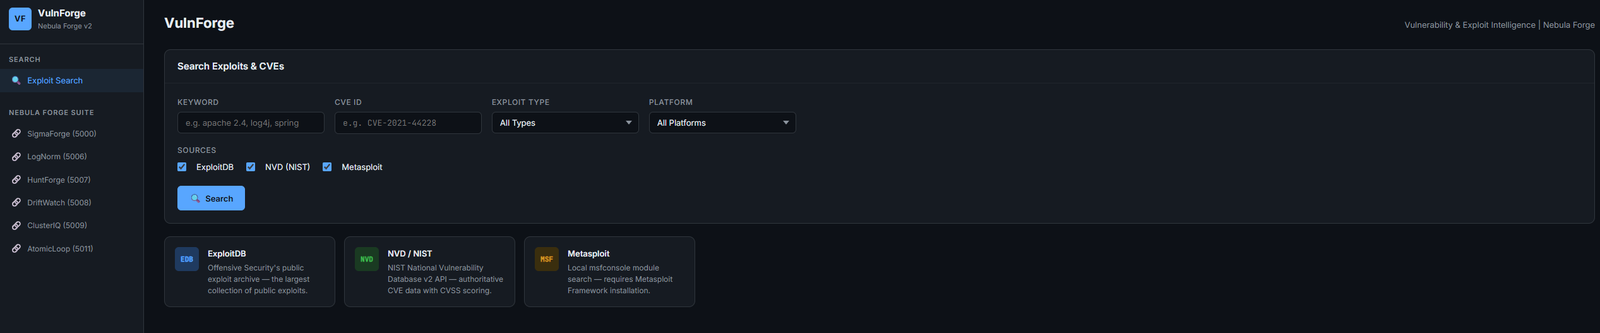
VulnForge является частью Nebula Forge — открытой SOC-платформы, охватывающей полный рабочий процесс detection engineering.
| Инструмент | Порт | Роль |
|---|---|---|
| LogNorm | 5006 | Нормализация логов (ECS-lite) |
| HuntForge | 5007 | Генерация playbook-ов охоты ATT&CK |
| DriftWatch | 5008 | Анализ дрейфа правил Sigma |
| ClusterIQ | 5009 | Кластеризация и триаж алертов |
| AtomicLoop | 5011 | Запуск тестов Atomic Red Team |
| VulnForge | 5012 | Разведка уязвимостей и эксплойтов |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
Доступ по адресу http://localhost:5012
Этот инструмент работает как контейнеризованный сервис в наборе Nebula Forge. Рекомендуемый способ запустить всё вместе:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
Доступ: http://localhost:5012
Автономный контейнер:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4), идентификатор CVE (например, CVE-2021-44228) или и то, и другоеПоиск:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
Экспорт в LogNorm:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
Отправить в HuntForge:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
Проверка работоспособности:
curl http://localhost:5012/health
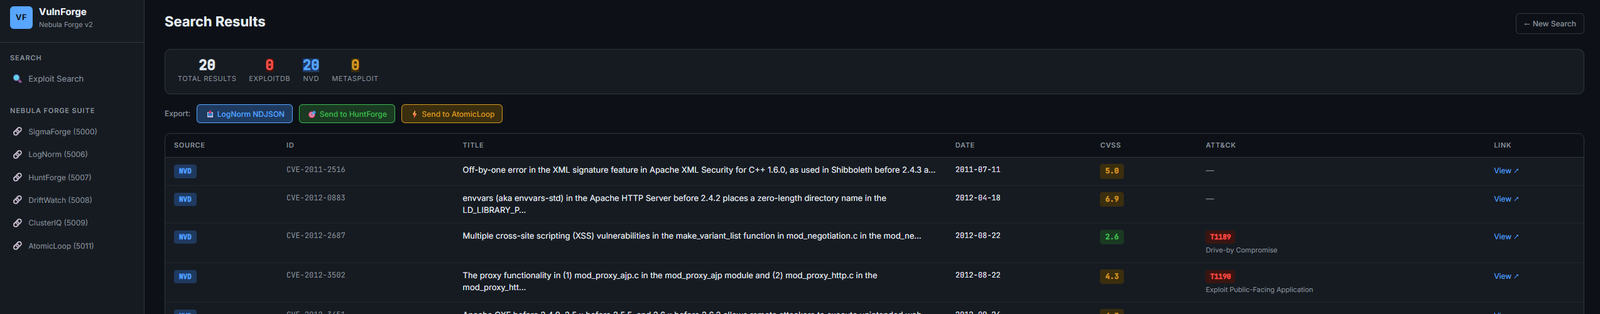
VulnForge сопоставляет CVE с техниками ATT&CK с помощью цепочки поиска:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
Результаты включают ID техники, название техники, тактику и уровень достоверности (высокий/средний/низкий). Если сопоставление не найдено, возвращается UNKNOWN, а не происходит молчаливое опускание поля.
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask, requests, beautifulsoup4, mitreattack-pythonVulnForge предназначен для авторизованного тестирования безопасности, разработки средств обнаружения и операций purple team. Не используйте его против систем, которыми вы не владеете или на тестирование которых у вас нет явного письменного разрешения.
Этот проект распространяется под лицензией MIT — подробности см. в файле LICENSE.
Создано Rootless-Ghost