

NetworkAssessment
 halildeniz/networkassessment
NetworkAssessment: Инструмент оценки сетевых компрометаций
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
95
halildeniz/networkassessmentNetworkAssessment: Инструмент оценки сетевых компрометаций
 osbornepro/btps-secpack
PowerShell-инструментарий безопасности для малых и средних предприятий, предоставляющий автоматические оповещения, усиление защиты Active Directory,…
 sqall01/lsms
Скрипты безопасности и мониторинга Linux
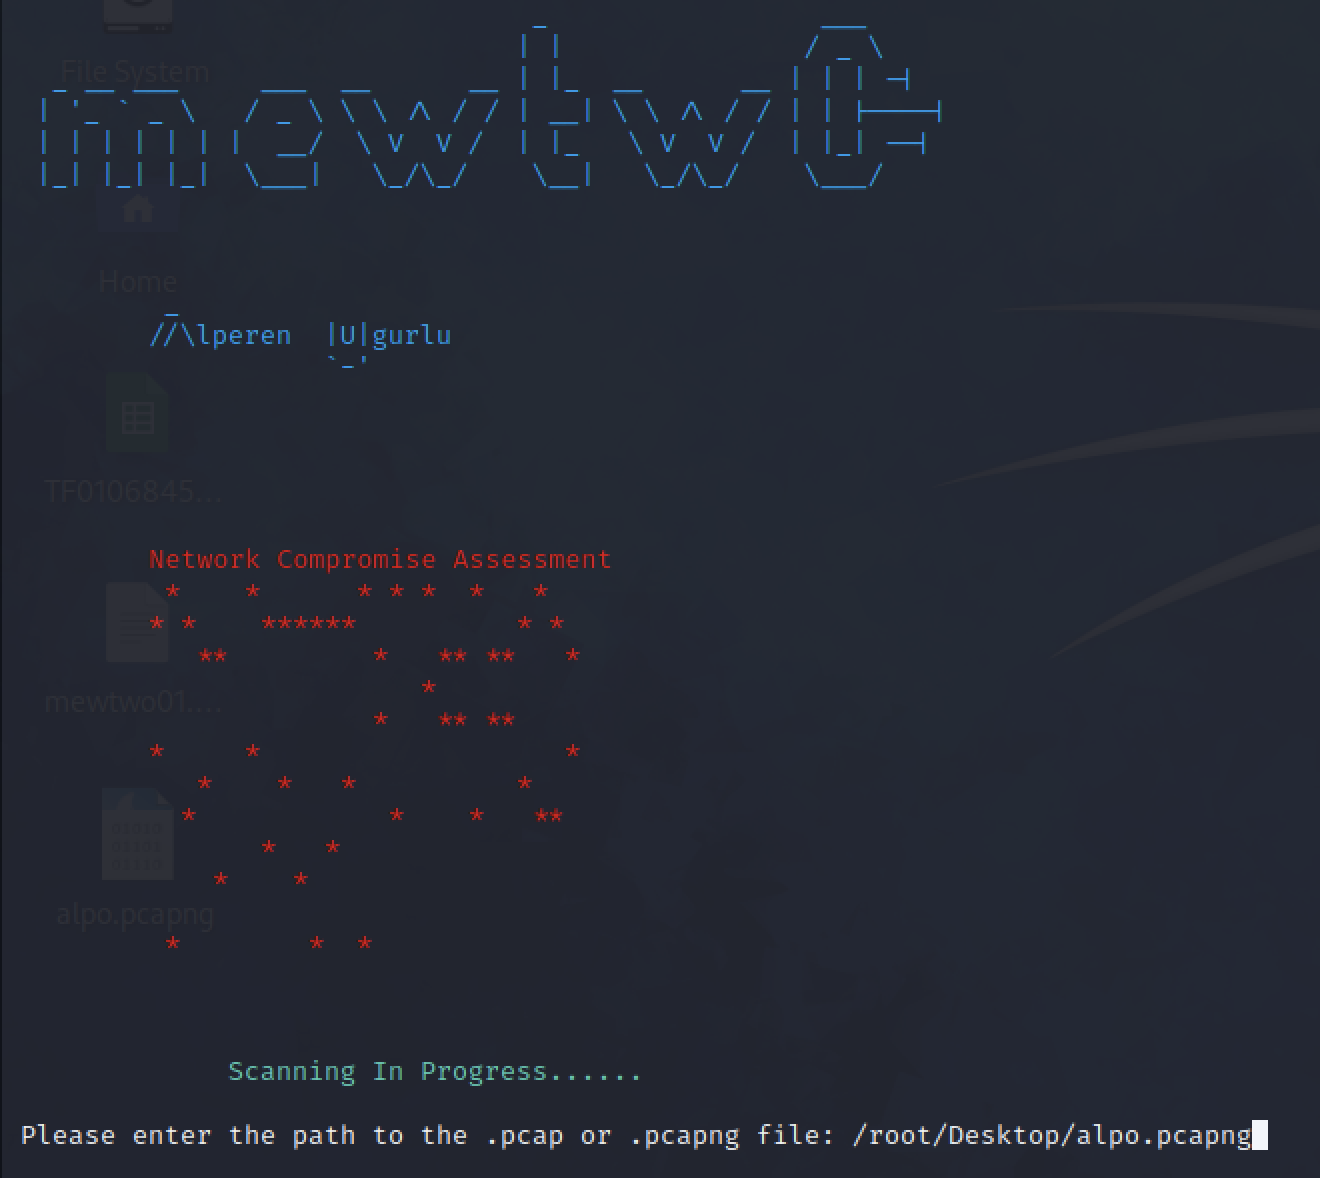 alperenugurlu/network_assessment
С помощью Wireshark или TCPdump вы можете определить, присутствует ли вредоносная активность в сетевом трафике, записанном на контролируемой вами…
 bytedance/elkeid
Elkeid — это open source решение, которое может удовлетворить требования безопасности различных рабочих нагрузок, таких как хосты, контейнеры, K8s и…
 mfthomps/labtainers
Labtainers: фреймворк киберлабораторий на основе Docker
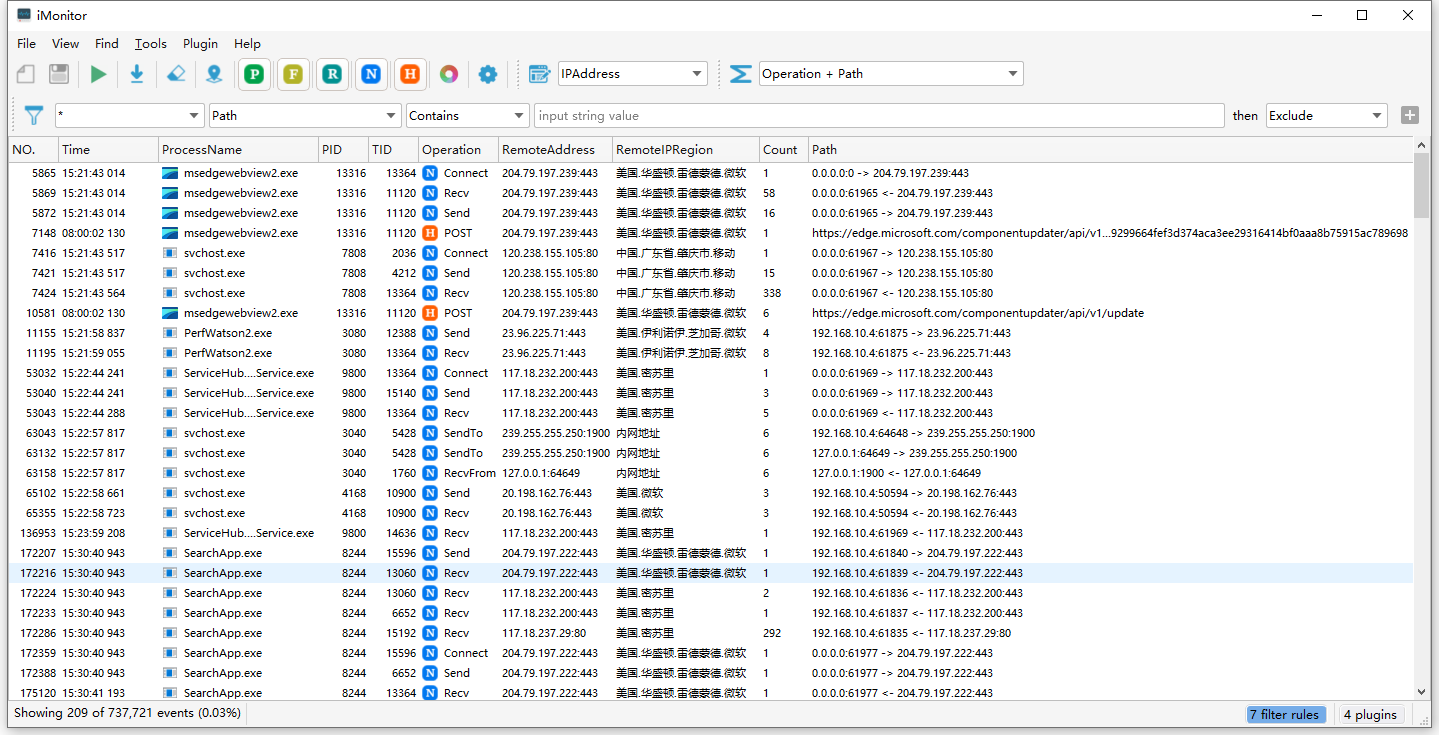 wecooperate/imonitor
Система мониторинга и анализа поведения конечных точек для процессов, файлов, реестра и сетей. Поддерживает скрипты, расширения и плагины для анализа…
 stamusnetworks/scirius
Веб-интерфейс для управления наборами правил Suricata, охоты за угрозами и настройки правил с агрегацией данных из нескольких источников,…
 ait-aecid/logdata-anomaly-miner
Этот инструмент анализирует данные журналов и позволяет определять конвейеры анализа для обнаружения аномалий. Он был разработан для выполнения…
 op7ic/blueteam.lab
Лаборатория обнаружения для Blue Team, созданная с помощью Terraform и Ansible в Azure.
 stackrox/stackrox
Платформа безопасности Kubernetes StackRox выполняет анализ рисков контейнерной среды, обеспечивает видимость и оповещения в реальном времени, а…
 v1d1an/s1em
Этот проект представляет собой SIEM с SIRP и Threat Intel, всё в одном.
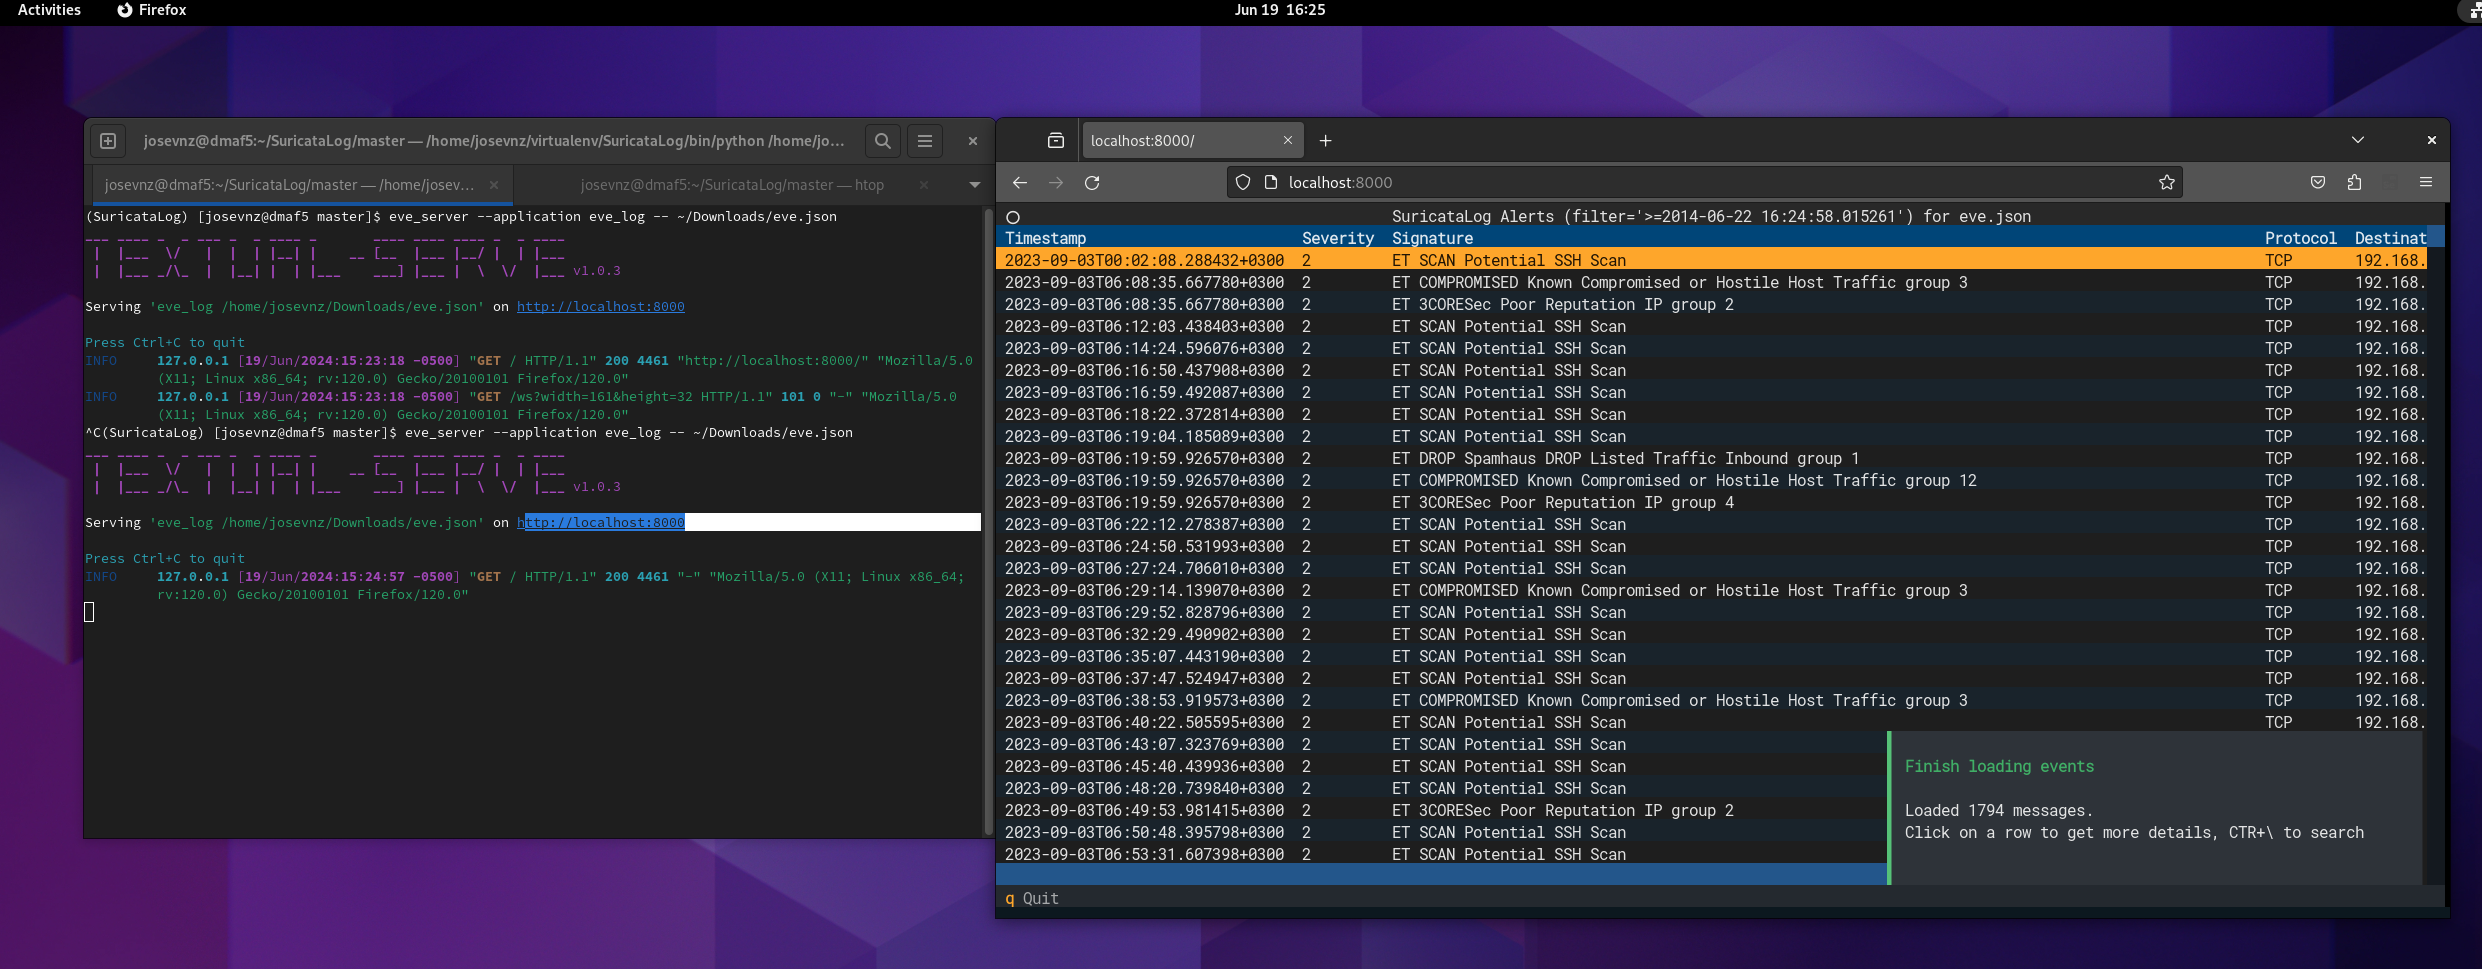 josevnz/suricatalog
Разбирайте, фильтруйте и визуализируйте логи Suricata eve.json с помощью инструментов командной строки для предупреждений, потоков, DNS и полезных…
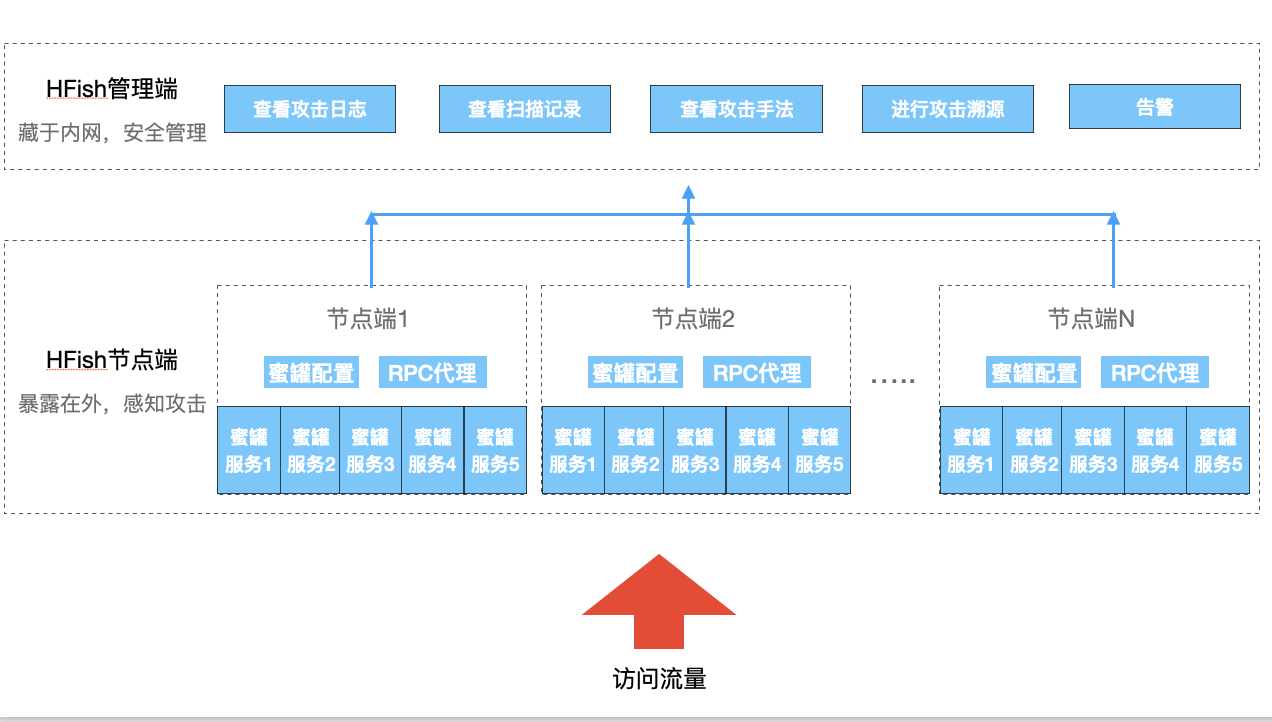 hacklcx/hfish
Корпоративная система-приманка для обнаружения внутренних нарушений сети, внешних угроз и генерации угрозной аналитики с более чем 90 эмуляциями…
 devopstoday11/tarian
Антивирус для K8s. Защитите свои приложения, работающие на Kubernetes, от вредоносных атак с помощью предварительно зарегистрированного исходного…
 kube-tarian/tarian
eBPF-агент безопасности времени выполнения для Kubernetes, который обнаруживает неизвестные процессы и изменения файлов, применяет предварительно…
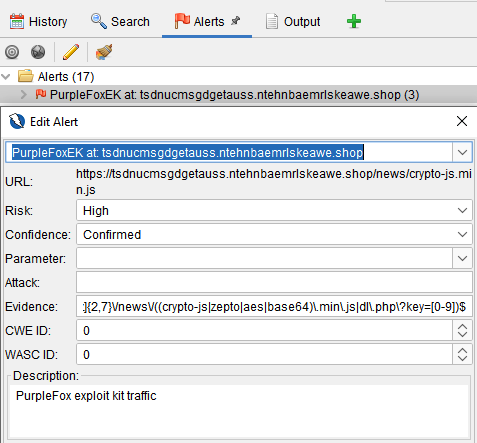 malwareinfosec/fiddlezap
Дополнение для OWASP ZAP на основе регулярных выражений для обнаружения вредоносного трафика. Помечает скомпрометированные сайты путем сопоставления…
 cyberdefenders/detectionlabelk
DetectionLabELK — это форк DetectionLab со стеком ELK вместо Splunk.