

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Network_Assessment — С помощью Wireshark или TCPdump вы можете определить, присутствует ли вредоносная активность в сетевом трафике, записанном на контролируемой вами сети. | Kitploit
Инструменты/GitHubGitHub/alperenugurlu/network_assessment
Сниффинг и анализ пакетовАнализ уязвимостейСетевая безопасностьОбнаружение ВторженийОбнаружение Аномалий
GitHubalperenugurlu/network_assessment

Network_Assessment

С помощью Wireshark или TCPdump вы можете определить, присутствует ли вредоносная активность в сетевом трафике, записанном на контролируемой вами сети.

Репозиторий
14739993 лет назадПроверено Kitploit
Поделиться

Оценка сети

С помощью Wireshark или TCPdump можно определить, присутствует ли вредоносная активность в сетевом трафике, записанном на наблюдаемой сети.

Этот скрипт на Python анализирует сетевой трафик в заданном .pcap-файле и пытается обнаружить следующие подозрительные сетевые активности и атаки:

  1. DNS-туннелирование
  2. SSH-туннелирование
  3. Перехват TCP-сессии
  4. Атака на SMB
  5. Атака на SMTP или DNS
  6. Атака фрагментации IPv6
  7. Атака TCP RST
  8. SYN-флуд атака
  9. UDP-флуд атака
  10. Атака Slowloris

Скрипт также пытается обнаружить пакеты, содержащие подозрительные ключевые слова (например, "password", "login", "admin" и т.д.). Обнаруженные подозрительные активности и атаки выводятся пользователю в консоль.

Основные функции:

  • get_user_input(): Получает путь к .pcap-файлу от пользователя.
  • get_all_ip_addresses(capture): Возвращает множество, содержащее все исходные и целевые IP-адреса.
  • detect_* функции: Используются для обнаружения конкретных атак и подозрительных активностей.
  • main(): Выполняет основные операции скрипта. Сначала получает путь к .pcap-файлу от пользователя, затем анализирует файл, пытаясь обнаружить указанные атаки и подозрительную активность.

Как установить скрипт?

git clone https://github.com/alperenugurlu/Network_Assessment.git

pip3 install -r requirements.txt

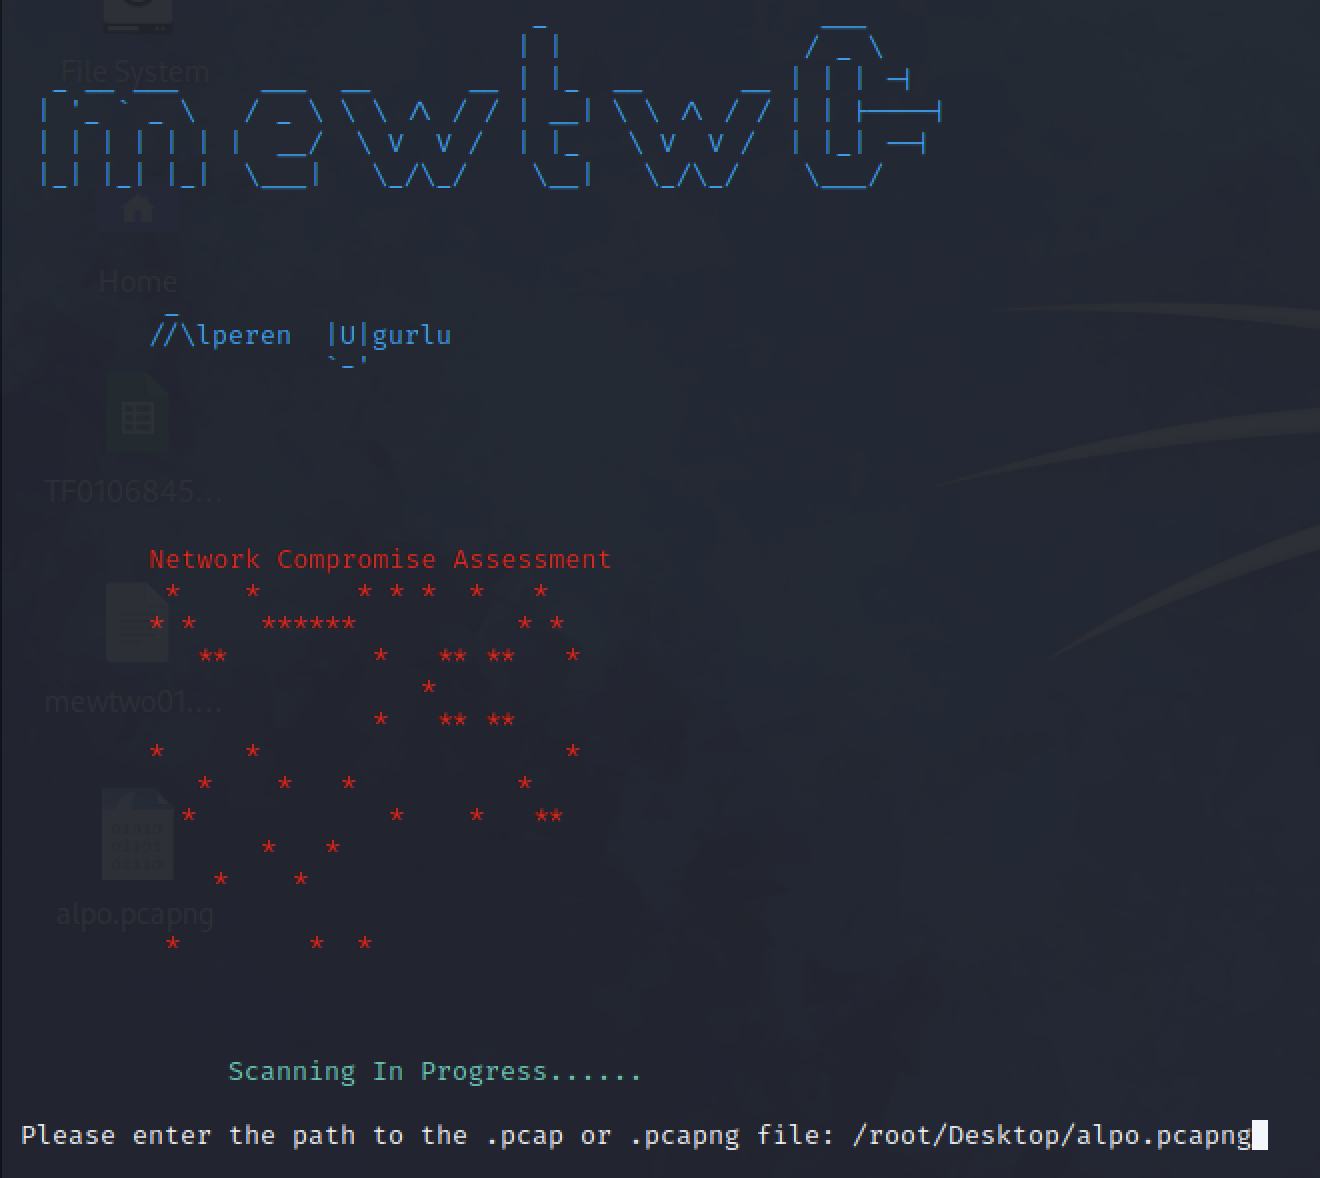
Как запустить скрипт?

python3 Network_Compromise_Assessment.py

Please enter the path to the .pcap or .pcapng file: /root/Desktop/TCP_RST_Attack.pcap (Пример)
image

Создатель скрипта

Alperen Ugurlu

Социальные сети:

https://www.linkedin.com/in/alperen-ugurlu-7b57b7178/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





