bytedance/elkeid
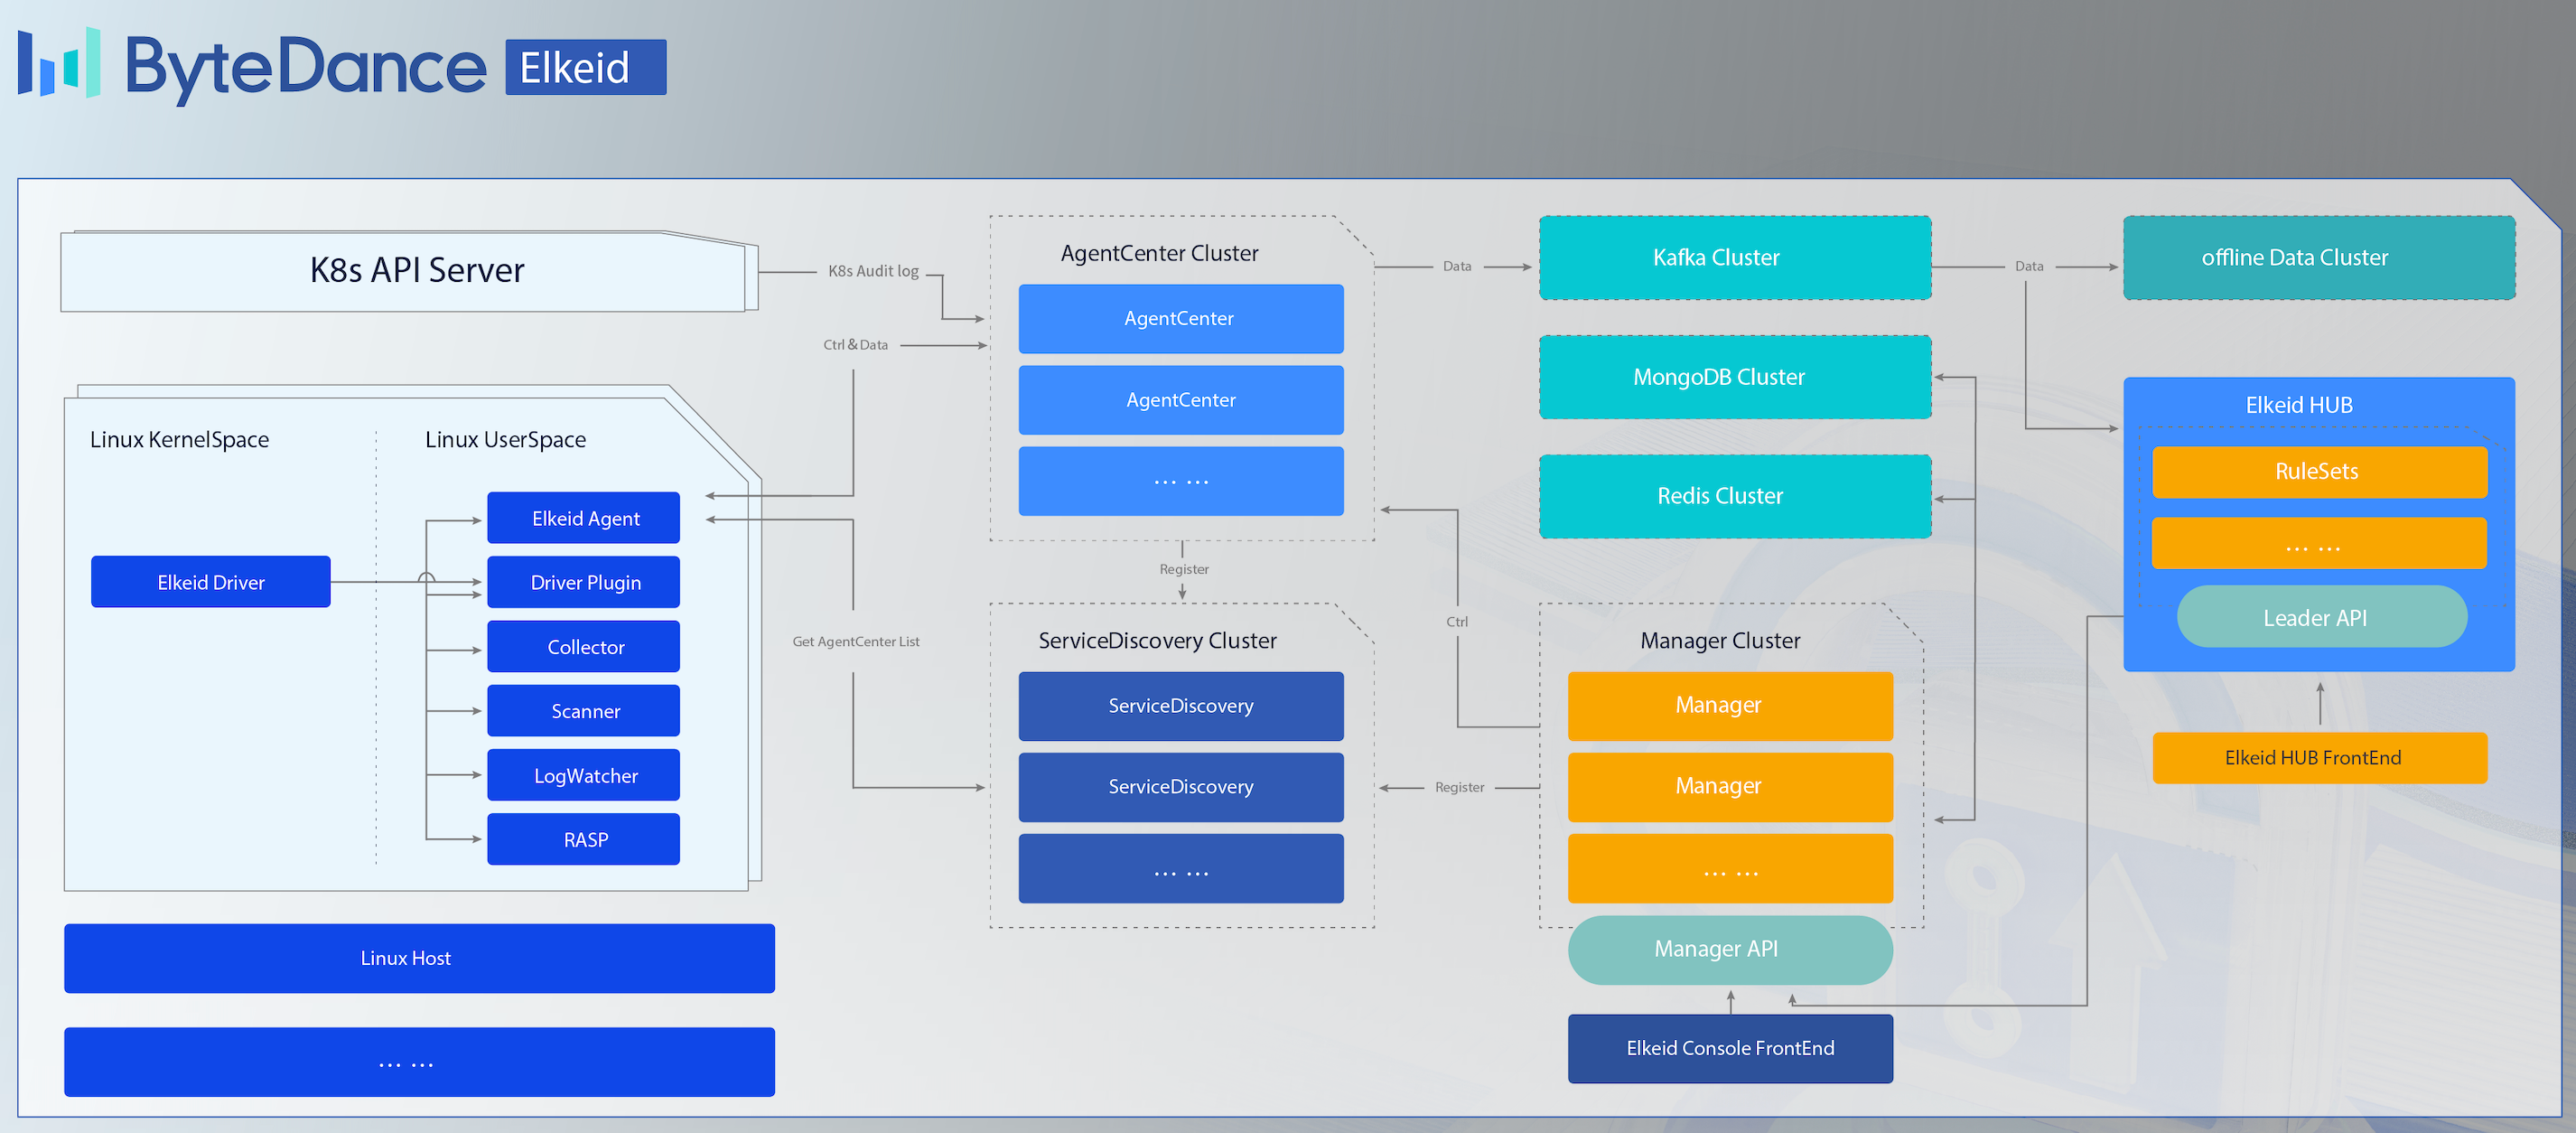
Elkeid — это open source решение, которое может удовлетворить требования безопасности различных рабочих нагрузок, таких как хосты, контейнеры, K8s и serverless. Оно основано на внутренних лучших практиках ByteDance.

Английский | 简体中文
Elkeid — это решение с открытым исходным кодом, которое может удовлетворять требованиям безопасности различных рабочих нагрузок, таких как хосты, контейнеры, K8s и serverless. Оно основано на лучших внутренних практиках ByteDance.
С развитием бизнеса предприятий ситуация с мультиоблачными, облачно-нативными и сосуществующими множественными рабочими нагрузками становится всё более заметной. Мы надеемся, что существует набор решений, способных удовлетворить требования безопасности при различных рабочих нагрузках, поэтому и был создан Elkeid.
Elkeid обладает следующими ключевыми возможностями:
Elkeid не только обладает традиционной способностью HIDS (Host Intrusion Detection System) для обнаружения вторжений на уровне хоста и идентификации вредоносных файлов, но также хорошо выявляет вредоносное поведение в контейнерах. Хост может удовлетворить требования безопасности от вторжений как для самого хоста, так и для контейнеров на нём, а мощная возможность сбора данных на уровне ядра, лежащая в основе Elkeid, может удовлетворить желание большинства аналитиков безопасности получать данные на уровне хоста.
Для работающих бизнес-приложений Elkeid обладает возможностью RASP и может внедряться в бизнес-процессы для защиты от вторжений: операторам не нужно устанавливать дополнительный агент, и бизнес не требует перезапуска.
Для самого K8s Elkeid поддерживает сбор K8s Audit Log для обнаружения вторжений и выявления рисков в системе K8s.
Движок правил Elkeid HUB может хорошо взаимодействовать с внешними системами.
Elkeid объединяет эти возможности в одну платформу для удовлетворения сложных требований безопасности различных рабочих нагрузок, а также обеспечивает взаимосвязь возможностей нескольких компонентов. Что ещё более ценно, каждый компонент прошёл через огромные объёмы данных ByteDance и годы боевого тестирования.
Следует отметить, что между открытой версией Elkeid и полной версией есть различия. Текущие возможности с открытым исходным кодом в основном включают:
Таким образом, для полного обнаружения вторжений и оценки рисков необходимо также создавать политики на основе Elkeid HUB и выполнять вторичную обработку данных, собранных Elkeid.