
 hacklcx/hfish
Корпоративная система-приманка для обнаружения внутренних нарушений сети, внешних угроз и генерации угрозной аналитики с более чем 90 эмуляциями сервисов и настраиваемыми веб-приманками.

HFish — это бесплатный хонтипот (honeypot) сообщества, ориентированный на корпоративные сценарии безопасности. Он исходит из трех сценариев: обнаружение компрометации внутренней сети, обнаружение внешних угроз и производство разведывательных данных об угрозах. Предоставляет пользователям независимые и практичные функции, повышая их возможности в области обнаружения компрометации и разведывательных данных об угрозах с помощью безопасных, гибких и надежных хонтипотов низкого и среднего уровня взаимодействия.
HFish — это бесплатный продукт хонтипот сообщества, принадлежащий компании北京微步在线科技有限公司.
HFish поддерживает более 90 типов хонтипот-сервисов, включая базовые сетевые сервисы, системы OA, CRM, NAS, веб-серверы, платформы эксплуатации, продукты безопасности, беспроводные точки доступа, коммутаторы/маршрутизаторы, почтовые системы, устройства IoT и другие; поддерживает создание пользовательских веб-хонтипотов; поддерживает перенаправление трафика в бесплатное облачное хонтипот-поле; поддерживает включаемое/выключаемое сканирование всех портов; поддерживает настраиваемую конфигурацию приманок; однокнопочное развертывание; кроссплатформенность и поддержка нескольких архитектур: Linux x32/x64/ARM, Windows x32/x64 и множество отечественных операционных систем; поддержка отечественных процессоров Loongson, Haiguang, Phytium, Kunpeng, Tengyun, Zhaoxin и других; очень низкие требования к производительности; множество функций, таких как оповещения по email/syslog/webhook/WeChat Work/DingTalk/Feishu, помогающие пользователям снизить эксплуатационные расходы и повысить эффективность работы.
Пользователям необходимо сначала развернуть сервер управления, а затем через встроенные хонтипот-узлы сервера управления или развернуть новые узлы. Посетите официальный сайт: https://hfish.net
Если вам нужна корпоративная загрузка, вы также можете перейти в раздел документации HFish для загрузки документов по развертыванию и решений.
Бесплатный, простой и безопасный продукт хонтипот
Хонтипот обычно определяется как продукт обнаружения с легковесными возможностями обнаружения и низким уровнем ложных срабатываний, а также является одним из качественных источников локальной разведки угроз для предприятий. HFish помогает малым и средним предприятиям в повседневных операциях безопасности избежать лавины ложных срабатываний, с низкими затратами увеличить возможности обнаружения угроз и производства разведывательных данных. В настоящее время сообщество постоянно помогает HFish совершенствоваться, совместно исследуя лучшие практики обманной защиты.
Безопасный и гибкий узел обнаружения угроз
HFish широко используется для обнаружения боковых перемещений скомпрометированных хостов в офисных сетях, производственных средах, облачных сетях и других средах, утечки учетных записей сотрудников, сканирования и разведки, производства частной разведки, а также для внутренних учений и обучения по безопасности. Множество форм вывода оповещений HFish в сочетании с системами управления безопасностью, NDR, XDR или журнальными платформами значительно расширяют горизонты обнаружения.
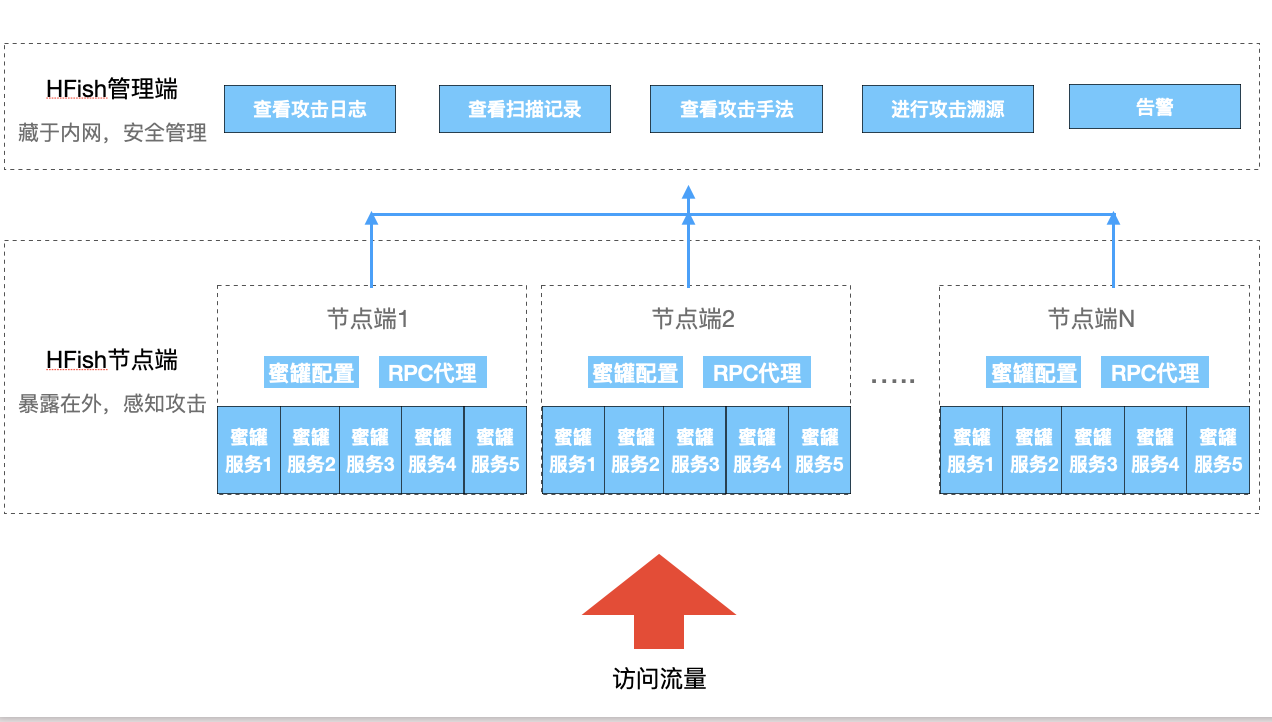
HFish использует архитектуру B/S (браузер/сервер). HFish состоит из сервера управления (server) и узлов (client). Сервер управления используется для генерации и управления узлами, а также для приема, анализа и отображения данных, передаваемых узлами. Узлы принимают управление от сервера управления и отвечают за создание хонтипот-сервисов.
В HFish сервер управления используется только для анализа и отображения данных, узлы выполняют виртуальный хонтипот, и, в конечном итоге, хонтипот принимает атаку.
Диаграмма взаимосвязи модулей HFish
7 августа 2019 года мы выпустили свой первый хонтипот с открытым исходным кодом HFish. В течение последующих 16 месяцев HFish получил 2.6k звезд на Github и стал проектом GVP в категории безопасности TOP5 на Gitee.
9 февраля 2021 года, объединив отзывы сообщества и размышления за последние 2 года, мы запустили новую концепцию системы захвата угроз и обмана HFish v2 и объявили о бесплатном лицензировании всех пользователей в режиме закрытого исходного кода с общим доступом.






