Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
FiddleZAP — Дополнение для OWASP ZAP на основе регулярных выражений для обнаружения вредоносного трафика. Помечает скомпрометированные сайты путем сопоставления URI и HTML-шаблонов, с цветовыми предупреждениями и тегированием для анализа веб-сессий. | Kitploit
Инструменты/GitHubGitHub/malwareinfosec/fiddlezap
Веб-прокси и перехватВеб-безопасностьАнализ вредоносных программРазведка угрозОбнаружение Вторжений
GitHubmalwareinfosec/fiddlezap

FiddleZAP

Дополнение для OWASP ZAP на основе регулярных выражений для обнаружения вредоносного трафика. Помечает скомпрометированные сайты путем сопоставления URI и HTML-шаблонов, с цветовыми предупреждениями и тегированием для анализа веб-сессий.

Поделиться
Репозиторий
174485 лет назадЕщё не проверено

FiddleZAP

FiddleZAP — это упрощенная версия EKFiddle для OWASP ZAP.

С использованием ZAP в качестве веб-прокси вы можете отмечать вредоносный трафик на основе заданных регулярных выражений.

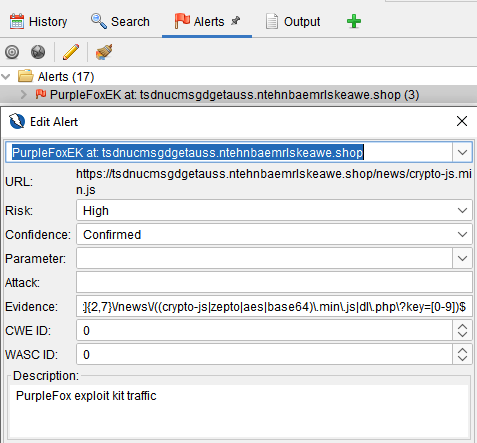
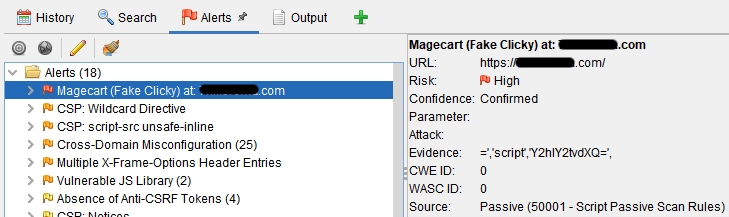
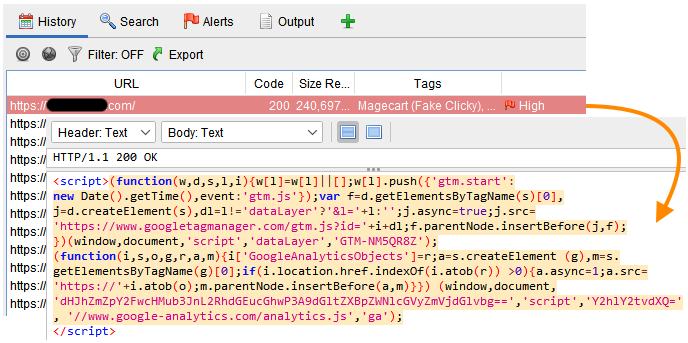
Пример: Предупреждение, выделение и маркировка при совпадении регулярного выражения со строкой в исходном HTML-коде взломанного веб-сайта.
image

image

Установка

  • Загрузите и установите ZAP: https://www.zaproxy.org/download/

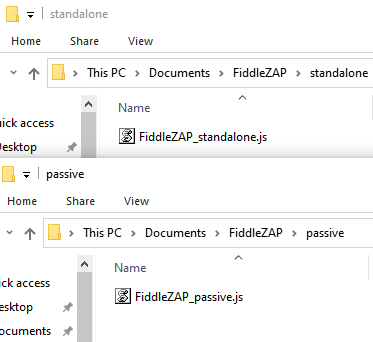
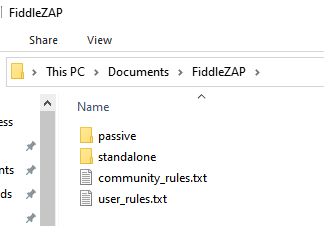
  • Загрузите или клонируйте каталог FiddleZAP в папку «Документы».

Он должен иметь следующую структуру:
image

image

Есть 2 скрипта (standalone, passive rules). Первый используется для ручного запуска на текущей загруженной сессии (веб-трафик), второй автоматически запускается во время записи трафика.

Автономный скрипт (Standalone)

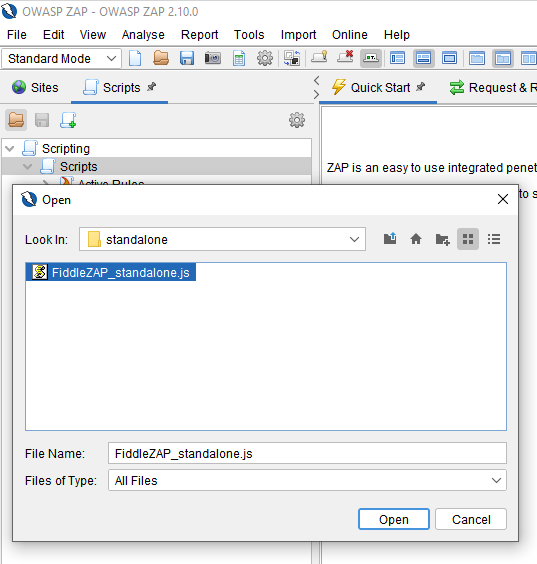
Сначала установите автономный скрипт:
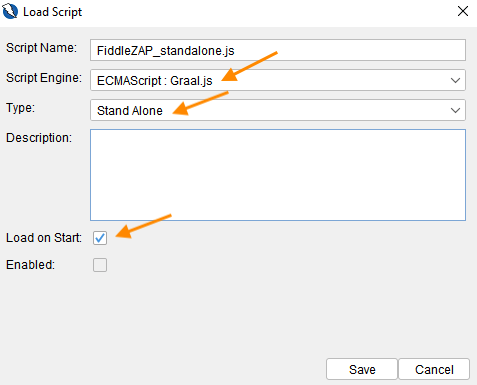
  • Нажмите на значок «Загрузить скрипт» (Load script):

image

  • Выберите следующие параметры:

image

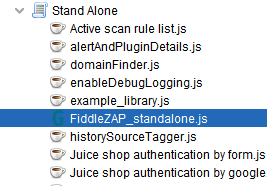
  • Теперь он отображается в разделе «Автономные» (standalone):

image

Пассивные правила (Passive Rules)

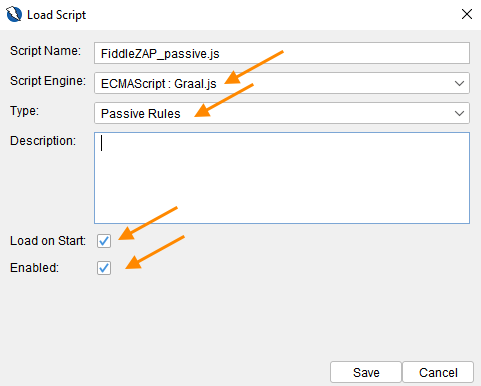
Далее установите скрипт пассивных правил:
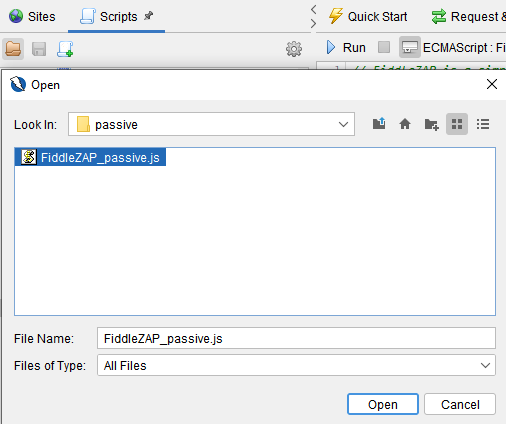
  • Нажмите на значок «Загрузить скрипт» (Load script):

image

  • Выберите следующие параметры:

image

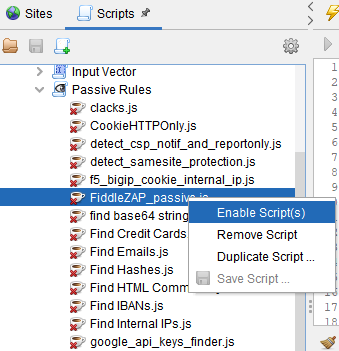
Скрипт FiddleZAP теперь должен появиться в разделе «Пассивные правила». Если он не включен, щелкните по нему правой кнопкой мыши и выберите «Включить скрипт» (Enable script).
image

Возможности

Регулярные выражения (правила) для обнаружения вредоносного трафика

Правила для FiddleZAP могут искать шаблоны URI и шаблоны исходного кода (тело сессии).

  • Предоставляется файл community_rules.txt с некоторыми примерами.

  • Файл user_rules.txt — это ваш собственный файл правил.

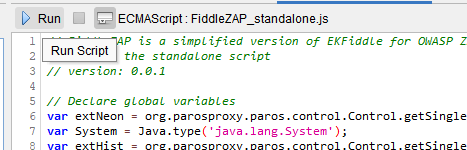
Правила автоматически загружаются и используются для сканирования входящего трафика (если включен скрипт пассивных правил). Если вы хотите применить правила к ранее захваченному трафику, вам нужно запустить автономный скрипт.
image

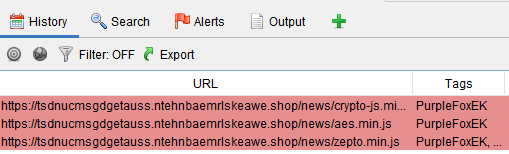
Цветовое кодирование и маркировка соответствующих веб-сессий

(Эта функция требует дополнения neonmarker)
image

Детальные предупреждения

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →