ddos-reduction-system

Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…

Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…

Центральная консоль для коллекторов Douglas-042 HEADQUARTERS. Сканирует парк хостов, сопоставляет результаты между хостами и управляет фидами IOC и…

Агент мониторинга безопасности и песочницы на основе eBPF на базе Aya

Automate stopping bad bots from accessing your server

Рабочая книга Azure — это панель мониторинга, которая визуализирует и исследует метрики эффективности обнаружения, помогая командам безопасности…

Автономный SSH-хоніпот для перехоплення взаємодій атакуючих і перетворення їх на структуровану розвідку з кібербезпеки.

Корпоративный набор инструментов безопасности для ИИ-агентов, обеспечивающий предварительный аудит, усиление конфигурации, обнаружение угроз в…

Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…

SPaT Attack Detection and Evaluation dataset — набор данных для обнаружения и оценки атак SPaT

Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает…

Драйвер безопасности ядра Linux, использующий LSM для укрепления системы, мониторинга и восстановления целостности таблицы системных вызовов, а также…

Правила Sigma для обнаружения TTP-методов группировки Lazarus, охватывающие выполнение вредоносных документов, злоупотребление PowerShell,…

Моделирование угроз, сегментация ИТ/ОТ, обнаружение Snort и воспроизводимая валидация профиля обнаружения Drupal.

Легковесный honeypot, эмулирующий распространённые сетевые сервисы для обнаружения активности злоумышленника после взлома, с расширяемыми модулями…

Wazuh detection rules для CVE-2026-73570, инъекции OS-команд в Zimbra Collaboration Suite, отслеживающие журналы веб-доступа и zimbra.log на предмет…

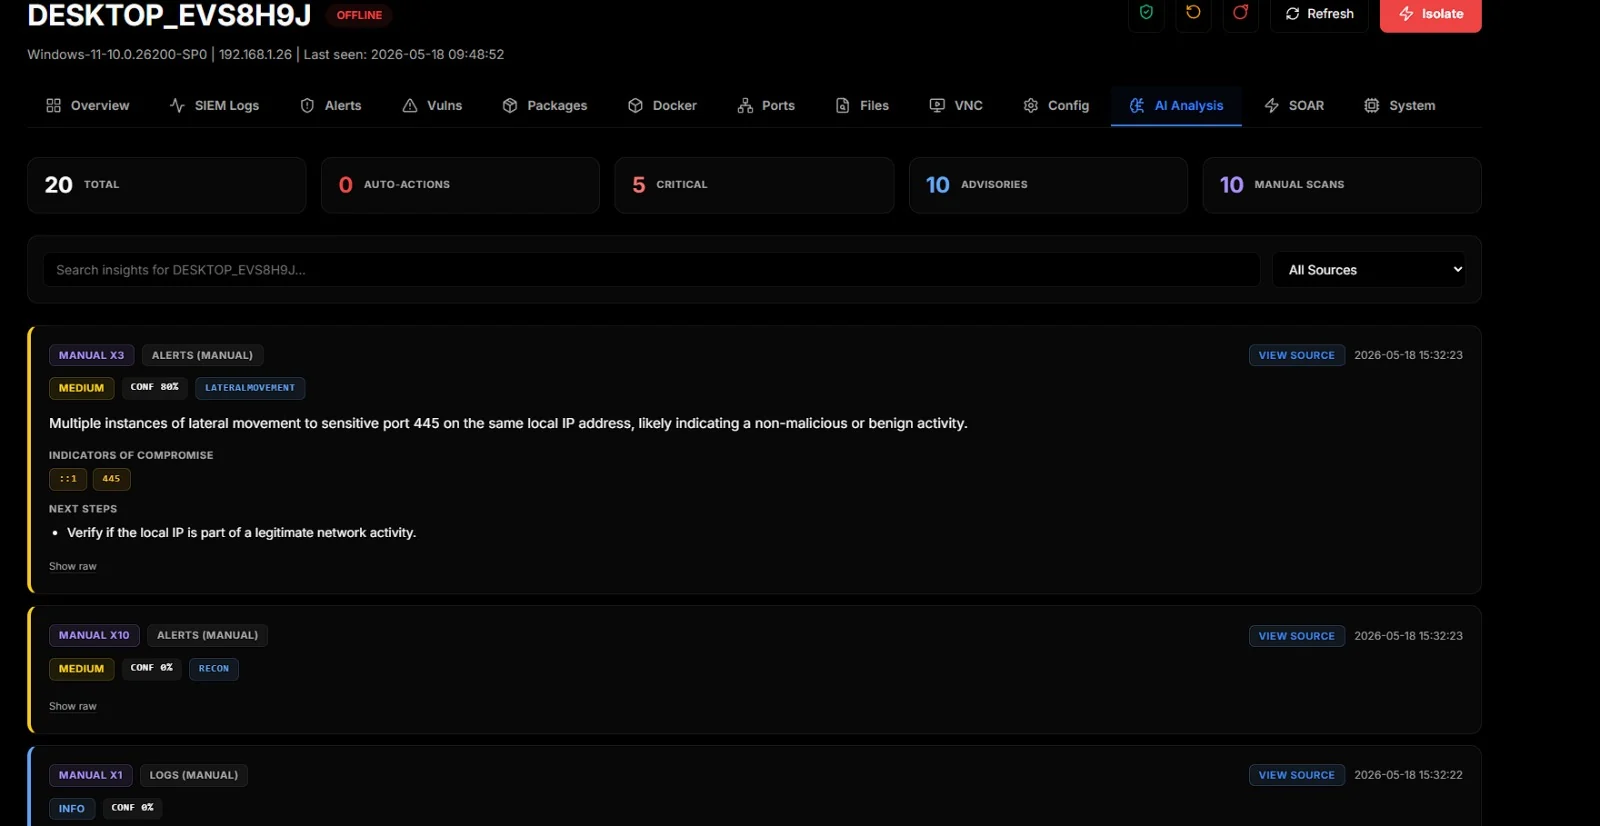
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.

Обманчивая honeypot-ловушка, предназначенная для имитации и мониторинга попыток эксплуатации уязвимости CVE-2026-0300, с захватом поведения…

Каркас защиты на уровне ядра для уязвимостей AF_ALG, включающий трассировку сокетов через eBPF, усиление защиты с помощью Ansible и криптоаудитор для…