d3vhex/sentora
Открытая платформа SIEM, EDR и SOAR с искусственным интеллектом для самостоятельного развертывания, предназначенная для современных операций по обеспечению безопасности.



Самостоятельно размещаемый стек безопасности для небольших и средних команд, у которых нет выделенного SOC. Установите агент на каждую конечную точку, направьте их на сервер — и вы получите журналы SIEM, контроль целостности файлов, уязвимости пакетов, обозреватель журналов на базе OpenSearch, автономную ИИ-сортировку и движок плейбуков SOAR — всё в одной команде docker compose up.
«ИИ»-часть — это локально работающая модель Ollama (по умолчанию llama3.2:3b). Журналы никогда не покидают машину; здесь нет ключа OpenAI, нет ключа Anthropic, нет обращений домой. Если вам нужна более умная модель и хватает оперативной памяти, замените её в .env.
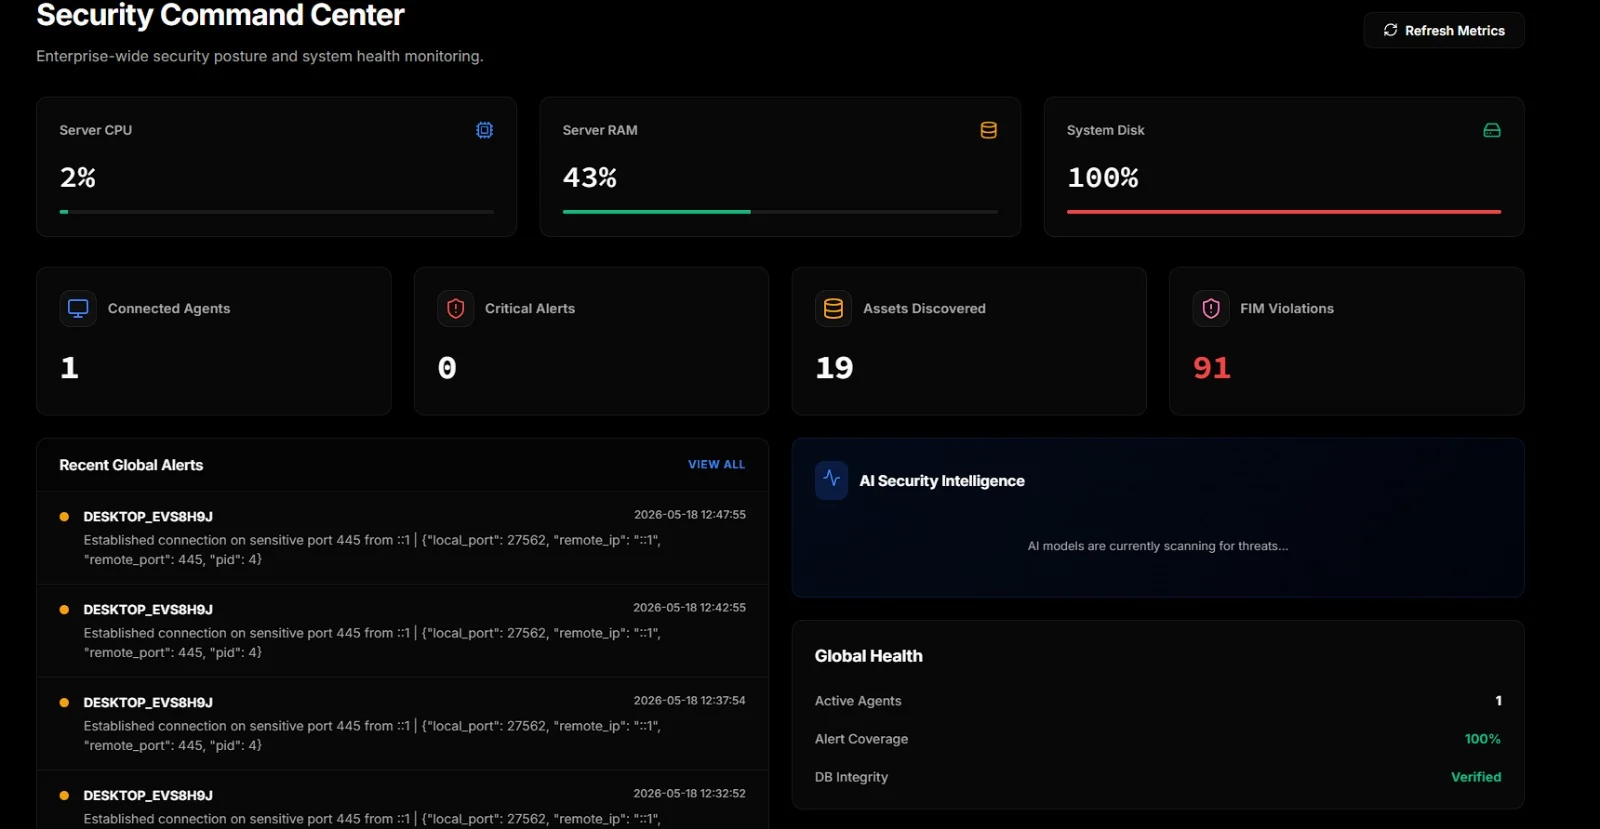
Собирает телеметрию с агентов Windows и Linux по одному TCP-каналу. События SIEM, оповещения, FIM, пакеты, сетевые подключения, открытые порты, активность Docker, кадры экрана.
Обнаруживает с помощью правил Sigma прямо на конечной точке. 43 правила, охватывающие 47 техник MITRE ATT&CK, поставляются в conf/sigma/builtin/; рядом можно разместить наборы правил сообщества. Sigma сопоставляет именованные поля, а не текст, поэтому Image|endswith: '\vssadmin.exe' нельзя обойти появлением слова «vssadmin» в несвязанном сообщении — а CommandLine|utf16le|base64offset|contains читает внутри base64-полезной нагрузки -EncodedCommand, где командная строка в открытом виде показывает только обёртку. По результатам замера на оценочном корпусе: 9 из 10 атак пойманы только Sigma, 0 из 9 сложных негативных примеров ошибочно помечены. Этот слой детерминирован и продолжает работать, когда модель недоступна.
Коррелирует события между собой, чего не может сделать ни одно правило для отдельного события. Один неудачный вход — это рутина; пять учётных записей, терпящих неудачу с одного источника за сорок секунд, — это распыление паролей, и рассмотрение любого из этих пяти событий по отдельности никогда вам об этом не скажет. Охватывает распыление, перебор, успех после повторных неудач, а также всплески создания учётных записей или установки служб — на обеих платформах, по идентификаторам событий Windows или по разобранным строкам auth.log.
Работает в двух точках обзора, потому что они видят разные атаки. На каждом хосте в агенте, где атака на одну машину видна полностью. И между хостами в пути приёма данных, где проявляется распыление, прошедшее по одной неудаче за раз по пятидесяти машинам — ни один агент не видит больше одного события, а это более умелая атака, поскольку широкое и неглубокое распыление остаётся ниже как порогов блокировки по учётной записи, так и порогов по хосту.
Полное покрытие Sigma: 51 техника. Каждое окно срабатывает один раз, а не один раз на событие, и каждый счётчик ограничен — счётчик, привязанный к имени пользователя, предоставленному атакующим, — это примитив исчерпания памяти, а не обнаружение.
Сопоставляет обнаружения с MITRE ATT&CK, исходя из самих правил. Правила
содержат tags: attack.t1490, поэтому нет вручную поддерживаемой таблицы
сопоставлений, которая может устареть. Страница покрытия разделяет три
состояния, которые скрыло бы единое «покрытие %»:
покрыто и замечено, покрыто и тихо, и не покрыто вовсе — последнее
единственное, где молчание консоли ничего не значит.
Триаж каждого события с помощью локальной LLM. Три воркера работают
параллельно: один следит за каждым входящим событием в реальном времени,
один выполняет глубокие сканирования по команде оператора, и один решает,
предпринимать ли защитное действие
(BLOCK_IP, ISOLATE_HOST, KILL_PROCESS и т. д.).
Режим теневого запуска для защитного воркера. Установите AI_SHADOW_MODE=1,
и каждый автономный вердикт будет отложен для утверждения человеком в SOAR Hub
вместо отправки. Полезно для настройки модели на реальном
трафике, прежде чем позволить ей действовать самостоятельно.
Индексирует всё в OpenSearch, чтобы вы могли искать по своему парку с помощью нечётких / точных / начинающихся с запросов из одного места.
Запускает плейбуки SOAR, созданные в небольшом визуальном редакторе с многошаговым отслеживанием результатов по каждому узлу, могут запускаться вручную или по вердикту ИИ.
Сканирование уязвимостей установленных пакетов каждого агента по OSV (онлайн или через внутреннее зеркало).
Загружает фиды threat-intel из abuse.ch (Feodo, ThreatFox, URLhaus) в локальную таблицу индикаторов, с удалением устаревших записей и переключателем для изолированных сетей.
Проверяет конфигурации агентов перед их отправкой. Разбор YAML, структурная форма и компиляция регулярных выражений — недопустимое регулярное выражение является допустимым YAML и молча отключает содержащее его правило.
Встроенный удалённый рабочий стол через потоковую передачу JPEG по WebSocket, без необходимости отдельной установки VNC на конечной точке.
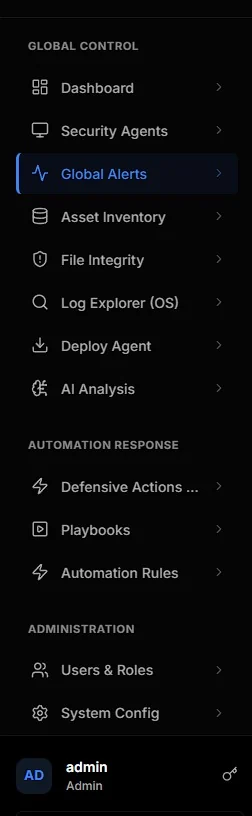
Боковая панель группирует всё в три раздела: телеметрия (панель мониторинга, агенты, оповещения, активы, FIM, журналы, ИИ), автоматизация реагирования (защитные действия, плейбуки, правила автоматизации) и администрирование.
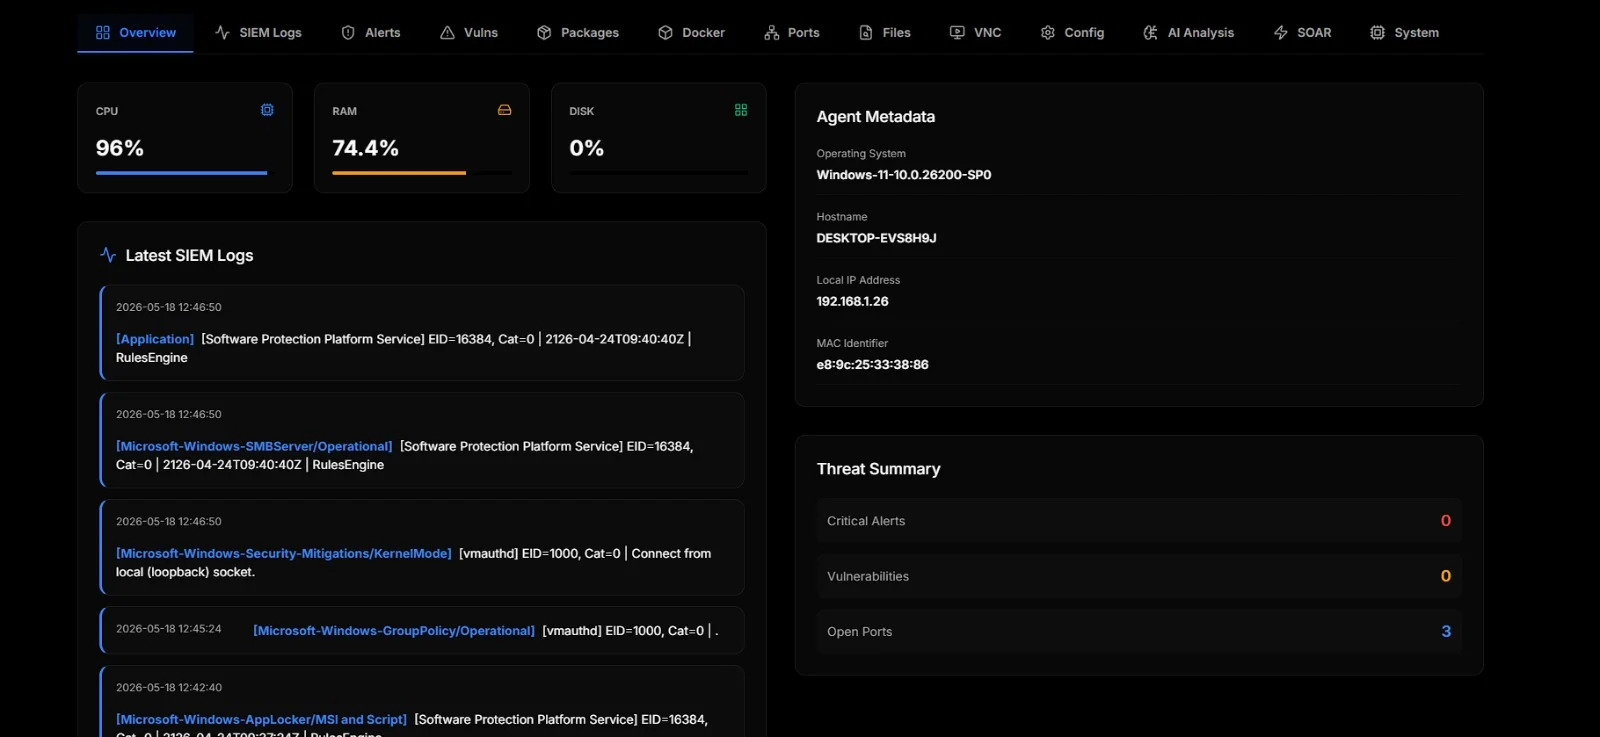
У каждого зарегистрированного агента есть собственная страница с двенадцатью вкладками. Обзор показывает живые индикаторы ресурсов, последние журналы SIEM, метаданные агента и сводку угроз:
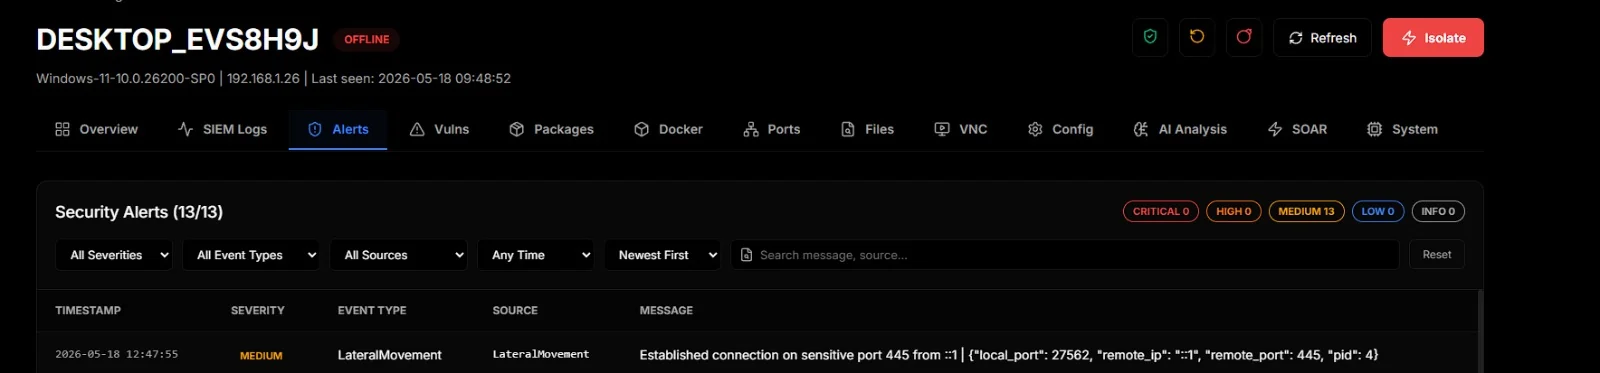
Оповещения — это всё, что уже отметили собственные правила корреляции агента. С цветовой кодировкой по серьёзности, с фильтрацией и поиском:
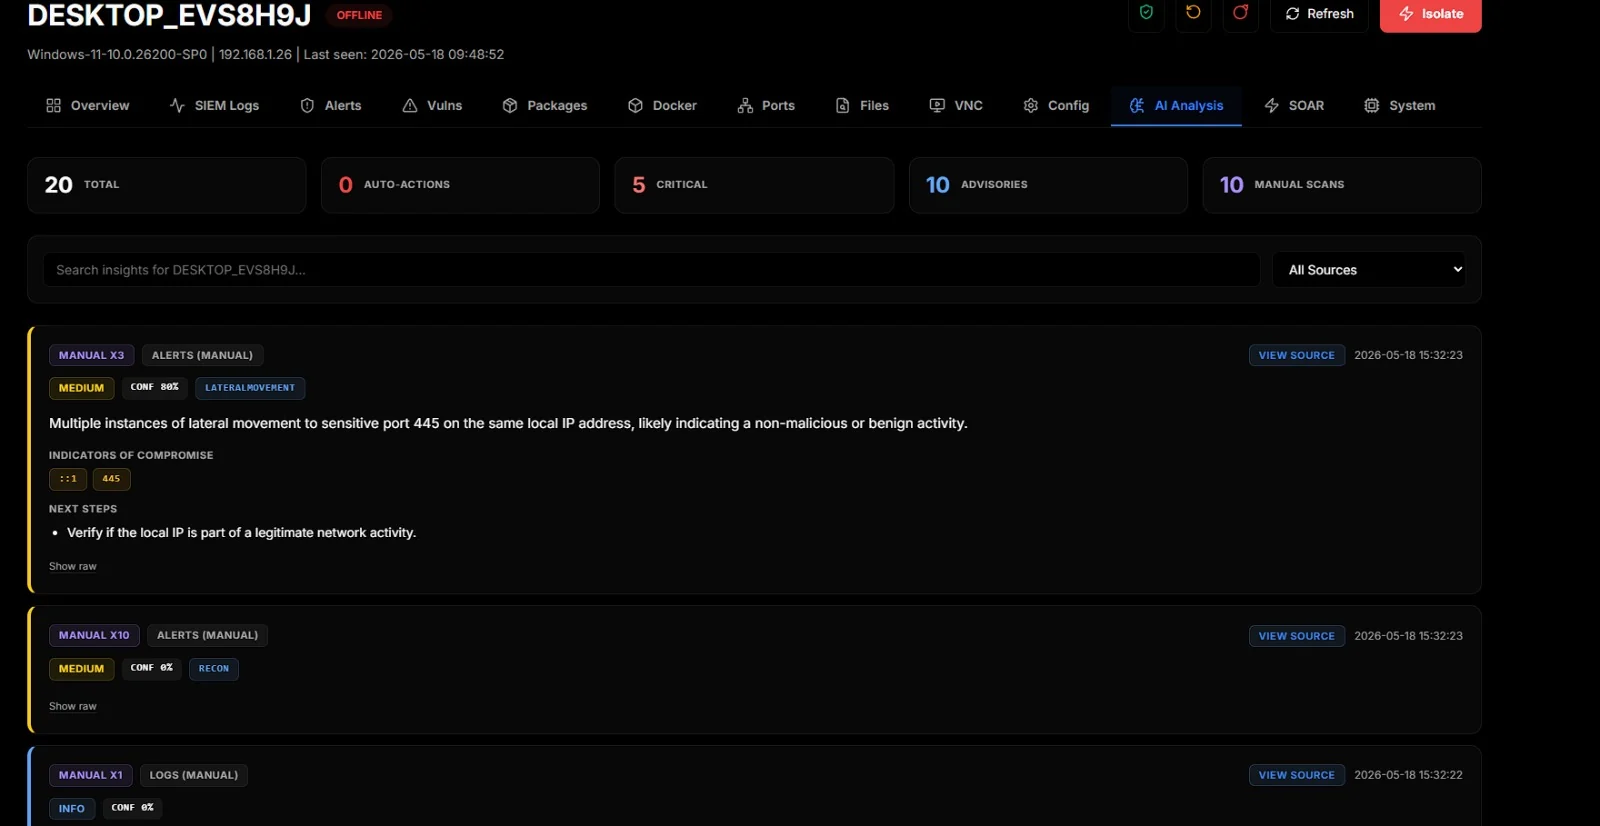
Вкладка AI Analysis — это сторона локальной LLM, обращённая к оператору. Ручные и автоматические сканирования попадают сюда. Каждое заключение несёт чип вердикта, уверенность, индикаторы MITRE (когда модель их возвращает), IOC, следующие шаги и кнопку View Source, которая открывает ту самую строку журнала, которую просматривал ИИ:
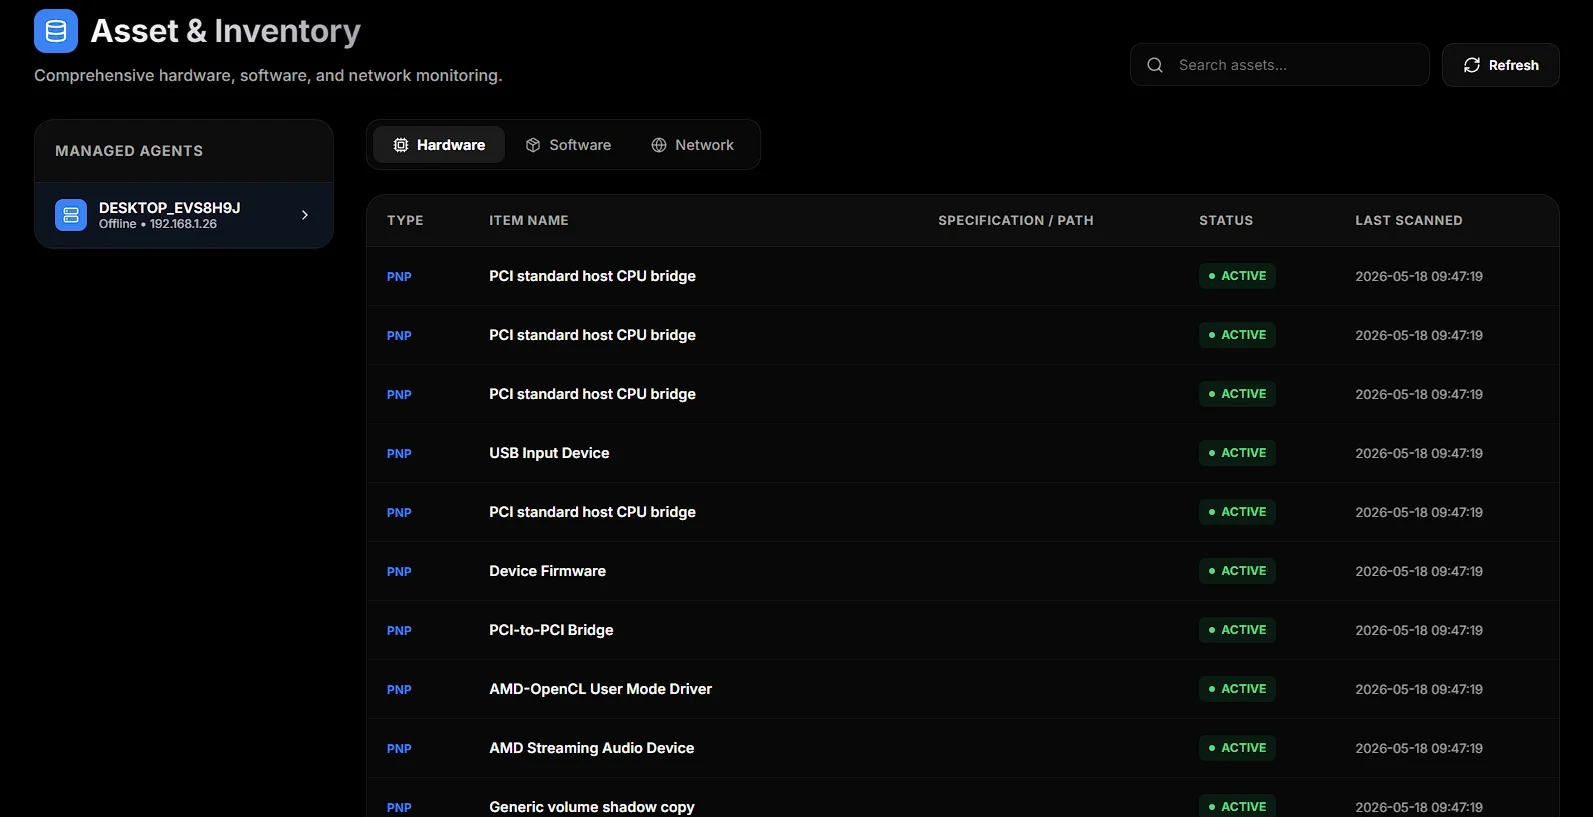
Аппаратное обеспечение, программное обеспечение и сетевые сокеты по каждому агенту. Вкладка Hardware перечисляет каждое PnP-устройство, Software перечисляет установленные пакеты, Network перечисляет каждый TCP/UDP-сокет с владеющим им процессом: