
 ivankovic/stop-bots
Автоматизируйте блокировку доступа вредоносных ботов к вашему серверу


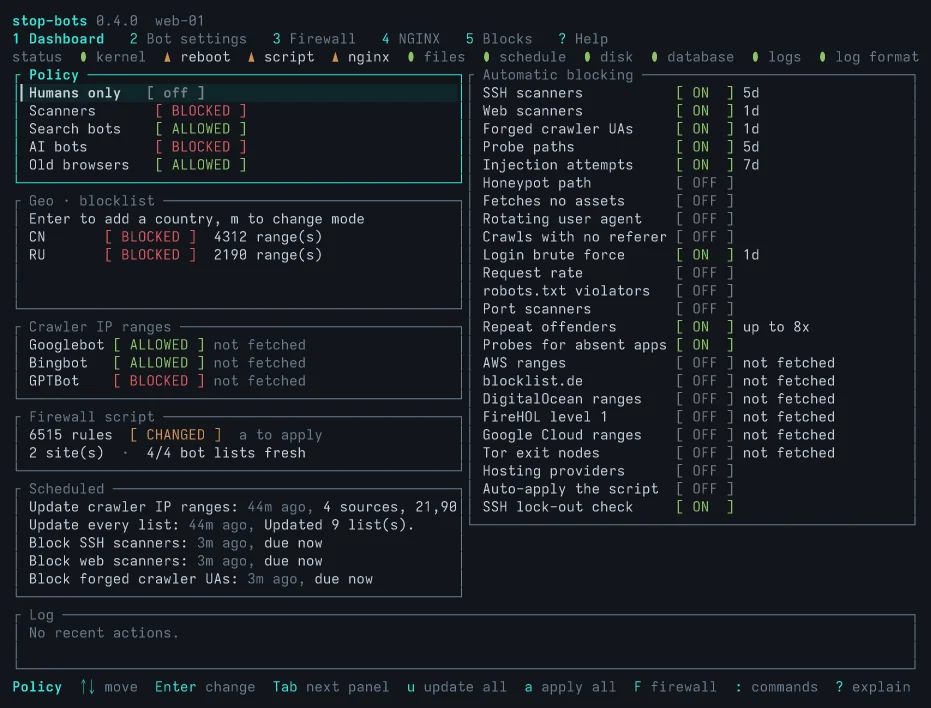
TUI и CLI, которые помогают настроить ваш сервер так, чтобы остановить плохих ботов, не прячась за CDN. Это удобный интерфейс для вашего существующего веб-сервера (nginx, Apache, Traefik или NPMplus) и вашего файрвола (nftables или iptables). Для тех из нас, кто не хочет прятаться за Cloudflare и отдавать одной компании ключи от всех королевств.
Он защищает вас двумя способами:
Он пытается уберечь вас от саморазрушительных действий. Вы всегда сначала увидите, какие изменения
будут внесены, прежде чем применить их, а для дополнительной безопасности можно использовать флаг --dry-run. Но я подозреваю,
что в конечном итоге вам захочется включить авто-применение для удобства. Из-за этого приложение также старается
не заблокировать вас самих. IP-адреса с успешными SSH-логинами никогда не блокируются, конфигурации веб-сервера
всегда тестируются перед применением, а также оно пытается распознать приложения, работающие за HTTP-прокси,
и адаптирует правила динамического обнаружения под эти приложения.
Большая красная кнопка: sudo stop-bots uninstall all
Остальная часть этого readme была написана ИИ. Не стесняйтесь попросить своего ИИ пересказать её, я не против.
Установка ничего не запускает, и ничего не записывается, пока вы не примените изменения. При первом применении с настройками, с которыми стартует новая база данных:
А вот что и куда записывается:
| Что | Куда |
|---|---|
| Правило блокировки | внутри блока server каждого сайта, между # BEGIN stop-bots и # END stop-bots |
Файлы, нужные правилу, когда настройка требует их (robots.txt, ограничение частоты запросов) | /etc/stop-bots/nginx/ и conf.d NGINX (для Apache — /etc/stop-bots/apache/ и conf-enabled) |
| В Traefik — оба этих пункта | один собственный файл, stop-bots.yml, в каталоге, который читает file provider Traefik; ни один ваш файл не редактируется |
| В NPMplus — оба этих пункта | один блок в custom_nginx/server_http.conf, который включается каждым хостом NPMplus, одна строка в custom_nginx/http_top.conf и собственные файлы в custom_nginx/stop-bots/; файлы хостов, которые пишет NPMplus, никогда не редактируются |
| Скрипт файрвола | /etc/stop-bots/firewall.next.nft (или .next.sh для iptables), копируется в firewall.nft после применения; он трогает только свою собственную таблицу inet stop_bots |
| Настройки, блокировки и причины каждой из них | /var/lib/stop-bots/db.sqlite3 |
Вот sudo stop-bots batch --dry-run --diff на свежей базе данных и NGINX с одним сайтом,
в сокращённом виде (настоящий шаблон user-agent — это несколько сотен имён):
Dry run: nothing is downloaded, scanned, written, applied or recorded. Against the database as it is, `batch` would:
NGINX: 1 file(s) would change:
  /etc/nginx/sites-enabled/example.com
Firewall (nftables): 0 rule(s), 0 kernel entries; no applied script at /etc/stop-bots/firewall.nft yet, so all of it is new
lockout check passed: the SSH log was read, and no connected client would be blocked
would write 0 rule(s) to /etc/stop-bots/firewall.next.nft; not applied — review it, then apply it (“Apply everything” or `stop-bots render-firewall --apply`)
--- /etc/nginx/sites-enabled/example.com
+++ /etc/nginx/sites-enabled/example.com
@@ -1,4 +1,10 @@
 server {
+    # BEGIN stop-bots (DO NOT EDIT)
+    if ($http_user_agent ~* "AgentReadinessScanner|AIScan|ArgusScanner|…|xAI-Grok|zmap-proxy-probe") {
+        return 403;
+    }
+    # END stop-bots
+
     listen 443 ssl;
     server_name example.com;
     root /var/www/example.com;
--- /etc/stop-bots/firewall.nft (does not exist)
+++ /etc/stop-bots/firewall.next.nft
@@ -0,0 +1,29 @@
+#!/usr/sbin/nft -f
+# Generated by stop-bots 0.2.0. Not executed automatically — review, then run
+# with: nft -f <this file>
…
+add table inet stop_bots
+delete table inet stop_bots
+add table inet stop_bots
+add chain inet stop_bots bot_block { type filter hook input priority -1; policy accept; }
…
В Debian или Ubuntu из репозитория APT:
curl -fsSL https://ivankovic.github.io/stop-bots/key.gpg \
  | sudo tee /usr/share/keyrings/stop-bots.gpg > /dev/null
echo "deb [signed-by=/usr/share/keyrings/stop-bots.gpg] \
https://ivankovic.github.io/stop-bots stable main" \
  | sudo tee /etc/apt/sources.list.d/stop-bots.list
sudo apt update && sudo apt install stop-bots
Или cargo install stop-bots с Rust 1.88 или новее, или статический бинарник для x86_64 или
aarch64 Linux из GitHub releases,
каждый с контрольной суммой и аттестацией происхождения сборки
(проверка загрузки).
Установка ничего не запускает.
Протестировано на Debian и Ubuntu с systemd, а также NGINX, Apache, Traefik или NPMplus. Для
файрвола требуется nft, либо iptables-restore и ip6tables-restore. Caddy не
поддерживается.
По умолчанию используется NGINX. На хосте с Apache укажите это один раз и включите mod_rewrite, на котором
основаны блокировки:
sudo stop-bots set-web-server apache
sudo a2enmod rewrite
Поддержка Apache появилась позже, чем у NGINX, и была протестирована на структуре Debian и Ubuntu
(/etc/apache2). Некоторые функции доступны только для NGINX, в том числе ограничение скорости запросов.
На хосте с Traefik 3 укажите каталог, который читает файловый провайдер Traefik, и настройте журнал доступа Traefik так, чтобы он сохранял user agent, который по умолчанию отбрасывается и нужен большинству детекторов:
sudo stop-bots set-web-server traefik --root /etc/traefik/dynamic
sudo stop-bots set-log-paths --access-log /var/log/traefik/access.log
# In Traefik's static config
accessLog:
  filePath: /var/log/traefik/access.log
  fields:
    headers:
      names:
        User-Agent: keep
        Referer: keep
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

