Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
13291 resultados
Hypervisor-101-in-Rust preview

Hypervisor-101-in-Rust

GitHubtandasat/hypervisor-101-in-rust

Os materiais de "Hypervisor 101 in Rust", um curso de um dia, para aprender rapidamente a tecnologia de virtualização assistida por hardware e sua…

security-virtualizationfuzzingeducation+2
1.2k
há 0 anos
Sigma preview

Sigma

GitHubembee-research/sigma

Um repositório para divulgar regras de detecção ao público.
defensive-toolsthreat-intelligenceintrusion-detection+3
8há 3 anos
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

Uma biblioteca de parser de dump de kernel do Windows em C++ com bindings para Python 3.
memory-forensicsforensicsdigital-forensics+1
211há 11 meses
HWSyscalls preview

HWSyscalls

GitHubdec0ne/hwsyscalls

HWSyscalls é um novo método para executar syscalls indiretas usando HWBP, HalosGate e um trampolim sintético no kernel32 com HWBP.
ids-ips-evasionpost-exploitationpenetration-testing+2
735há 3 anos
CallStackMasker preview

CallStackMasker

GitHubcobalt-strike/callstackmasker

Uma implementação de PoC para mascarar dinamicamente pilhas de chamadas com temporizadores.
post-exploitationred-teamingadversarial-attack
315há 3 anos
IDBs preview

IDBs

GitHubrolfrolles/idbs

Análises no IDA/Hex-Rays

static-analysisreverse-engineeringbinary-analysis
87há 3 anos
packer-tutorial preview

packer-tutorial

GitHubfrank2/packer-tutorial

Um tutorial sobre como escrever um packer para Windows!
reverse-engineeringmalware-analysisbinary-analysis+1
319há 2 anos
SSH-Remote-Code-Execution preview

SSH-Remote-Code-Execution

GitHubsleepthegod/ssh-remote-code-execution

SSH Zero-Day Feito Pelo ClumsyLulz
payload-generationexploitationbinary-exploitation
128há 8 meses
Split preview

Split

GitHubkudaes/split

Aplique uma abordagem de dividir para conquistar para contornar EDRs

ids-ips-evasionshellcodepost-exploitation+3
286há 2 anos
serviceDetector preview

serviceDetector

GitHubtothi/servicedetector

Detecte se um serviço está instalado (às cegas) e/ou em execução (se expondo named pipes) em uma máquina remota sem usar privilégios de administrador…

reconnaissanceinformation-gatheringnetwork-security+2
241há 3 anos
ntqueueapcthreadex-ntdll-gadget-injection preview

ntqueueapcthreadex-ntdll-gadget-injection

GitHublloydlabs/ntqueueapcthreadex-ntdll-gadget-injection

Esta forma inovadora de usar NtQueueApcThreadEx, abusando dos parâmetros ApcRoutine e SystemArgument[0-3] ao passar um gadget aleatório pop r32; ret,…
ids-ips-evasionshellcodepost-exploitation+3
266há 3 anos
check_mdi preview

check_mdi

GitHubexpl0itabl3/check_mdi

Script em Python para enumerar domínios válidos do Microsoft 365, recuperar o nome do locatário e verificar a existência de uma instância do MDI.
cloud-infrastructure-securityosintreconnaissance+2
224há 1 ano
MemFiles preview

MemFiles

GitHuboctoberfest7/memfiles

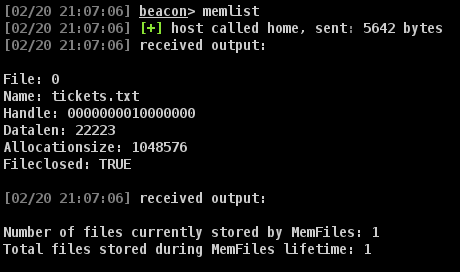
Um toolkit CobaltStrike para gravar arquivos produzidos pelo Beacon na memória em vez do disco.
data-exfiltrationpost-exploitationcommand-and-control+1
477há 2 anos
DInvoke preview

DInvoke

GitHubthewover/dinvoke

Invoque dinamicamente código não gerenciado arbitrário a partir de código gerenciado sem PInvoke.
post-exploitationred-teamingpayload-development+1
791há 3 anos
exploit-writing-for-oswe preview

exploit-writing-for-oswe

GitHubrizemon/exploit-writing-for-oswe

Dicas sobre como escrever scripts de exploit (mais rápido!)
scripting-automationweb-application-exploitationweb-security+4
591há 2 anos
PPLorer preview

PPLorer

GitHubcellebrite-labs/pplorer

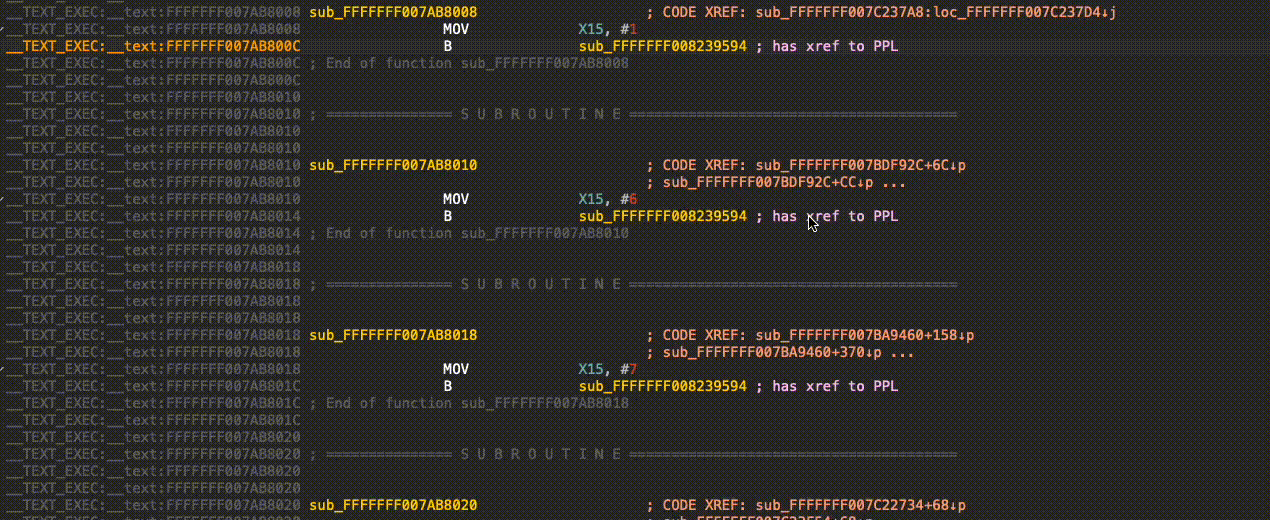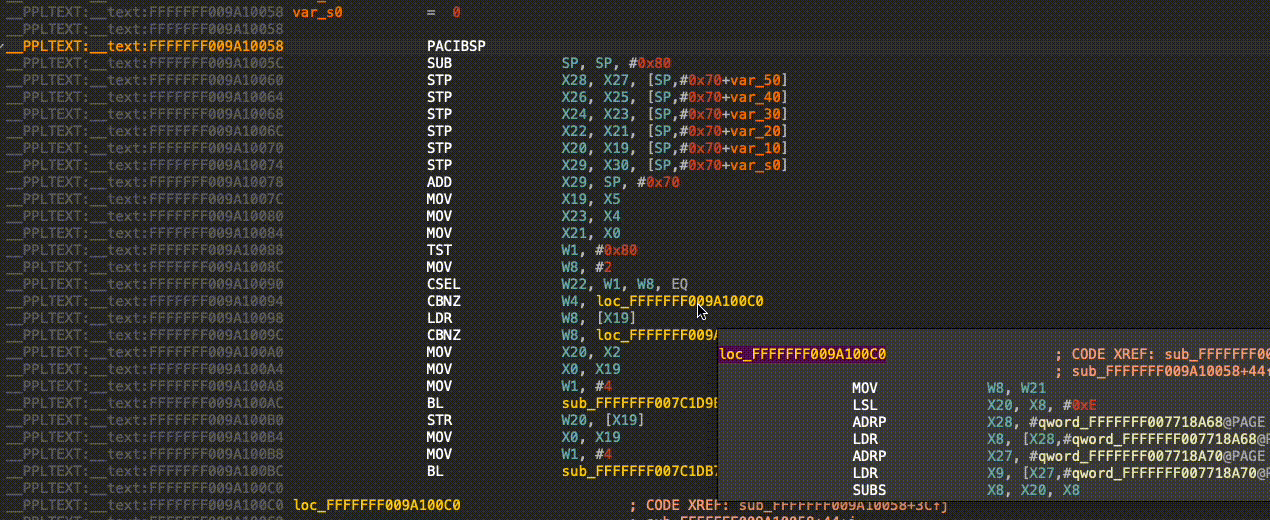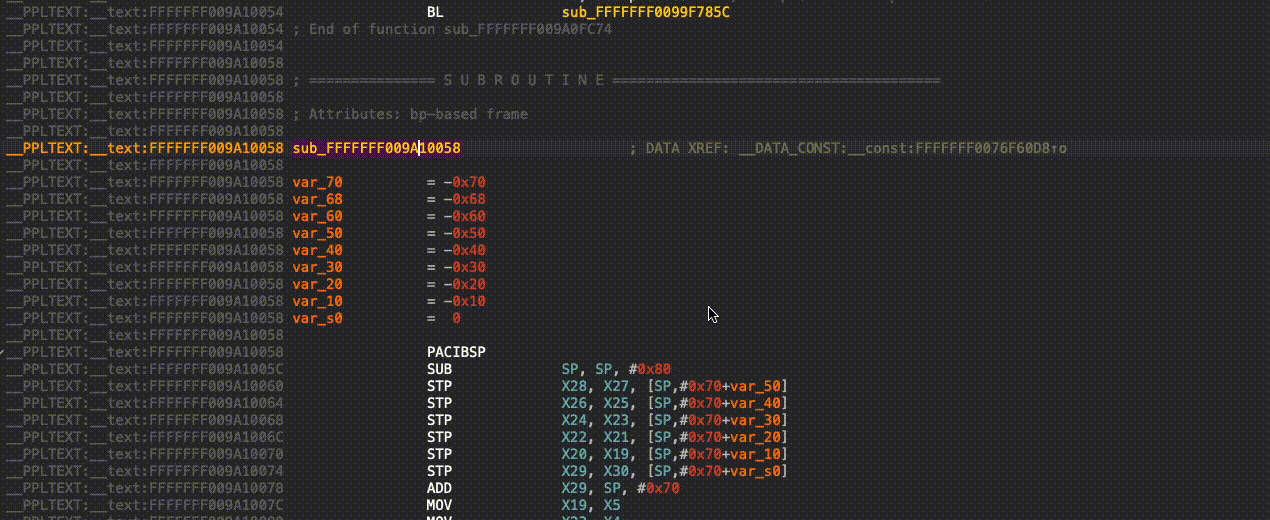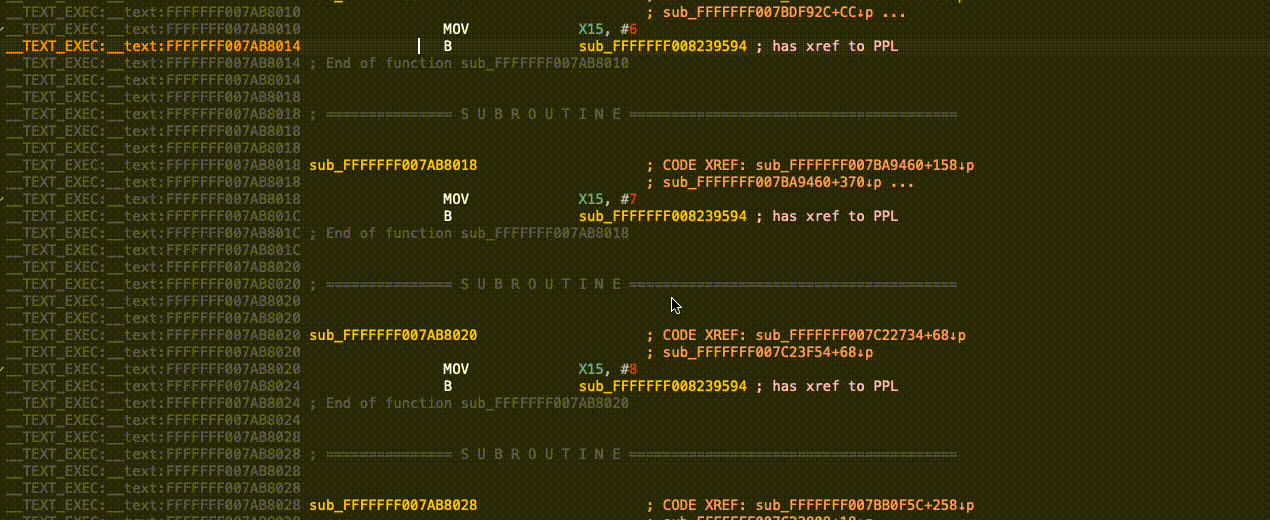
Plugin do IDA que resolve chamadas PPL para a função PPL subjacente real.

static-analysisios-securityreverse-engineering+2
55há 3 anos
awesome-ida-x64-olly-plugin preview

awesome-ida-x64-olly-plugin

GitHubfr0gger/awesome-ida-x64-olly-plugin

Uma lista selecionada de plugins para IDA, x64DBG, Ghidra e OllyDBG.
static-analysisvulnerability-analysisreverse-engineering+4
1.6khá 7 meses
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Scripts de brincadeira para explorar a API JS do WinDbg

memory-forensicsdynamic-code-analysisreverse-engineering+3
244há 2 anos
Anterior1…899091…100Próximo