Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/cellebrite-labs/pplorer
Análise EstáticaSegurança iOSEngenharia ReversaSegurança MóvelAnálise de Binários
GitHubcellebrite-labs/pplorer

PPLorer

Plugin do IDA que resolve chamadas PPL para a função PPL subjacente real.

Ver Repositório
55638há 3 anosRevisado pelo Kitploit
Compartilhar

PPLorer

PPLorer é um plugin do IDA que resolve chamadas PPL para a função PPL subjacente real.

Instalação

  1. instale o ida-netnode em algum lugar onde o IDA possa importá-lo
  2. clone o repositório e crie um link simbólico ~/.idapro/plugins/pplorer.py apontando para pplorer.py no repositório clonado

Uso

Análise Preliminar

  1. abra um IDB e certifique-se de que a autoanálise terminou
  2. no menu, selecione Edit -> Plugins -> PPLorer -> Analyse IDB
  3. pronto!

Uso Contínuo

TL;DR CTRL-SHIFT-X ou Right Click -> Jump to PAC XREFs em locais adequados abrirá uma janela de seleção

Do local de chamada para a função PPL

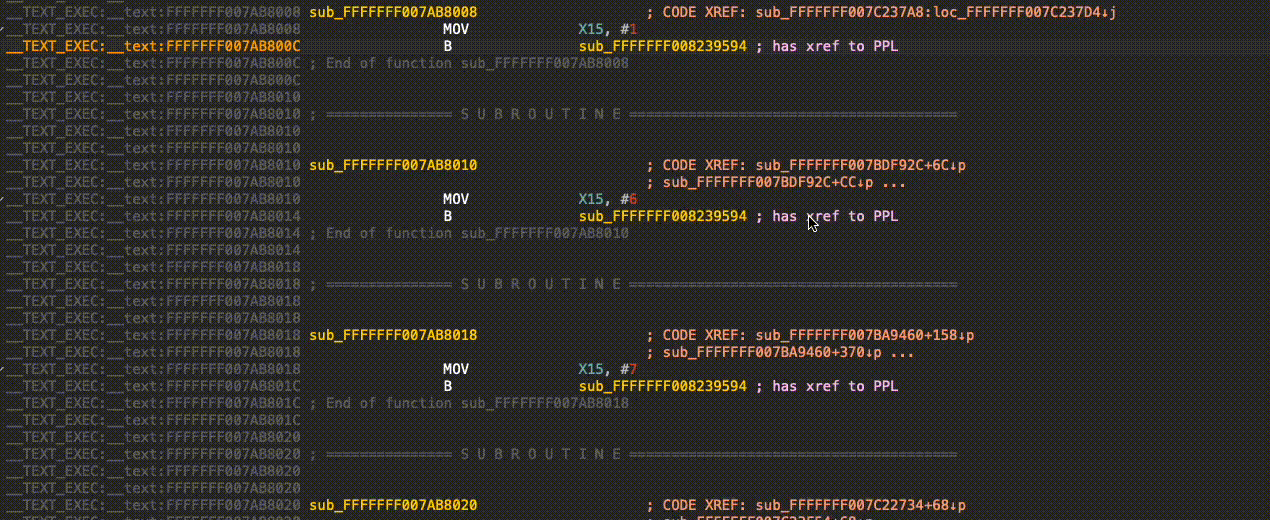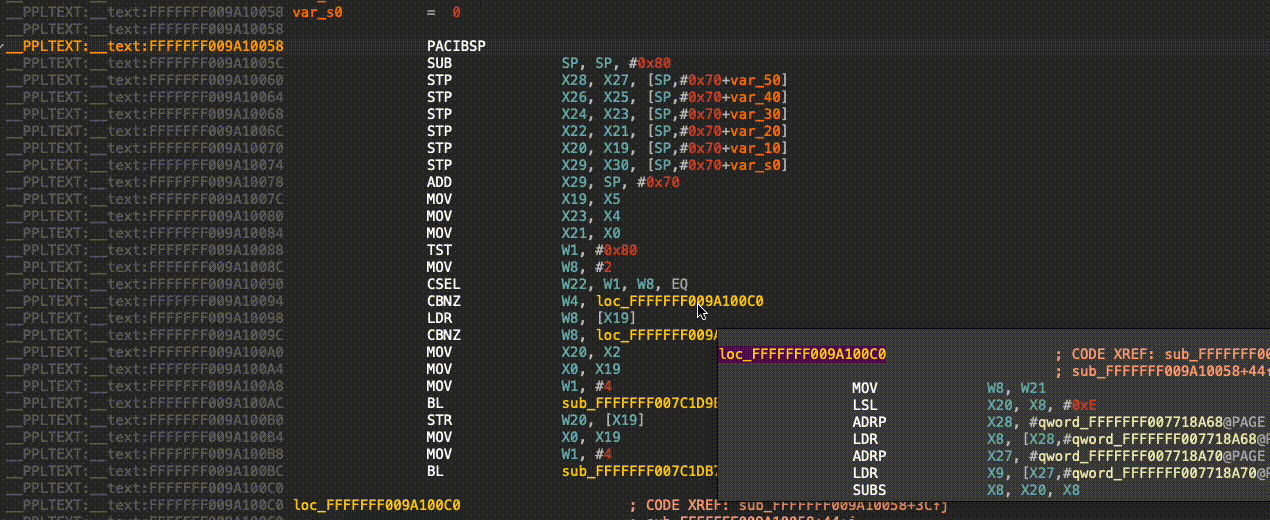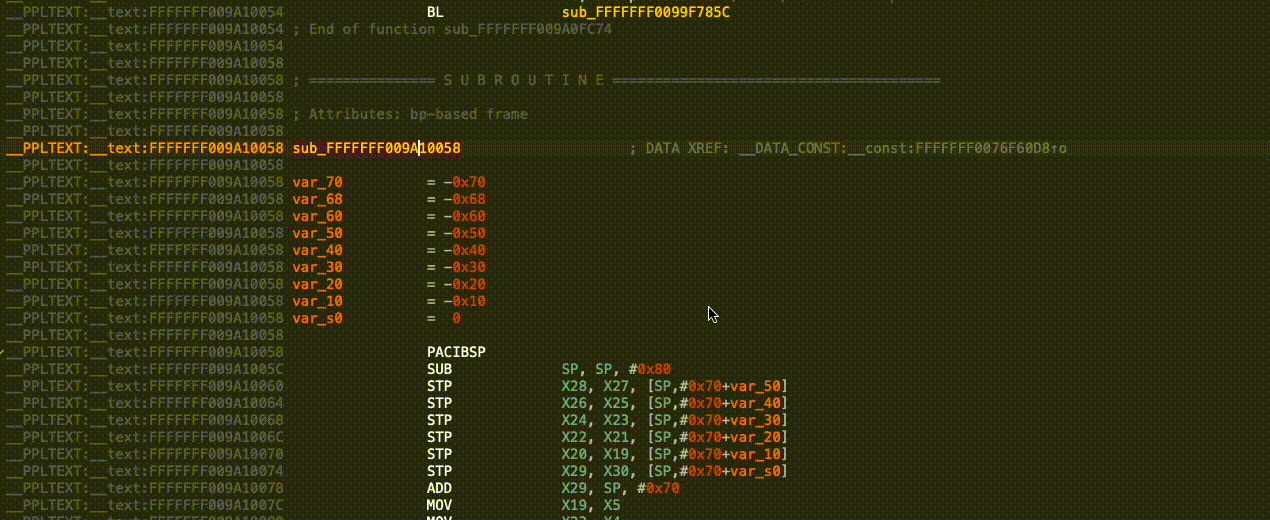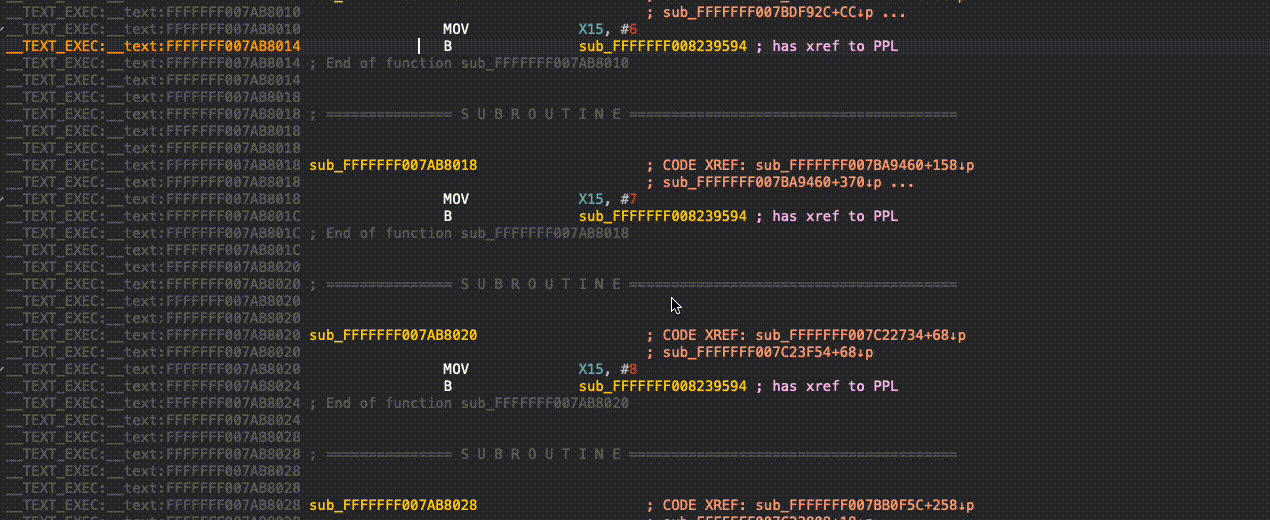
  1. coloque o cursor em uma instrução de desvio para o gate da PPL (marcada com um comentário - "has xref to PPL").
  2. pressione a tecla de atalho ou ative a entrada de menu
  3. a função PPL correspondente aparecerá.

Da função PPL para locais de chamada

  1. coloque o cursor no endereço inicial de uma função PPL
  2. pressione a tecla de atalho ou ative a entrada de menu
  3. uma lista de possíveis locais de chamada será aberta

Princípios de Operação

A PPL tem um gate pelo qual passam todas as chamadas do kernel. Antes desse gate, cada chamada coloca em um registrador pré-determinado (X15) o seletor da função PPL que deseja chamar. O controle será transferido para o dispatch da PPL, que verificará se uma função válida foi selecionada e, em seguida, irá para a tabela de funções PPL e a chamará. Encontramos o dispatch, extraímos o tamanho da tabela de funções PPL e seu endereço. Em seguida, detectamos todas as chamadas ao gate vindas do lado do kernel e obtemos o seletor PPL que é colocado em X15. Para cada chamada, associamos uma função da tabela PPL e, para cada função na tabela PPL, adicionamos todas as chamadas de kernel correspondentes.

Meta

Autoria de Omer Porzecanski, da Cellebrite Labs.
Baseado no pacXplorer por Ouri Lipner, enquanto estava na Cellebrite Labs.
Desenvolvido e testado para IDA 8 no OS X, iOS 15.X+ para A12+

Quero trabalhar com você

clique aqui (Talentos remotos são bem-vindos)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →