
neko-master
 foru17/neko-master
Um dashboard moderno e elegante para visualização e análise de tráfego de rede.
network-mappinginformation-gatheringnetwork-security+3
4.2k
foru17/neko-masterUm dashboard moderno e elegante para visualização e análise de tráfego de rede.
 ekitji/siem
Consultas e técnicas de SIEM selecionadas para descoberta ofensiva de escalonamento de privilégios no Windows, ACLs mal configuradas, serviços,…
 trustedsec/rage
Formato NDJSON de grafo de ataque neutro em relação ao fornecedor, com taxonomia de nós/arestas, mapeamentos AWS/GCP/Azure, regras de derivação e um…
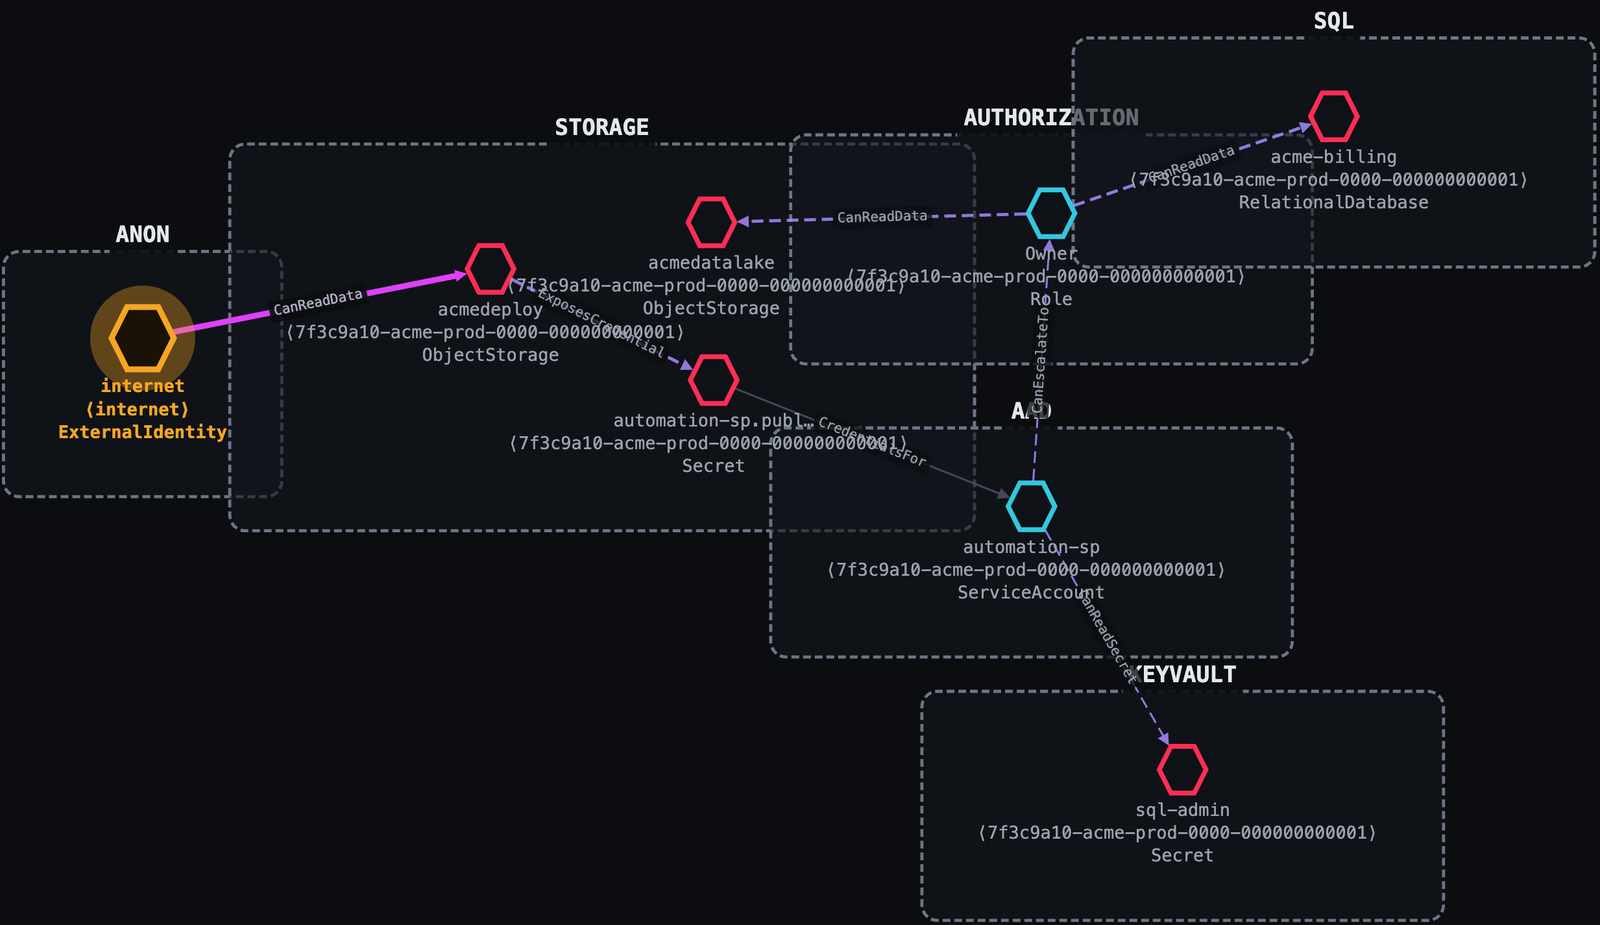 ustayready/thunderstorm
Um coletor e motor de derivação. Ele mapeia seu ambiente, avalia permissões efetivas e confiança, e grava um grafo de ataque completo como um único…
 vighnesh91/ipaforge
CLI Python sem dependências para descompactar, inspecionar, editar e reconstruir arquivos .ipa do iOS, convertendo plists e strings para XML enquanto…
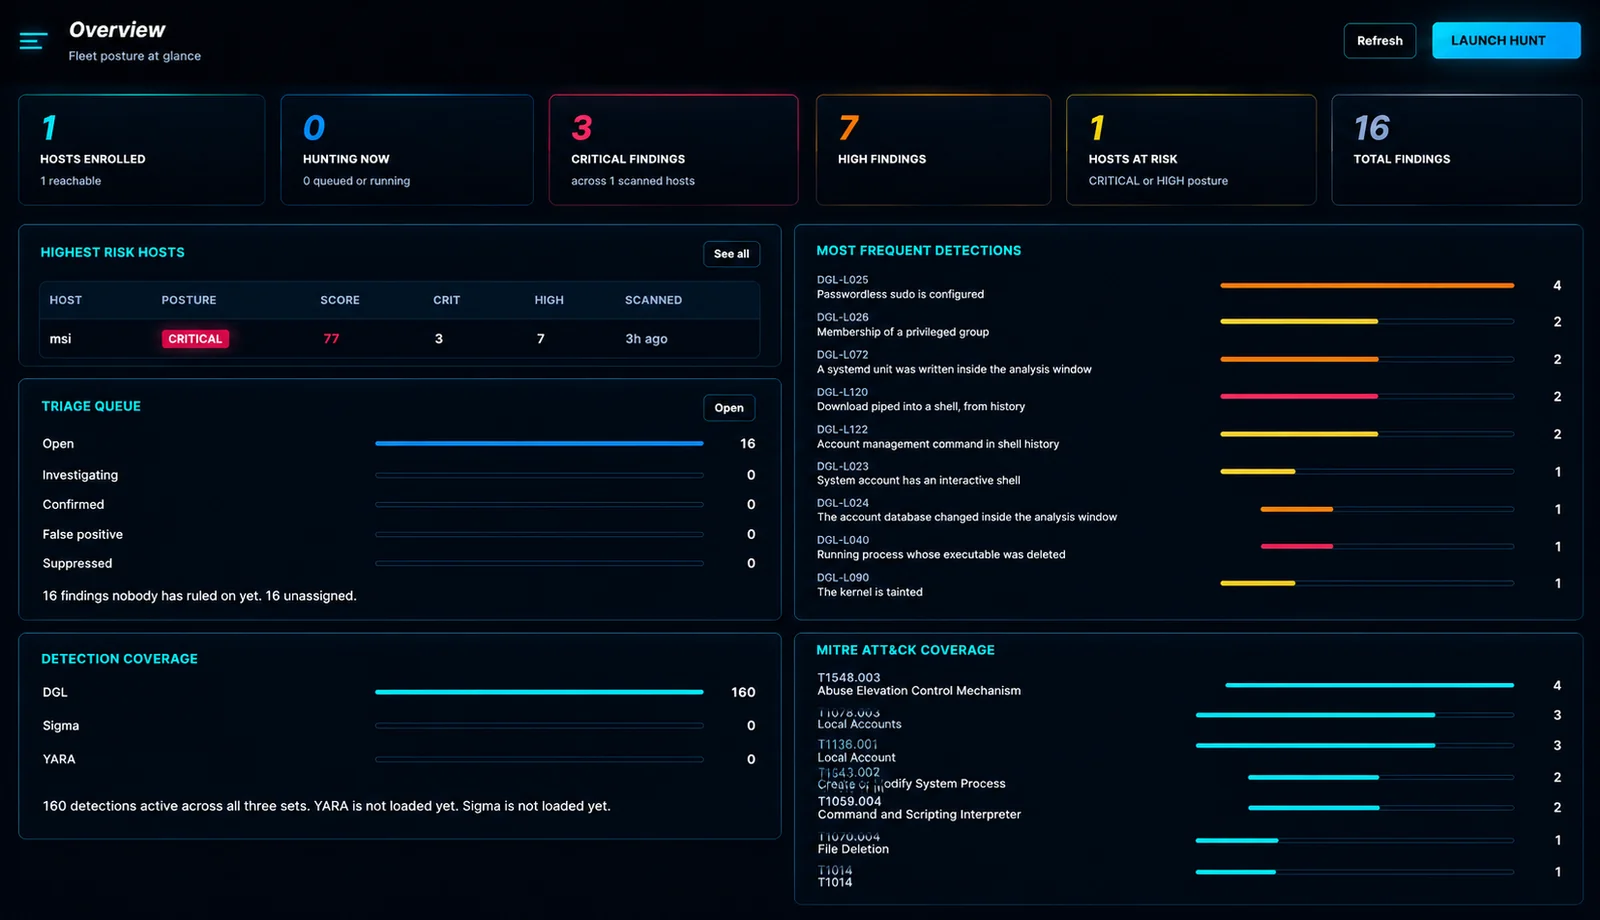 douglas-042/douglas-042-hq
Console central para coletores Douglas-042 HEADQUARTERS. Varre uma frota, correlaciona resultados entre hosts e gerencia feeds de IOC e entrega para…
 openbreach/canop
CLI de análise estática que escaneia código gerado por IA em busca de vulnerabilidades como injeção de SQL, reflexão insegura e segredos embutidos no…
 philippeabraxas-jpg/responsible-alliance-protocol
A segurança não pode ser uma instrução de prompt. O TBP fornece um limite de camada de execução externa para agentes autônomos, aplicando invariantes…
 kulikov0/whitelist-bypass
Tunelamento de dados sobre webrtc para contornar a censura
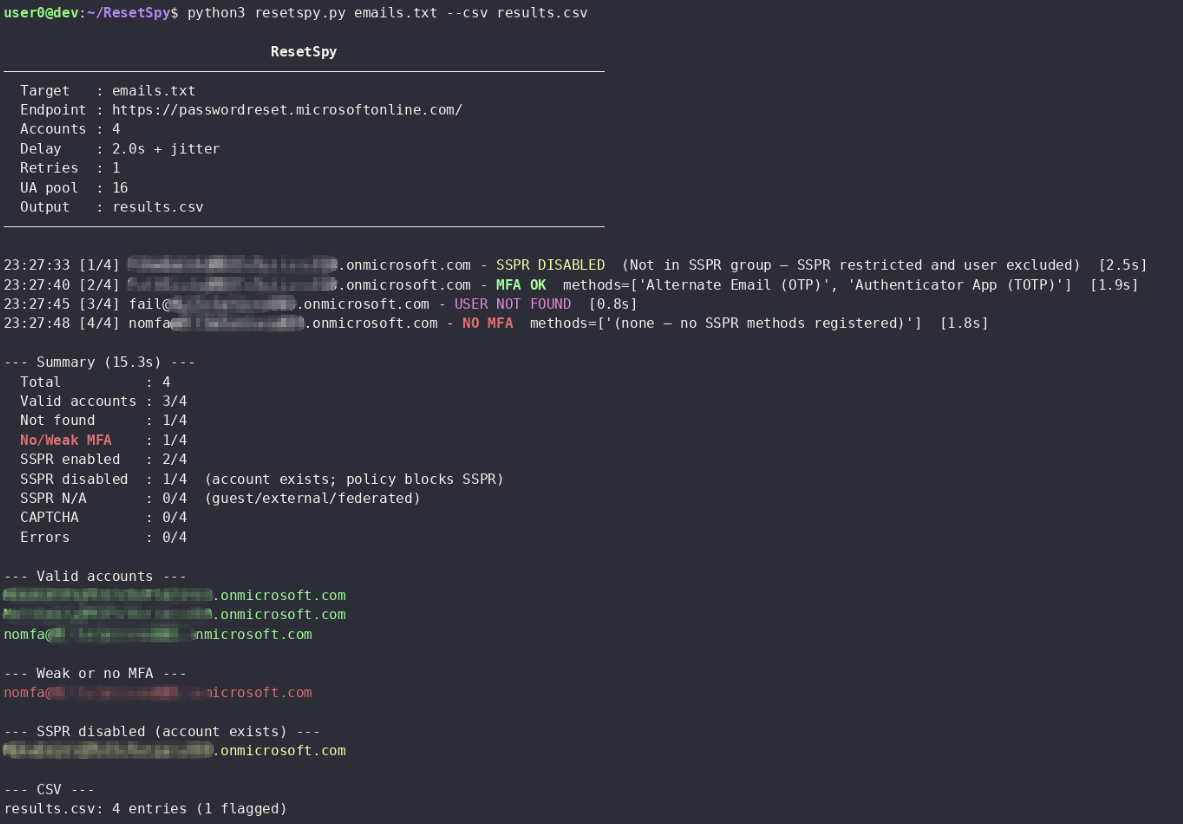 mlcsec/resetspy
Enumerar contas de usuário e métodos de autenticação registrados por meio do portal de Redefinição de Senha por Autoatendimento (SSPR) da Microsoft
 clickswave/limeyard
Laboratório Docker deliberadamente vulnerável com um domínio DNS roteável e chaves de resposta legíveis por máquina por alvo, avaliando localmente a…
 0xmarik/aresius
Proxy de interceptação HTTP/HTTPS nativo para testadores de penetração e caçadores de bug bounty com adulteração de requisições em tempo real,…
 anonmoty/xxstrike
Scanner XSS baseado no XSStrike com funcionalidades personalizadas. Detecta vulnerabilidades XSS em aplicações web.
 binzhwang/actguard
Defesa de auditoria de ações pré-execução que detecta e mascara injeção indireta de prompt em agentes LLM que usam ferramentas, utilizando…
 idov31/silverseal
Framework de pós-exploração para Linux com um bootkit UEFI que carrega de forma persistente e furtiva um rootkit de módulo de kernel baseado em Rust…
 ethan-andrews/threatintel-aggregator
Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…
 bombinisecurity/bombini
Agente de Monitoramento de Segurança e Sandboxing eBPF Baseado em Aya
 whispergate/msteams
Perfil C2 Mythic que faz túnel do tráfego do agente através de canais do Microsoft Teams usando a API do Microsoft Graph, com criptografia AES256,…