ndaal_public_SBOM_Auditor

Aplicação web offline de binário único que ingere SBOMs CycloneDX, SPDX e syft, executa um conjunto de scanners de CVE, enriquece os resultados com…

Aplicação web offline de binário único que ingere SBOMs CycloneDX, SPDX e syft, executa um conjunto de scanners de CVE, enriquece os resultados com…

Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…

Laboratório de testes de penetração em aplicações web — aplicação Flask vulnerável, scanner automatizado e relatório profissional de pentest. Abrange…

Compilador baseado em Forth implantado como shellcode x86_64 independente de posição, fornecendo um agente de execução remota de código com REPL…

Um sandbox de rede determinístico para testar regras de nftables. Ele usa namespaces de rede Linux efêmeros (netns) e Scapy para validar a lógica de…

Uma distribuição baseada em ArchLinux para testadores de penetração e pesquisadores de segurança.

Overlay Gentoo para ferramentas de segurança, bem como o coração do Pentoo Livecd

Catálogo curado de ferramentas de Monitoramento e Gerenciamento Remoto abusadas por agentes de ameaças, com perfis YAML, regras de detecção Sigma e…

Uma biblioteca anti-debugging de userland em C/C++ furtiva e totalmente baseada em syscalls para Windows, projetada para proteger software contra…

Ferramenta de pesquisa defensiva que documenta endpoints de API observáveis e user agents de ferramentas ofensivas direcionadas ao Microsoft Entra…

Plataforma de Inteligência Global de Código Aberto - Painel OSINT em Tempo Real - Uma Alternativa ao Palantir - …

Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…

Harness de agente de IA auto-hospedado para pentests autorizados, bug bounty, laboratórios de segurança e CTFs. Baseado em plugins, suporte a…

O Kit Definitivo de Coleta de Informações

Reescrita em Python3 dos recursos AsOutsider do AADInternals

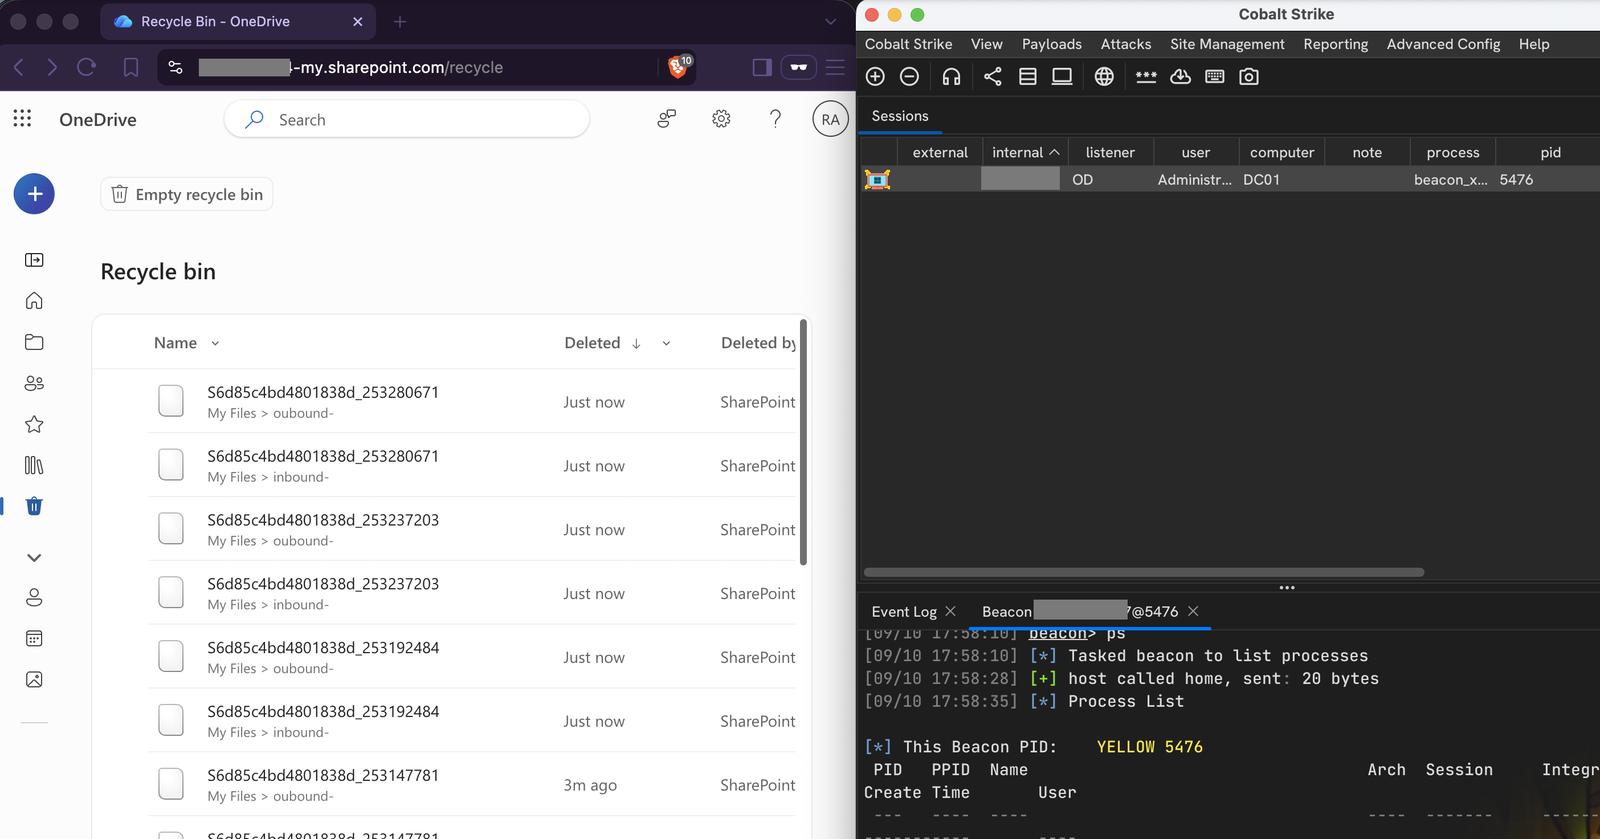
OneDrive como transporte C2 encoberto para Cobalt Strike

Plataforma local de Capture-the-Flag com IA, com lições guiadas sobre injeção de prompt, abuso de chamadas de ferramentas e OSINT contra seis…

Sub-serviço de Defesa Celular Zero-Trust para Android (Detecção e Roteamento Seguro de IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)