
shadow-repeater
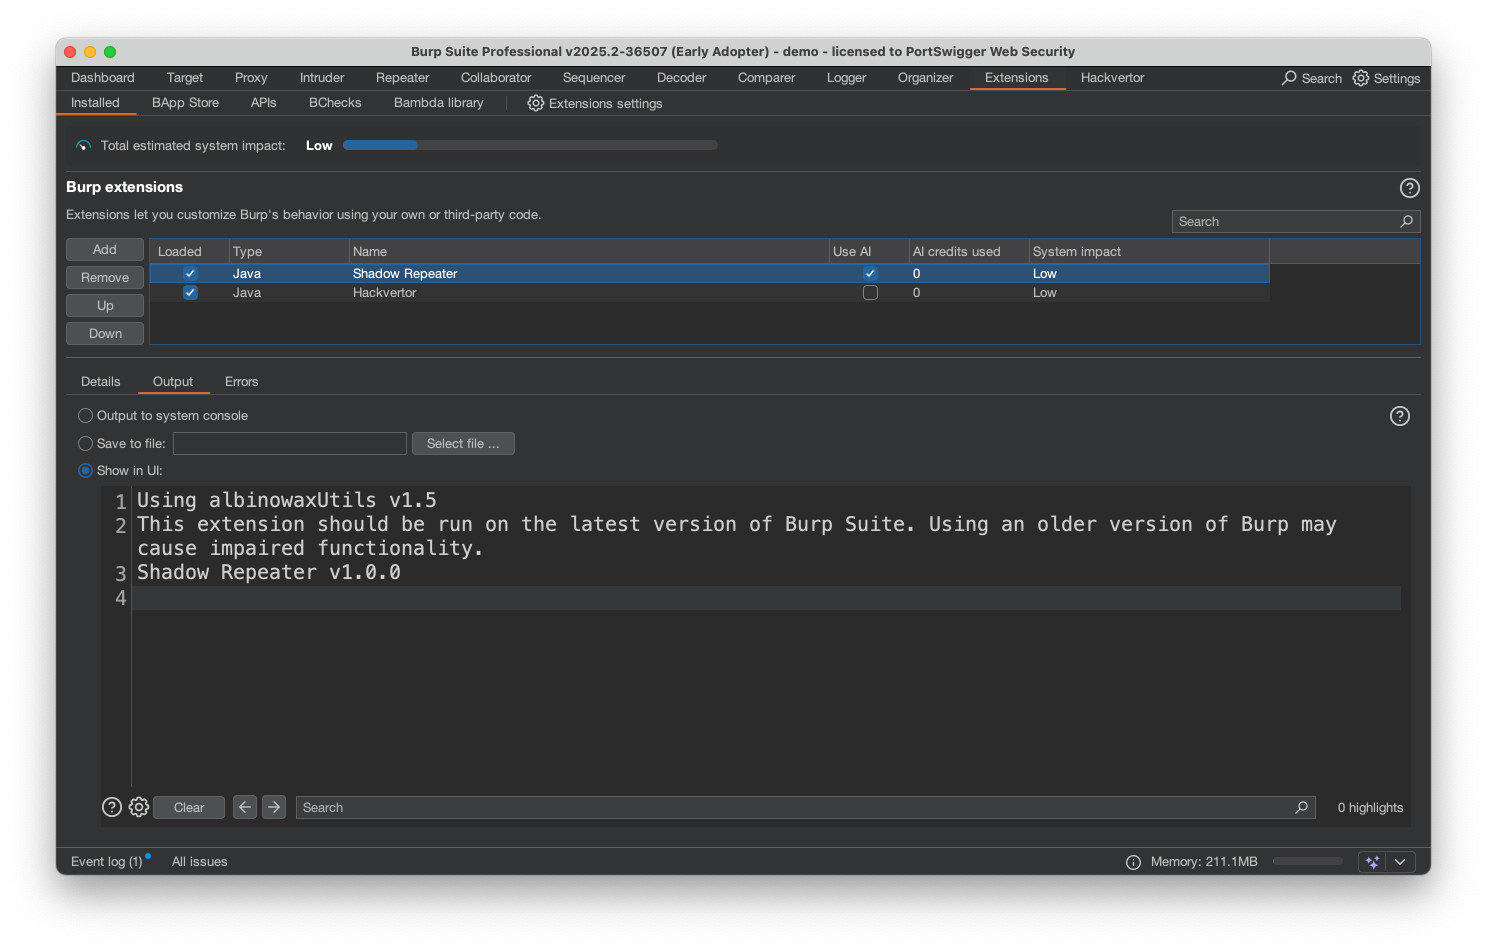
Extensão do Burp Suite Repeater que muta automaticamente payloads e analisa respostas para descobrir path traversal, SQL injection, XSS e outras…

Extensão do Burp Suite Repeater que muta automaticamente payloads e analisa respostas para descobrir path traversal, SQL injection, XSS e outras…

Extensões de exemplo do Burp Suite que demonstram a API Montoya, abrangendo manipuladores HTTP e de proxy, verificações de varredura personalizadas,…

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

Binários ARM compilados estaticamente para depuração e análise em tempo de execução

OSINT do Reddit por nome de usuário. Descubra posts indexados, comentários, conteúdo excluído e ativo, padrões de atividade, identificadores expostos…

Neutralizar técnicas anti-depuração do KEPServerEX

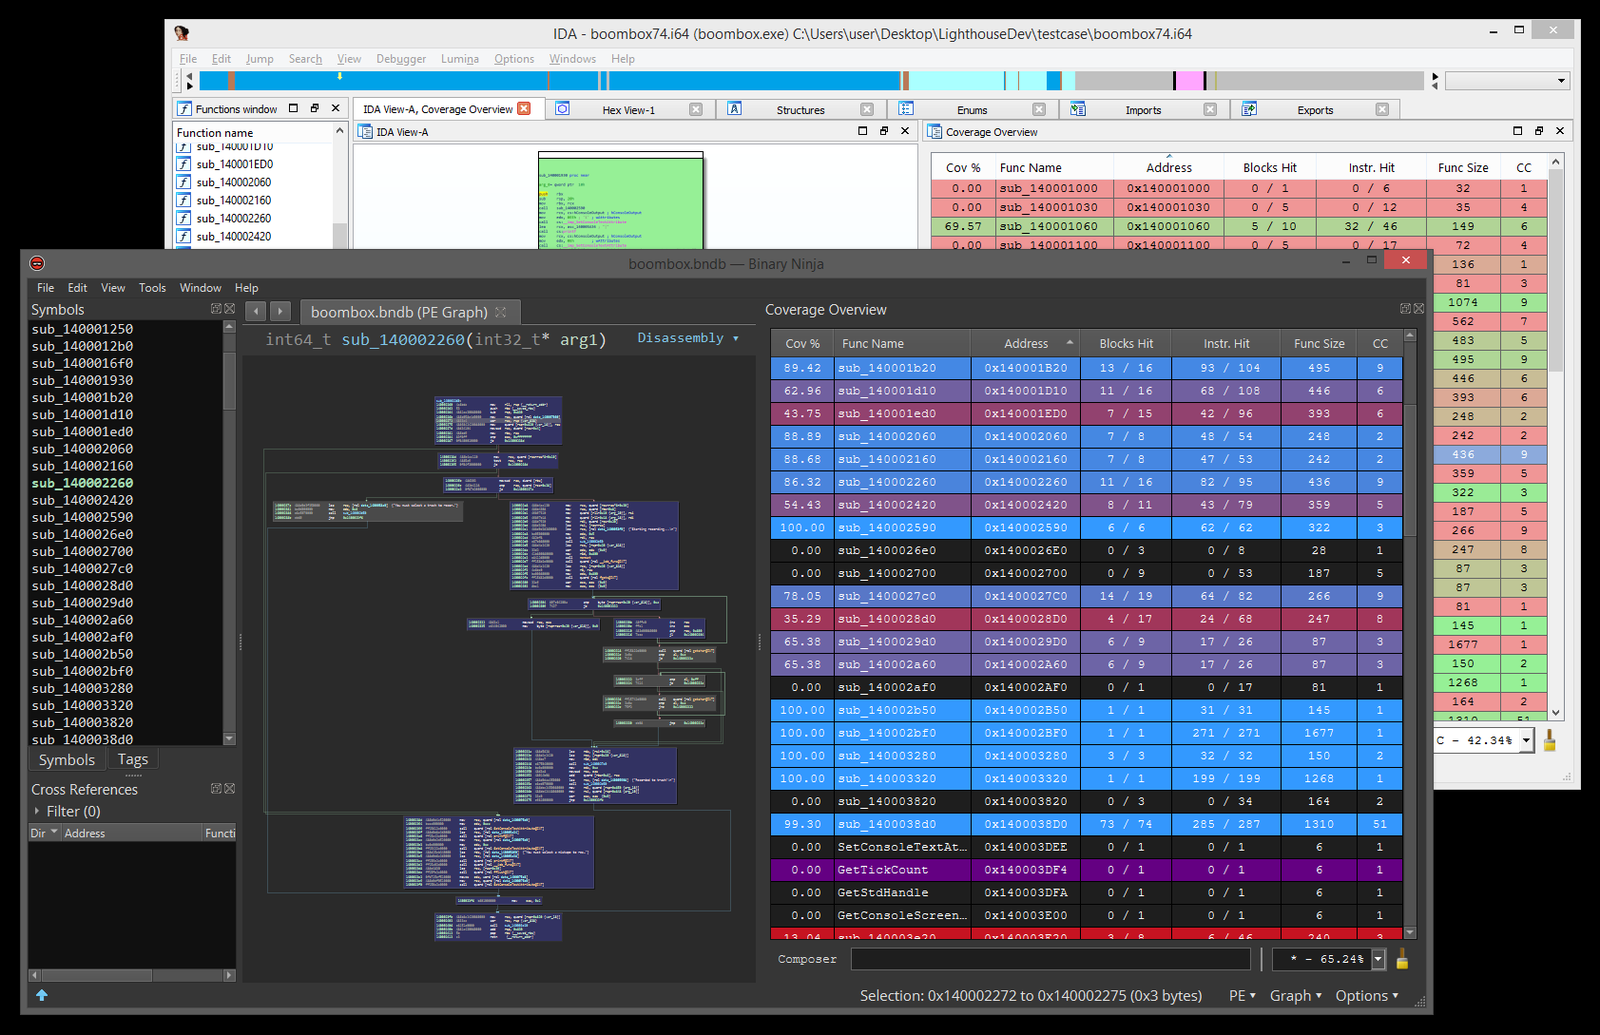
Um Explorador de Cobertura para Engenheiros Reversos

Fuzzer binário, guiado por cobertura, para Windows, macOS, Linux e Android

Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…

Filtro HTML compatível com padrões escrito em PHP

Coleção de apresentações de conferências, whitepapers e publicações de pesquisa de vulnerabilidades da Zero Day Initiative, abrangendo técnicas de…

Máscaras Hashcat de 8 a 14 caracteres com base na análise de 3,2 milhões de hashes NTLM quebrados durante pentests

O próximo nível de ofuscador 100% Python.

Extrai e descriptografa payloads internos de amostras do ofuscador Donut, detectando assinaturas de shellcode do loader, analisando a estrutura…

Enumere as permissões associadas ao conjunto de credenciais da AWS

Interface de terminal para navegar e reproduzir logs do AWS WAF v2 do CloudWatch, S3 e da API de amostragem, com filtragem YAML, detecção de…

Python bindings para o VEX IR do Valgrind.

Coleção de scripts Python de DFIR e OSINT para analisar amostras maliciosas de LNK, extrair objetos OLE de MHTML e gerar hashes de favicons para…