
Kramer
 billythegoat356/kramer
O próximo nível de ofuscador 100% Python.
general-purpose-utilitiesencryption-decryption-toolspayload-generation+3
177
billythegoat356/kramerO próximo nível de ofuscador 100% Python.
 volexity/donut-decryptor
Extrai e descriptografa payloads internos de amostras do ofuscador Donut, detectando assinaturas de shellcode do loader, analisando a estrutura…
 andresriancho/enumerate-iam
Enumere as permissões associadas ao conjunto de credenciais da AWS
 confused-binary/waf-fu
Interface de terminal para navegar e reproduzir logs do AWS WAF v2 do CloudWatch, S3 e da API de amostragem, com filtragem YAML, detecção de…
 angr/pyvex
Python bindings para o VEX IR do Valgrind.
 star-sg/random-scripts
Coleção de scripts Python de DFIR e OSINT para analisar amostras maliciosas de LNK, extrair objetos OLE de MHTML e gerar hashes de favicons para…
 portswigger/xss-cheatsheet-data
Conjunto de dados JSON de vetores de payload XSS contribuído pela comunidade que alimenta a cheat sheet de XSS do PortSwigger, com metadados de…
 trustedsec/lazzzy_dump
Extrai e descriptografa estaticamente shellcode ofuscado com AES-CBC/XOR de binários PE empacotados com laZzzy por meio de correspondência de…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 usebruno/bruno
IDE de código aberto para explorar e testar APIs (alternativa leve ao Postman/Insomnia)
 innotecsystem/device-reversing
Este repositório contém write-ups de engenharia reversa de dispositivos.
 bsysop/servicenow
Verifica instâncias do ServiceNow em busca de configurações incorretas do plugin widget-simple-list que expõem dados via API, com suporte a URLs…
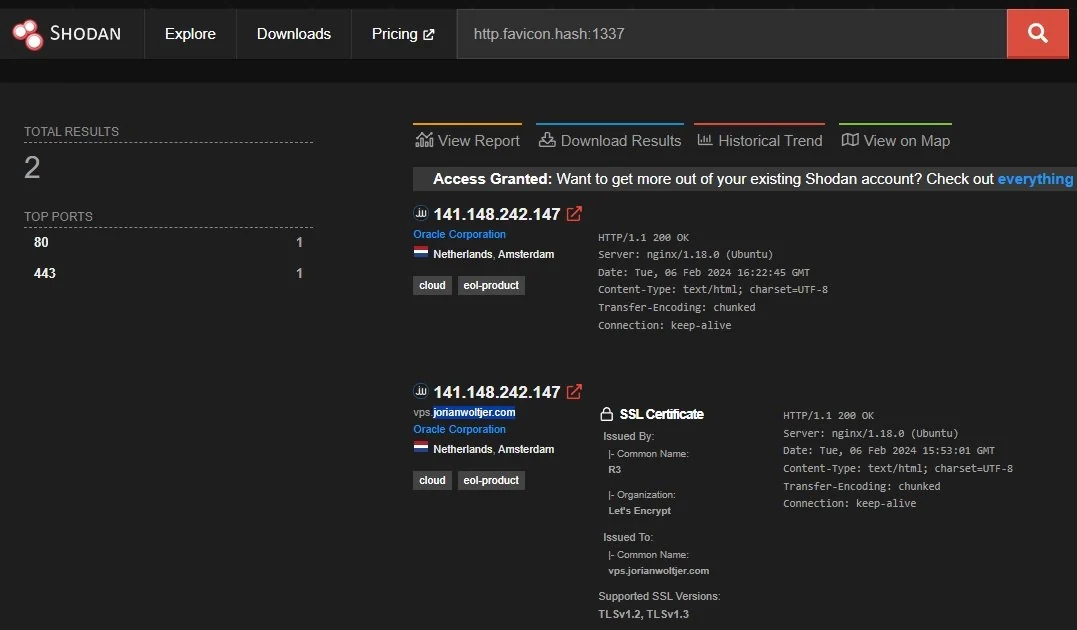 jorianwoltjer/shodan-favicon-preimage
Gerar um favicon que resulte em qualquer hash alvo no Shodan
 superkhung/luadec-tplink
Versão modificada do luadec para descompilar o firmware LUA do TP-Link Archer C7.
 viruscamp/luadec
Descompilador Lua para lua 5.1, 5.2 e 5.3
 b4sith-sec/gu3ssweak
Aplicativo Android deliberadamente vulnerável para pesquisa de segurança móvel e prática de bug bounty - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
Engenharia reversa da central multimídia do BYD Dolphin — barramento CAN, AVAS, chaves NFC, OTA e mais. DiLink 3 / Android 10.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…