

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
shodan-favicon-preimage — Gerar um favicon que resulte em qualquer hash alvo no Shodan | Kitploit

Ferramentas/GitHubGitHub/jorianwoltjer/shodan-favicon-preimage
OSINT (Inteligência de Fontes Abertas)ReconhecimentoColeta de InformaçõesCriptografiaUtilitários e FrameworksFalsificação de Impressão Digital
GitHubjorianwoltjer/shodan-favicon-preimage

shodan-favicon-preimage

Compartilhar

Gerar um favicon que resulte em qualquer hash alvo no Shodan

Ver RepositórioSite
338há 2 anosAinda não revisado

Gerador de Pré-imagem de Favicon do Shodan

Gere um favicon que resulta em qualquer hash alvo no Shodan

Esta ferramenta implementa um método de força bruta para gerar qualquer pré-imagem para o algoritmo http.favicon.hash do Shodan. Você pode, por exemplo, fazer seu site aparecer ao pesquisar por um hash específico de sua escolha:
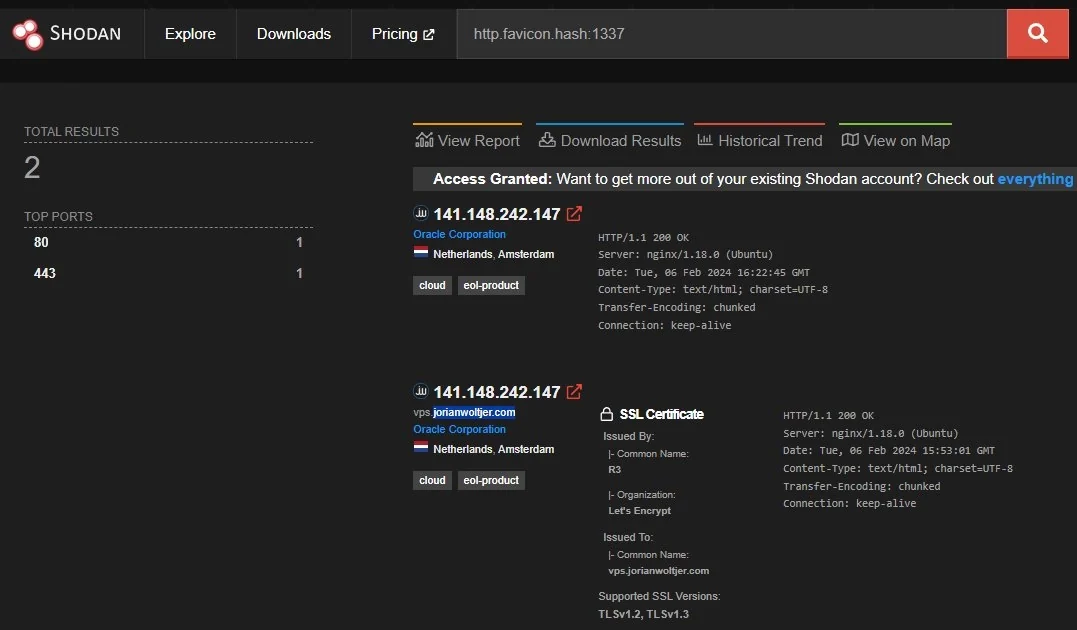
Shodan search result for `http.favicon.hash:1337` showing only jorianwoltjer.com

Leia mais sobre o método e a implementação no meu post do blog aqui:
"How I got a Shodan Favicon Hash = 1337"

Instalação

Primeiro, instale o Rust, a linguagem de programação na qual este projeto foi feito para compilá-lo a partir do código-fonte. Em seguida, estes comandos o transformam em um executável otimizado:

git clone https://github.com/JorianWoltjer/shodan-favicon-preimage.git && cd shodan-favicon-preimage
cargo build --release
./target/release/shodan-favicon-preimage --help

Uso

Usage: shodan-favicon-preimage [OPTIONS] <INPUT> [TARGET]

Arguments:
  <INPUT>   File to compute hash on
  [TARGET]  The target hash to find (32 bits) [default: 1337]

Options:
  -o, --output <OUTPUT>  Output file to store the base64 encoded content [default: output.b64]
  -h, --help             Print help

Pegue qualquer arquivo .ico existente e passe-o como primeiro argumento. Opcionalmente, escolha um hash alvo diferente do padrão 1337:

$ shodan-favicon-preimage favicon.ico 31337
Aligning input...
State: 2363324422 @ 20948 bytes
Starting search...
SUCCESS: Found hash=31337 for input 4107189463 ("17zO9A==\n")
Wrote result to "output.b64"
Decode it using `base64 -di "output.b64" > output.ico`

O arquivo output.b64 será a forma codificada que resulta no seu hash alvo via MurmurHash3, mas você também pode decodificá-lo em um arquivo .ico comum. Depois, verify.py pode ser usado para verificar se o hash está realmente correto:

$ base64 -di "output.b64" > output.ico
$ ./verify.py output.ico 
31337

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





