

hol-guard
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
defensive-toolsstatic-analysisvulnerability-scanners+7
963
hashgraph-online/hol-guardOpen-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 xiaoqimikko/async-http-client-check
Espaço de trabalho de IA auto-hospedado com agentes, habilidades e ferramentas (Gmail, Calendar) que funciona inteiramente com as suas próprias…
 swiftdevcollective/xcodeprojectsecurity
Um aplicativo macOS para escanear arquivos de projeto Xcode em busca de possíveis problemas de segurança.
 fauxrougee/smartscanner-source
Scanner de vulnerabilidades web criado com C++17 e Qt 6, com GUI, CLI, crawling configurável e relatórios JSON. Reconstruído para fins educacionais.
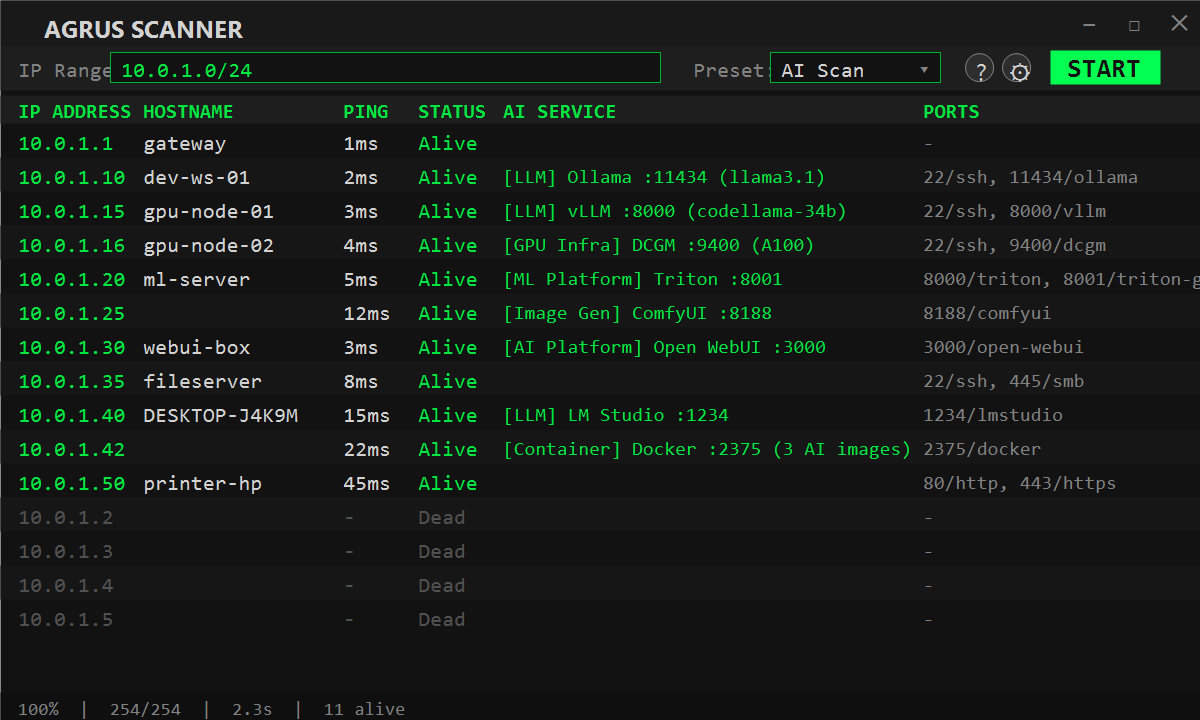 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 auditinfra-io/o1js-scan
Analisador estático sem dependências para bugs de solidez em circuitos zk em zkApps o1js/Mina e circuitos Noir
 openbreach/canop
CLI de análise estática que escaneia código gerado por IA em busca de vulnerabilidades como injeção de SQL, reflexão insegura e segredos embutidos no…
 clickswave/limeyard
Laboratório Docker deliberadamente vulnerável com um domínio DNS roteável e chaves de resposta legíveis por máquina por alvo, avaliando localmente a…
 anonmoty/xxstrike
Scanner XSS baseado no XSStrike com funcionalidades personalizadas. Detecta vulnerabilidades XSS em aplicações web.
 off-by-1-labs/flawed
Artefatos semelhantes a correções com defeitos incorporados
 xiaoqimikko/netty-resolver-dns-check
Verificador estático offline que inspeciona jars Java empacotados em busca de versões vulneráveis do netty-resolver-dns e detecta se o Spring…
 lumoslab-innovation/openhunterai
Red team de IA local-first para segurança de aplicações web, API e LLM. Raciocínio no estilo de atacante, descobertas respaldadas por evidências e…
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 runzeroinc/sshamble
Ferramenta de pesquisa que escaneia serviços SSH em busca de bypass de autenticação, vazamentos de timing, chaves fracas e exposições pós-sessão, com…
 shinthink/blitzstrike
Servidor MCP que empacota uma metodologia de teste de penetração em três camadas: reconhecimento da superfície de ataque, análise estática de…
 talha1112/fyp
Ferramenta de avaliação de vulnerabilidades baseada em desktop para equipes de segurança — escaneie aplicações web e redes, detecte CVEs, mapeie…
 xiaoqimikko/jetty-line-check
CVE-2026-2332 and 4 more 2026 Jetty CVEs: which does your Jetty (or Spring Boot) build hit, and does the fixed version Jetty names even exist on…