
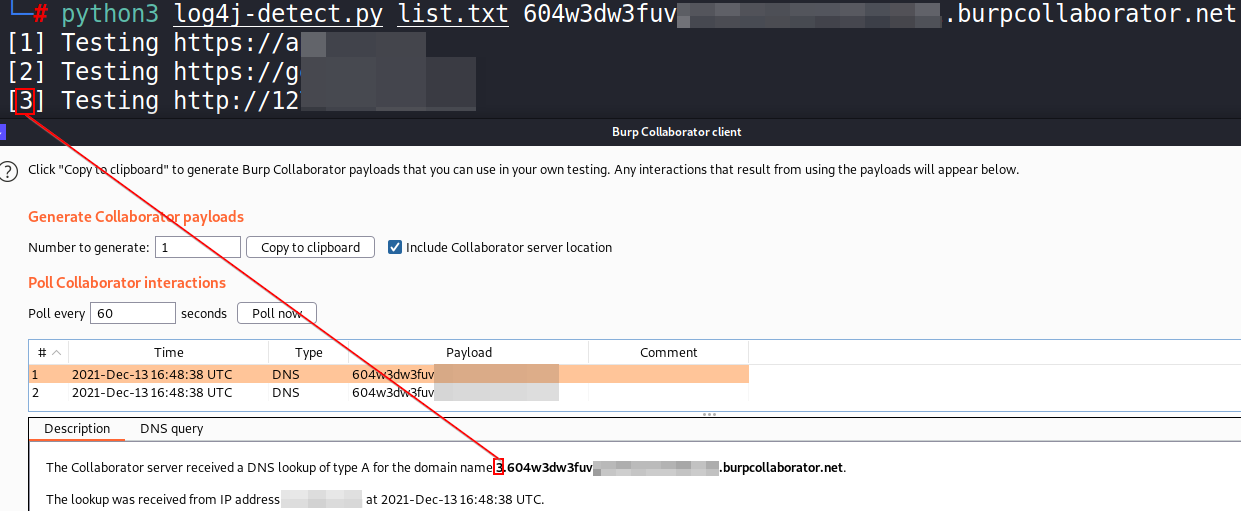
log4j
 hassaanahmad813/log4j
Scanner Python multithread que deteta o Log4Shell (CVE-2021-44228) ao enviar pedidos HTTP personalizados com payloads JNDI e monitorizando callbacks…
vulnerability-scannersexploitationinformation-gathering+2
hassaanahmad813/log4jScanner Python multithread que deteta o Log4Shell (CVE-2021-44228) ao enviar pedidos HTTP personalizados com payloads JNDI e monitorizando callbacks…
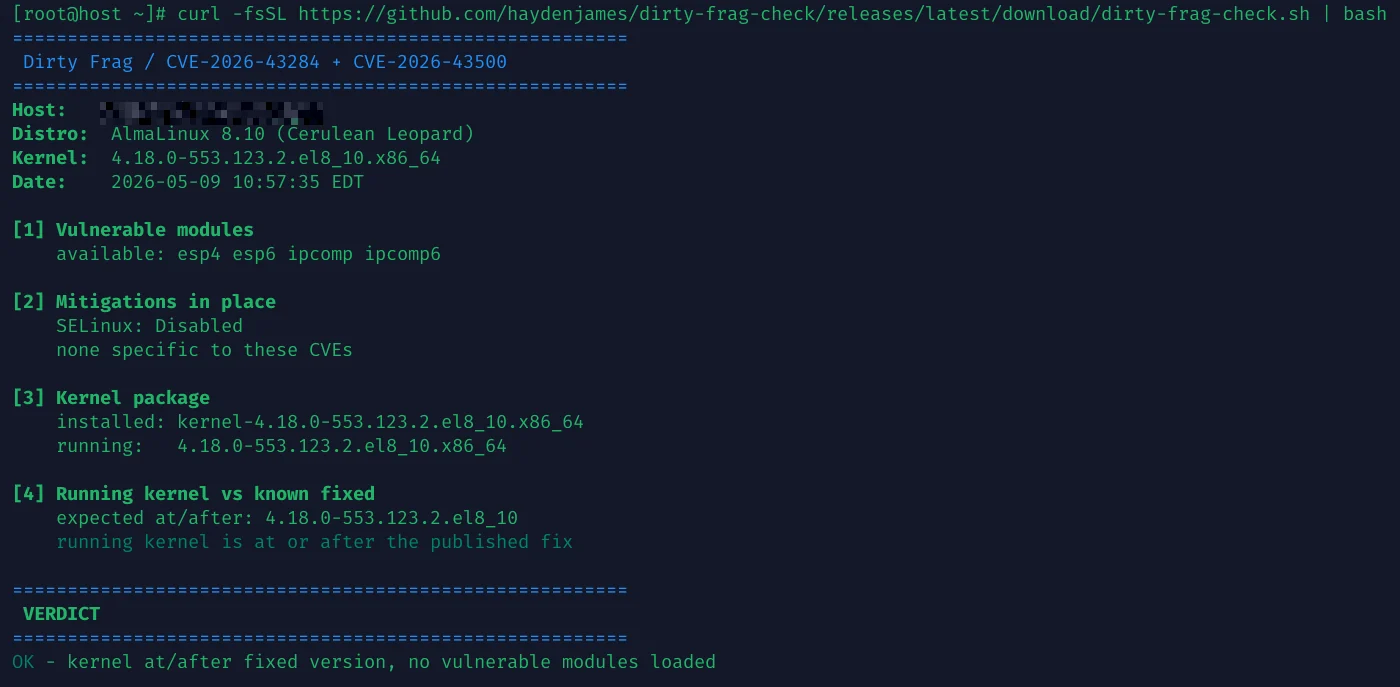 haydenjames/dirty-frag-check
Leitor somente leitura para CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilidades de root local no kernel Linux
 hargabyte/cve-scanner
Scanner local de CVEs para OpenClaw que verifica versões contra 522+ vulnerabilidades conhecidas, exibe CVEs recentes de severidade ALTA e recomenda…
 gopinaath/cve-2025-49844-discovery
Audita clusters AWS ElastiCache Redis/Valkey quanto à exposição de rede, verificando rotas de VPC, sub-rede e internet gateway em várias contas e…
 effiesec/copy-fail-cve-2026-31431
Scanner Linux passivo de hosts que classifica a exposição ao CVE-2026-31431 por meio da versão do kernel, changelog da distribuição, status do módulo…
 danaug23/detect_cve-2026-25177
Scanner seguro para produção que detecta a exploração do CVE-2026-25177 (Colisão Unicode de SPN do AD) em Controladores de Domínio do Active…
 cybrdude/cve-2026-1731-scanner
Scanner passivo de vulnerabilidades para CVE-2026-1731 — BeyondTrust RS/PRA RCE pré-autenticação (CVSS 9.9). Apenas para uso educacional e defensivo.
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
ferramenta autorizada do ECOSYSTEM CYBERDUDEBIVASH para detetar CVE-2026-23550 no plugin WordPress Modular DS
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Ferramenta de nível de produção para detetar e corrigir a CVE-2026-0622 (escalada de privilégios do Ghost Admin e exposição da chave mestra em…
 codiobert/pwnkit-scanner
Examina sistemas Linux em busca da vulnerabilidade de escalonamento de privilégios do Polkit (CVE-2021-4034) e fornece orientações de mitigação.
 cropnet/ni8mare
Ferramenta abrangente de detecção de vulnerabilidades para instâncias de automação de fluxos de trabalho n8n. Detecta a vulnerabilidade crítica…
 byinarie/zirconium
Ferramenta para pesquisar IOCs relacionados ao HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
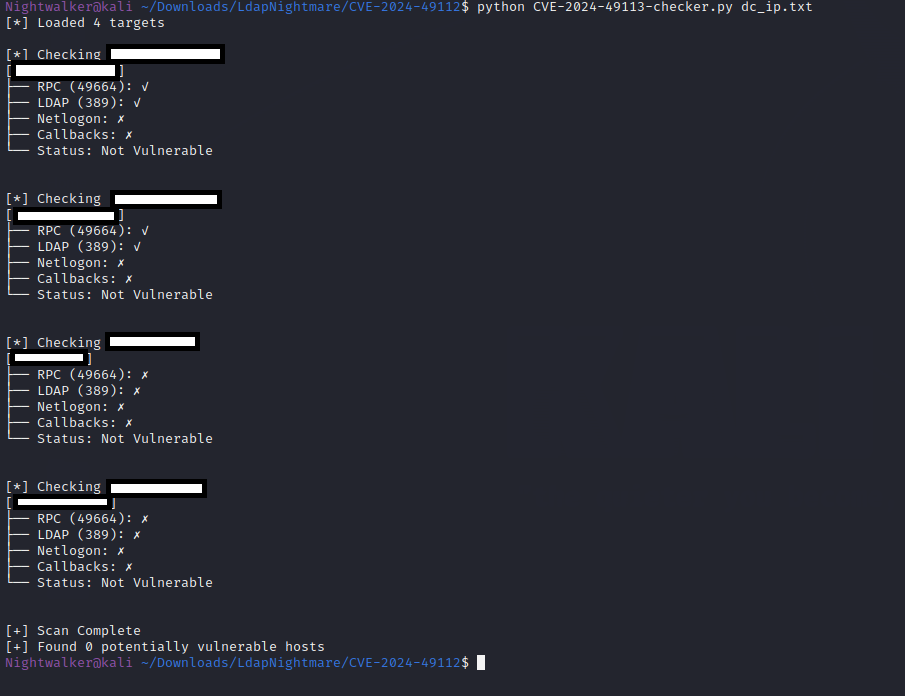 barcrange/cve-2024-49113-checker
Verifica se um sistema é potencialmente vulnerável ao CVE-2024-49113 (LDAP Nightmare) testando a conectividade RPC, portas LDAP, serviço Netlogon e…
 ashizzz/cve-2026-22610
Scaneia projetos Angular em busca de vulnerabilidades XSS em elementos SVG e bindings inseguros, gerando um relatório de vulnerabilidades com números…
 arnaudluti/ps-cve-2021-44228
Detecção estática de bibliotecas log4j vulneráveis em servidores Windows, membros de um domínio AD.
 abrahamsurf/sdwan-scanner-cve-2026-20127
# Scanner de Exposição e Potenciais Vulnerabilidades do Cisco SD-WAN (Fingerprinting Passivo) 2026
 wavesman/cve-2026-31431-fleet-remediator
Fleet-scale CVE-2026-31431 audit and remediation orchestrator for Linux hosts via SSH, with strict host-key verification and multi-format reporting.
 timborin0/log4j-dork-scanner
Um script para pesquisar, fazer scraping e escanear arquivos afetados pelo Apache Log4j CVE-2021-44228 usando Google dorks