

Christmas
 maldev-academy/christmas
PoC demonstrando uma cadeia de injeção multiprocesso destinada a executar shellcode remotamente
ids-ips-evasionshellcodepost-exploitation+3
259
maldev-academy/christmasPoC demonstrando uma cadeia de injeção multiprocesso destinada a executar shellcode remotamente
 florylsk/execit
Execute arquivos de shellcode com rundll32
 nbaertsch/nimvoke
Syscalls indiretos + DInvoke simplificados.
 kudaes/dinvoke_rs
Invoque dinamicamente código não gerenciado arbitrário
 vxcrypt0r/voidgate
Uma técnica que pode ser usada para contornar scanners de memória de AV/EDR. Pode ser usada para ocultar shellcodes bem conhecidos e detectados (como…
 iilegacyyii/datainject-bof
Sequestra a execução de código ao sobrescrever ponteiros do Control Flow Guard em combase.dll
 rad9800/pmd
Curso prático de desenvolvimento de malware para Windows: API hashing, DLL sideloading, execução de shellcode, manipulação de PE, hospedagem de…
 zarkones/bloodfangc2
Implante PIC moderno para Windows (64 e 32 bits)
 boku7/loki
🧙♂️ Comando e Controle em Node.js para Script-Jacking de Aplicações Electron Vulneráveis
 hkl1x/bypass_av
Contorna AV e sandboxes no Windows usando verificações anti-sandbox, unhooking do ntdll, resolução dinâmica de API e ofuscação de shellcode em…
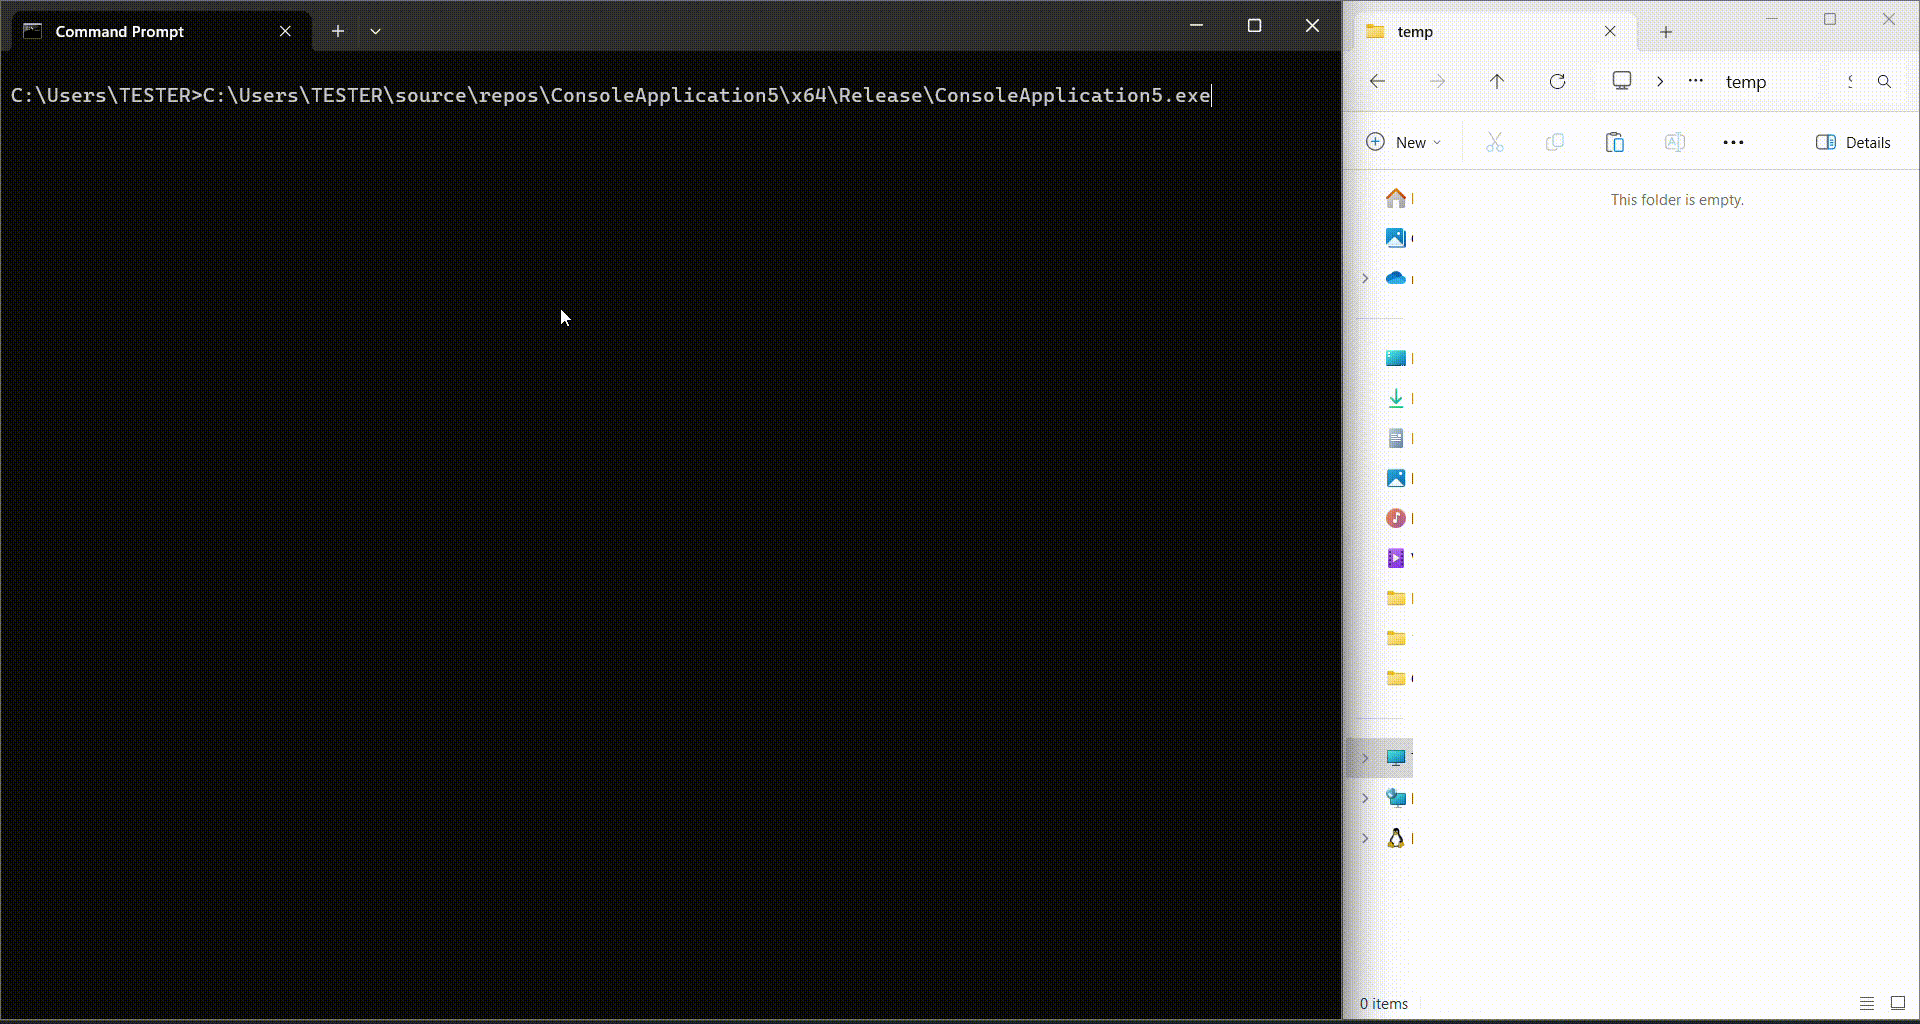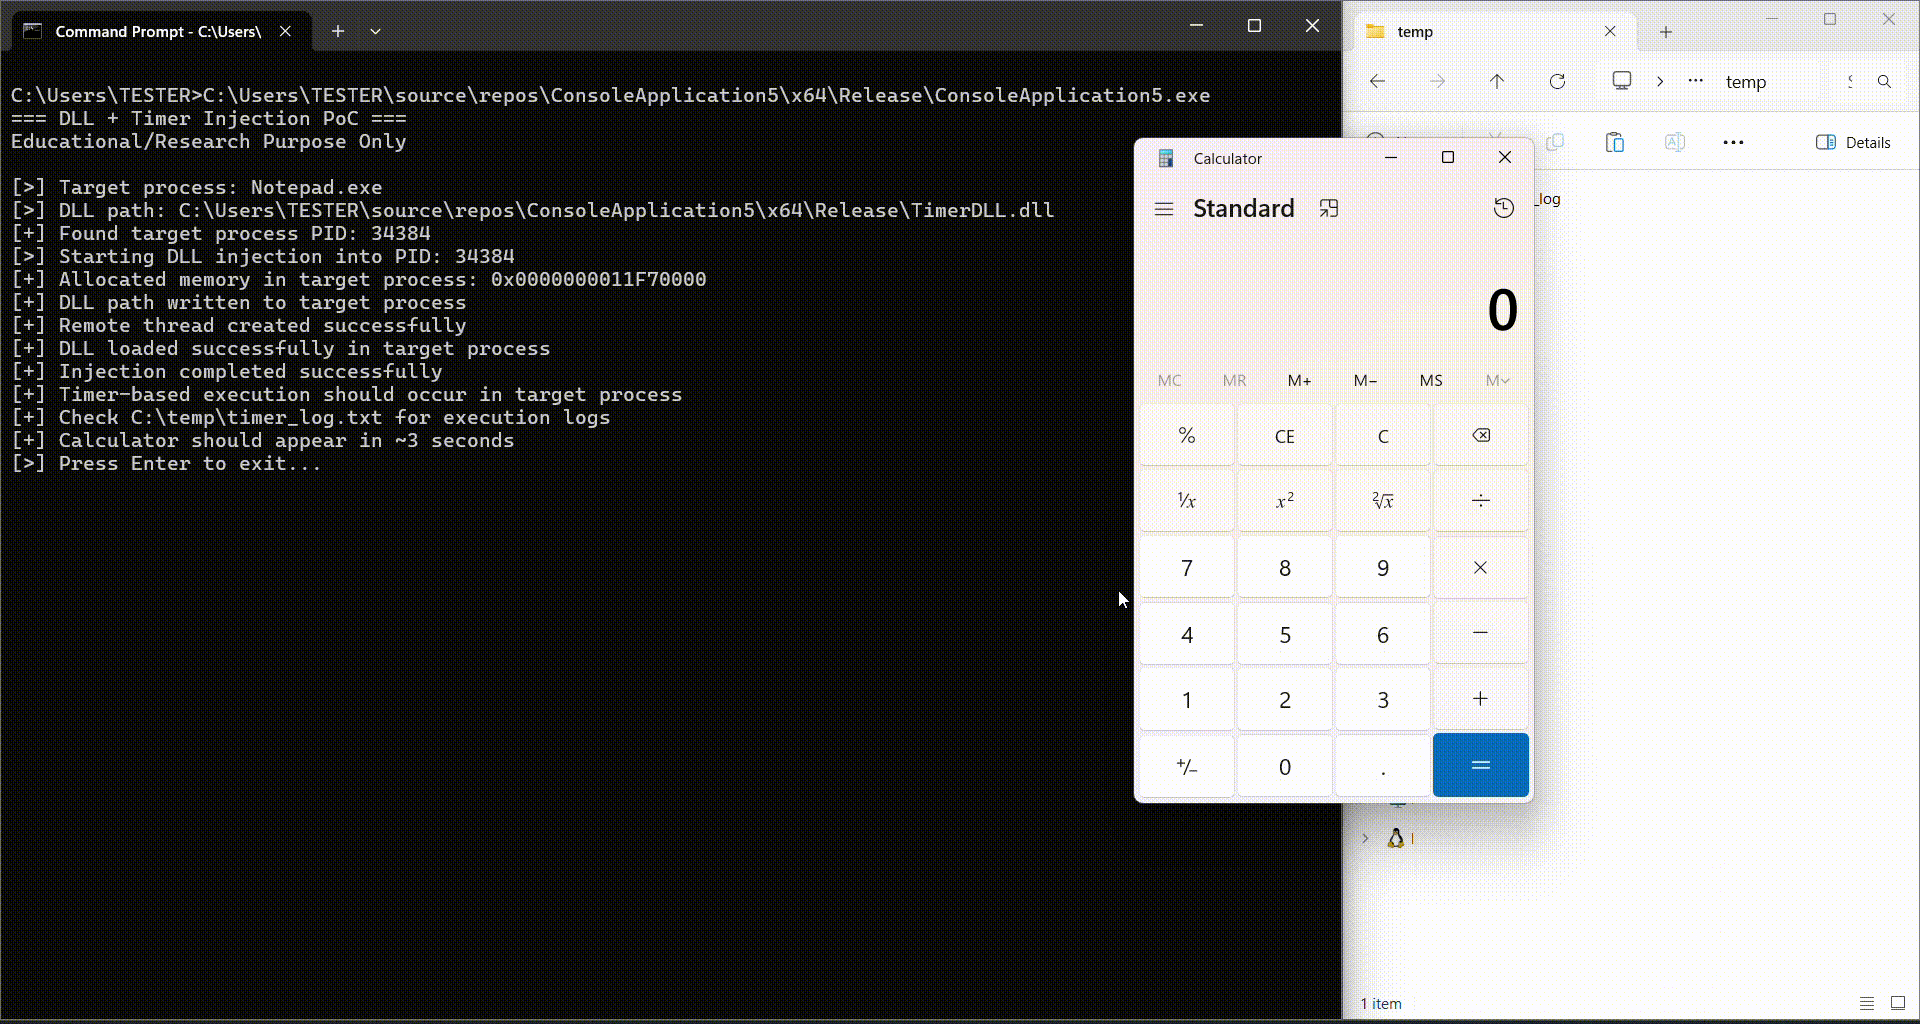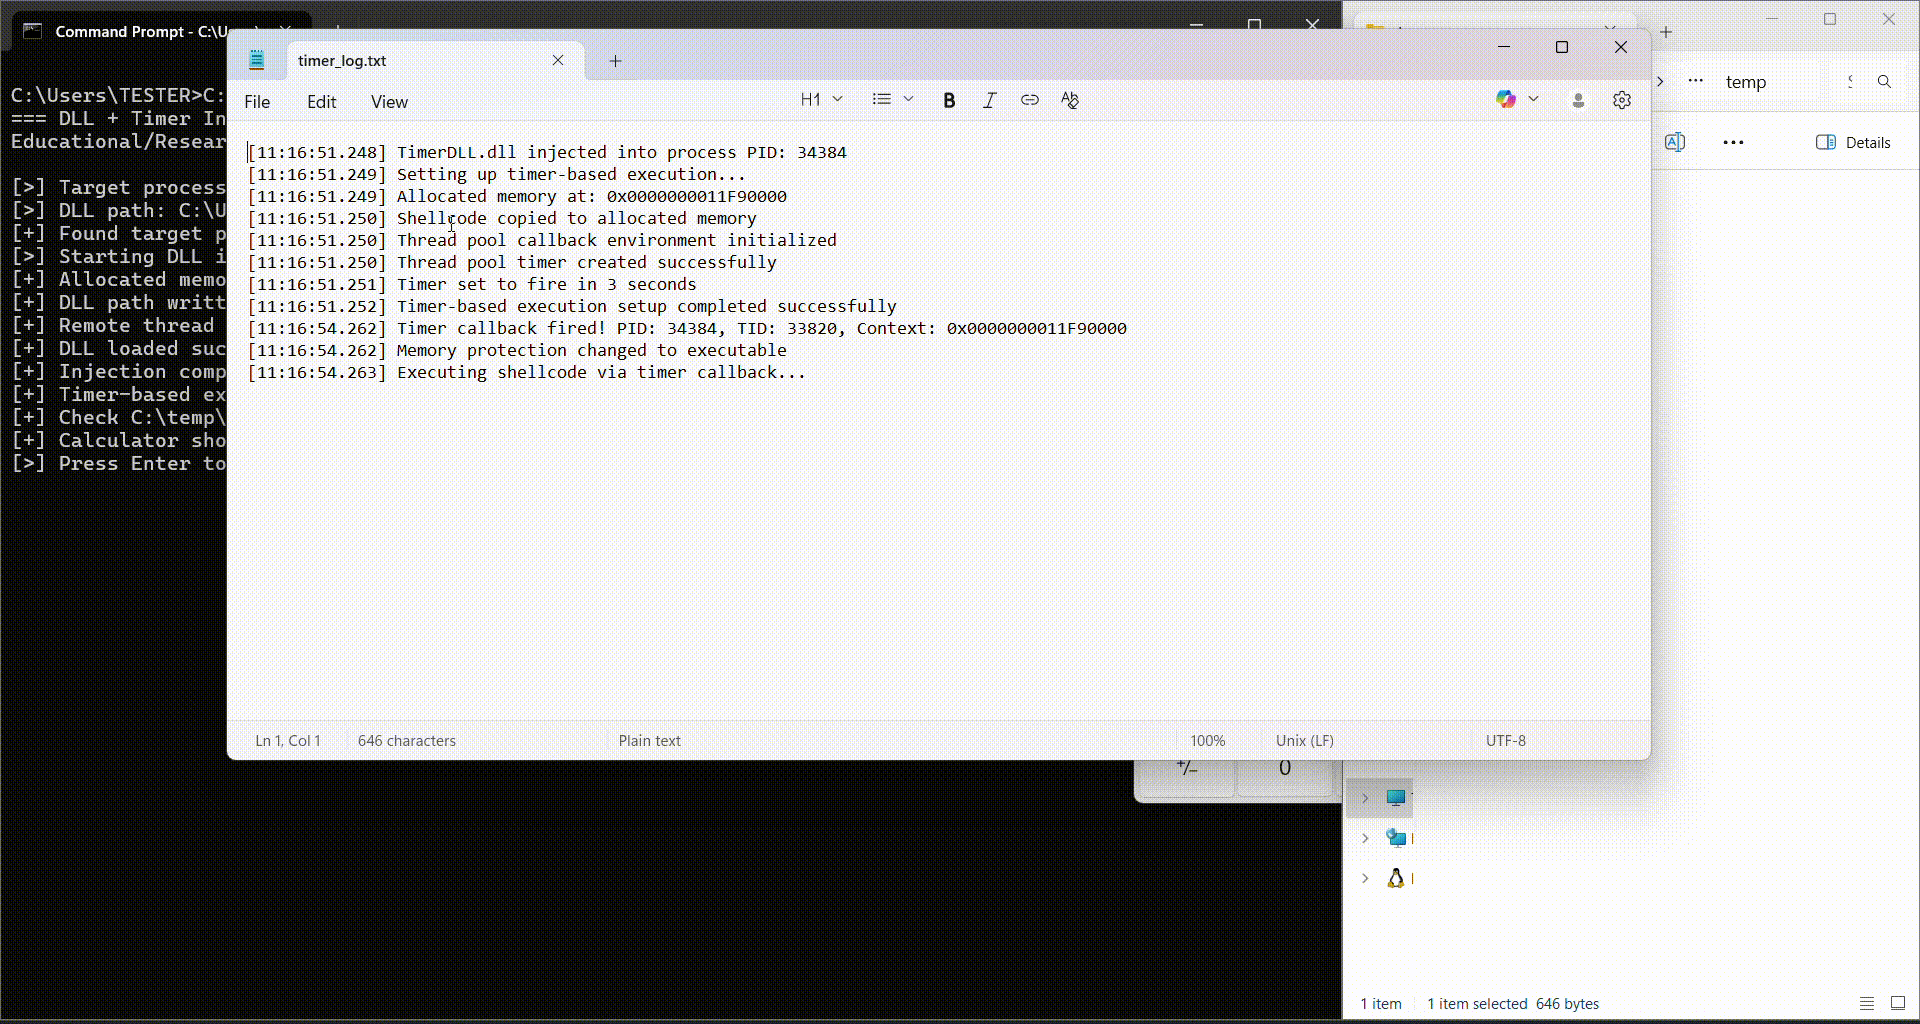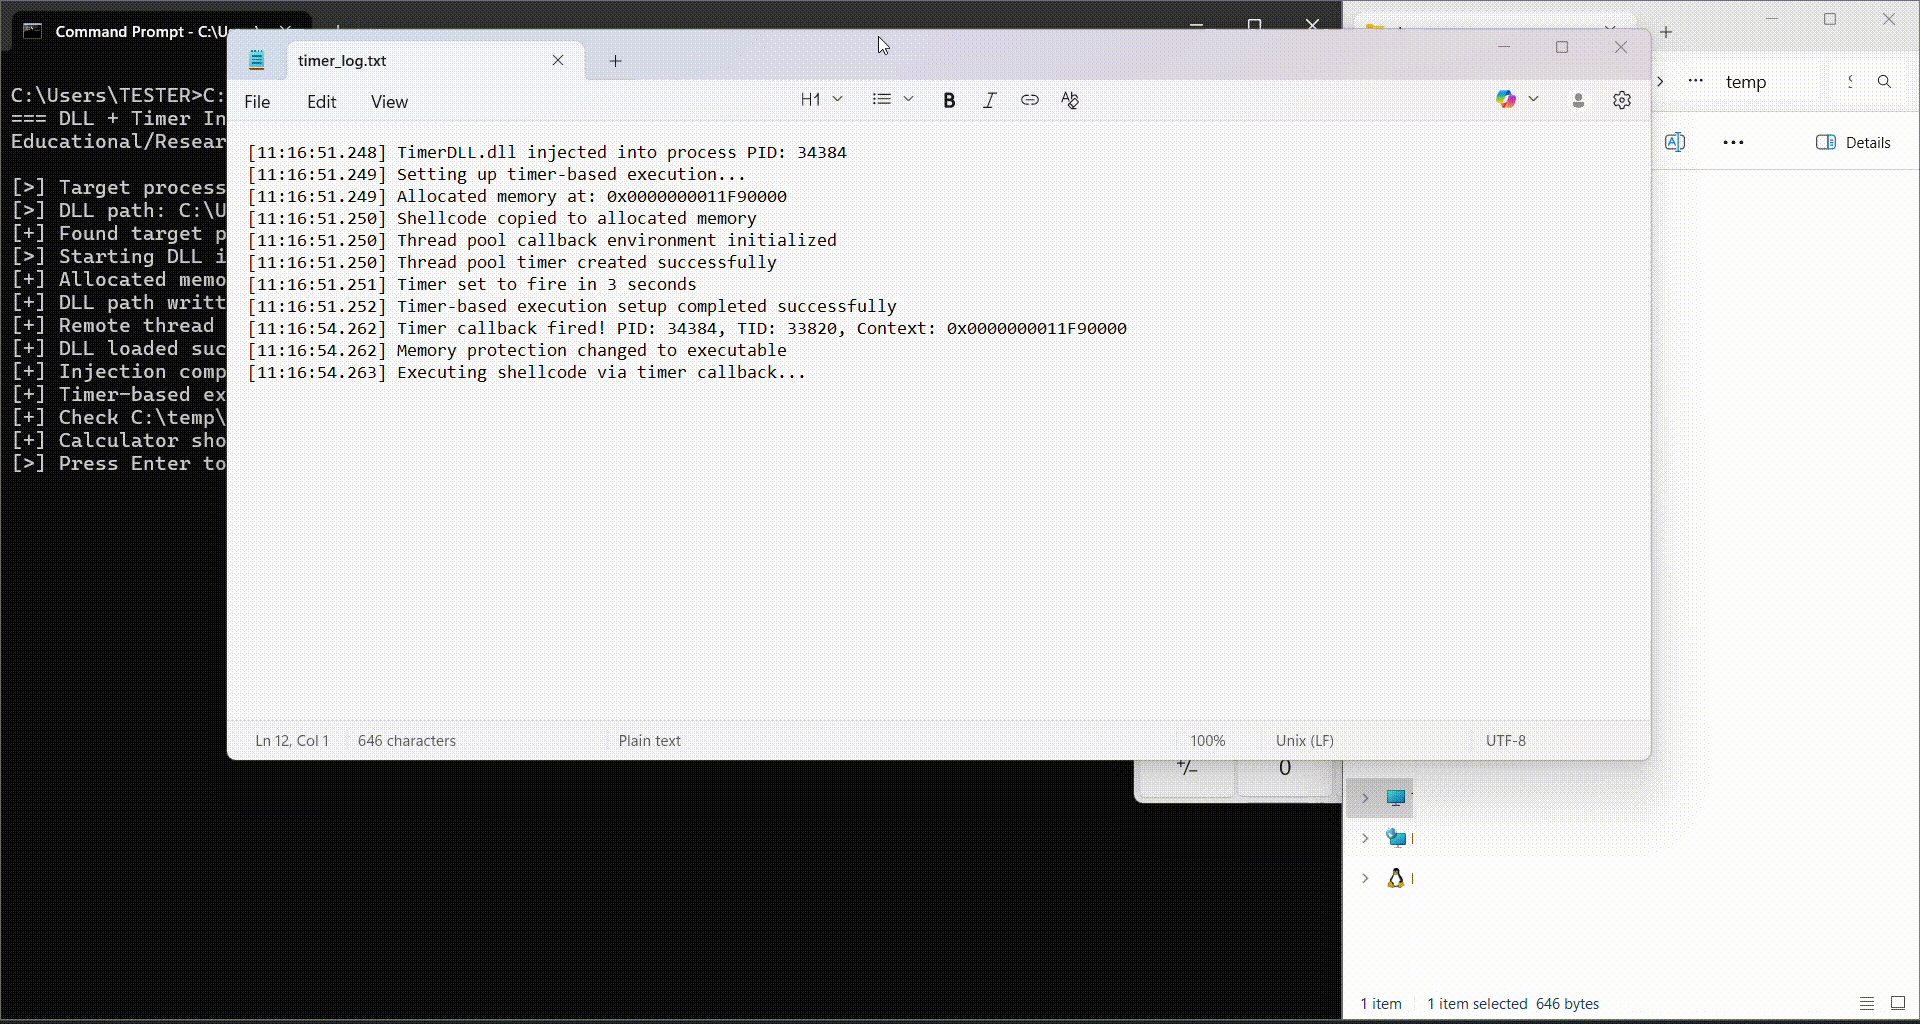 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Injeção Remota de DLL com Execução de Shellcode Baseada em Temporizador
 0xninjacyclone/asmldr
Carregador dinâmico de shellcode com capacidades sofisticadas de evasão
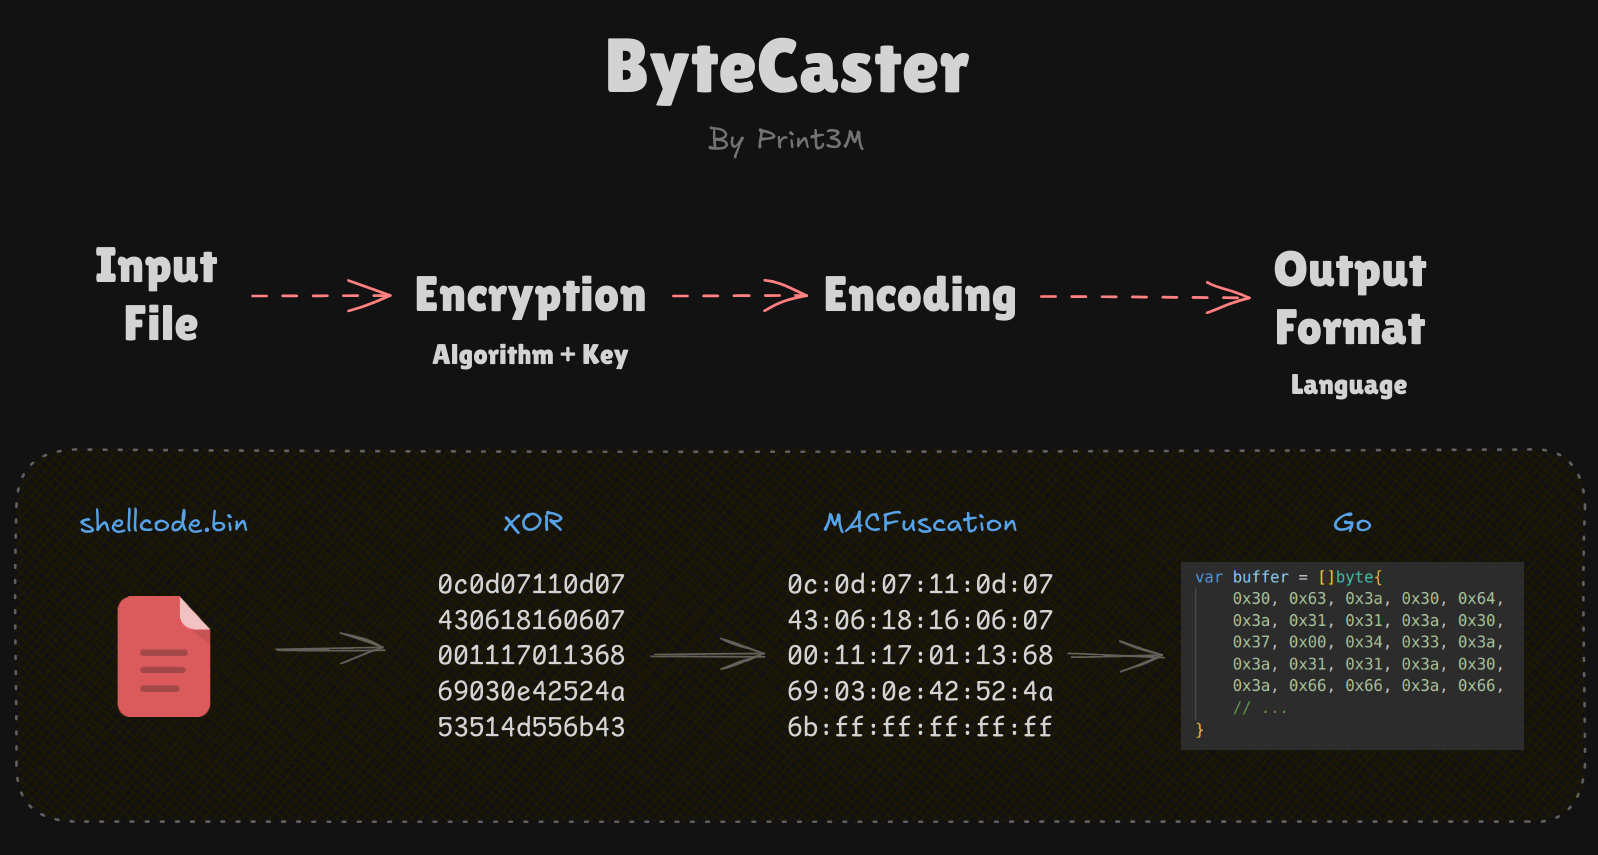 print3m/bytecaster
Canivete suíço para criptografia de payloads, ofuscação e conversão para arrays de bytes – tudo em um único comando (14 formatos de saída…
 n0qword/win32k-callback-detouring
Abusando do mecanismo de callback do kernel win32k.sys para execução arbitrária de código
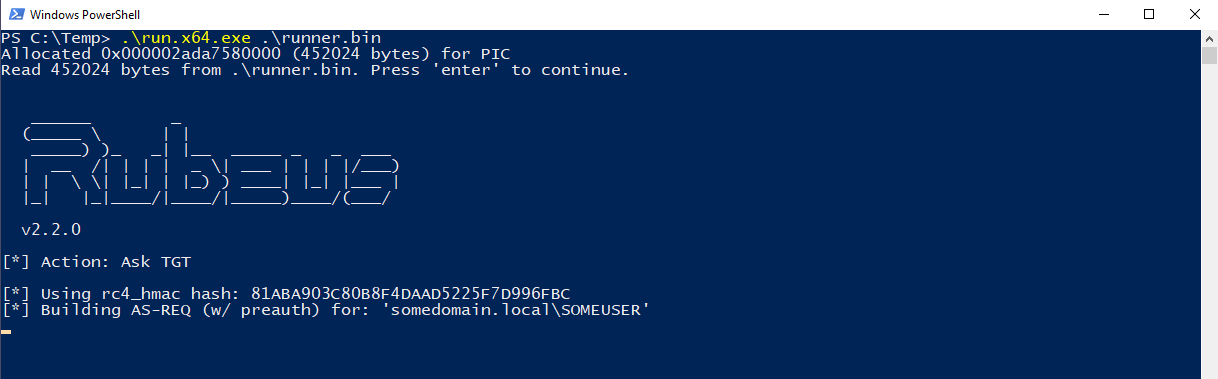 ofasgard/execute-assembly-pico
Um PICO para Crystal Palace que implementa hospedagem de CLR para executar um assembly .NET em memória.
 winterknife/silverpick
Framework de Desenvolvimento de Shellcode em Modo de Usuário do Windows (WUMSDF)

 0xsch1zo/nullgate
Biblioteca que facilita o uso de syscalls indiretas. Bypass de AV/EDR bastante interessante como PoC.