

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Christmas — PoC demonstrando uma cadeia de injeção multiprocesso destinada a executar shellcode remotamente | Kitploit
Ferramentas/GitHubGitHub/maldev-academy/christmas
Evasão de IDS/IPSShellcodePós-ExploraçãoRed TeamingDesenvolvimento de PayloadsAtaque Adversário
GitHubmaldev-academy/christmas

Christmas

PoC demonstrando uma cadeia de injeção multiprocesso destinada a executar shellcode remotamente

Ver Repositório
2593639há 2 anosRevisado pelo Kitploit
Compartilhar

Maldev Academy

Início da Maldev Academy

Programa de Estudos da Maldev Academy

Christmas

Implementação de um método de injeção mencionado por @Hexacorn.

Este PoC cria múltiplos processos, onde cada processo executa uma tarefa específica como parte da operação de injeção. Cada processo filho cria outro processo e passa as informações necessárias através da linha de comando. O programa segue os passos abaixo:

  1. O primeiro processo filho cria o processo alvo onde o payload será injetado. O handle é herdado por todos os processos filhos subsequentes.
  2. O segundo processo filho aloca memória no processo alvo.
  3. O terceiro processo filho altera as permissões da memória previamente alocada para RWX.
  4. Em seguida, para cada 1024 bytes do payload, um processo é criado para escrever esses bytes.
  5. Por fim, outro processo é responsável pela execução do payload.

O PoC utiliza o algoritmo de criptografia RC4 para criptografar um payload Havoc Demon. O programa ChristmasPayloadEnc.exe será responsável por criptografar o payload e fazer o padding dele para que seja múltiplo de 1024 (conforme exigido pela lógica de injeção).

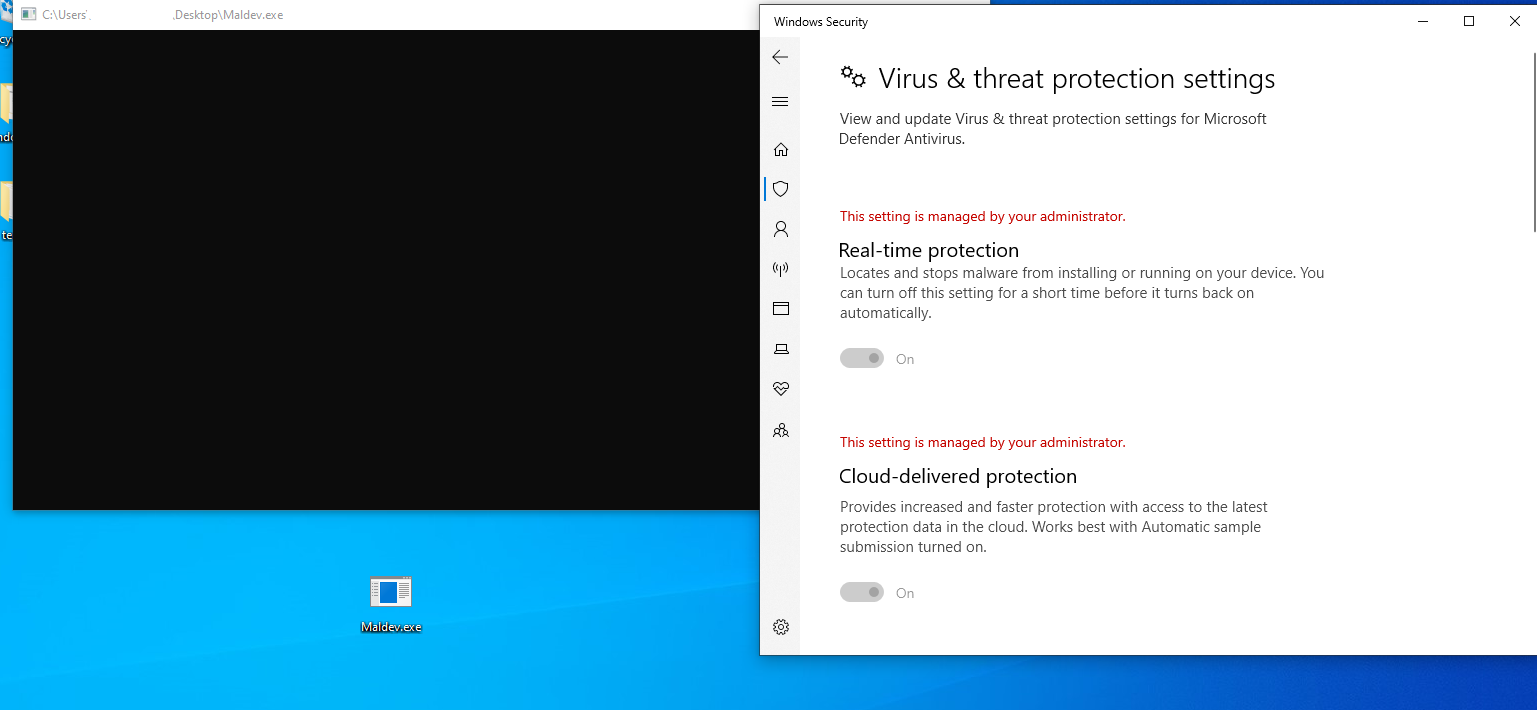

Demonstração: Contornando o MDE usando o payload Demon do Havoc


image_2023-12-24_00-31-46 image_2023-12-24_00-31-24

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





