

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
execute-assembly-pico — Um PICO para Crystal Palace que implementa hospedagem de CLR para executar um assembly .NET em memória. | Kitploit
Ferramentas/GitHubGitHub/ofasgard/execute-assembly-pico
ShellcodePós-ExploraçãoTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubofasgard/execute-assembly-pico

execute-assembly-pico

Um PICO para Crystal Palace que implementa hospedagem de CLR para executar um assembly .NET em memória.

Ver Repositório
Compartilhar
1421835há 9 mesesRevisado pelo Kitploit

Executar Assembly PICO

Um PICO para Crystal Palace que implementa hospedagem nativa de CLR para executar um assembly .NET anexado em memória, usando a mesma técnica do gerador de shellcode donut. Isso permite carregar ferramentas .NET como Rubeus ou Seatbelt a partir de código independente de posição, sem gravá-las no disco.
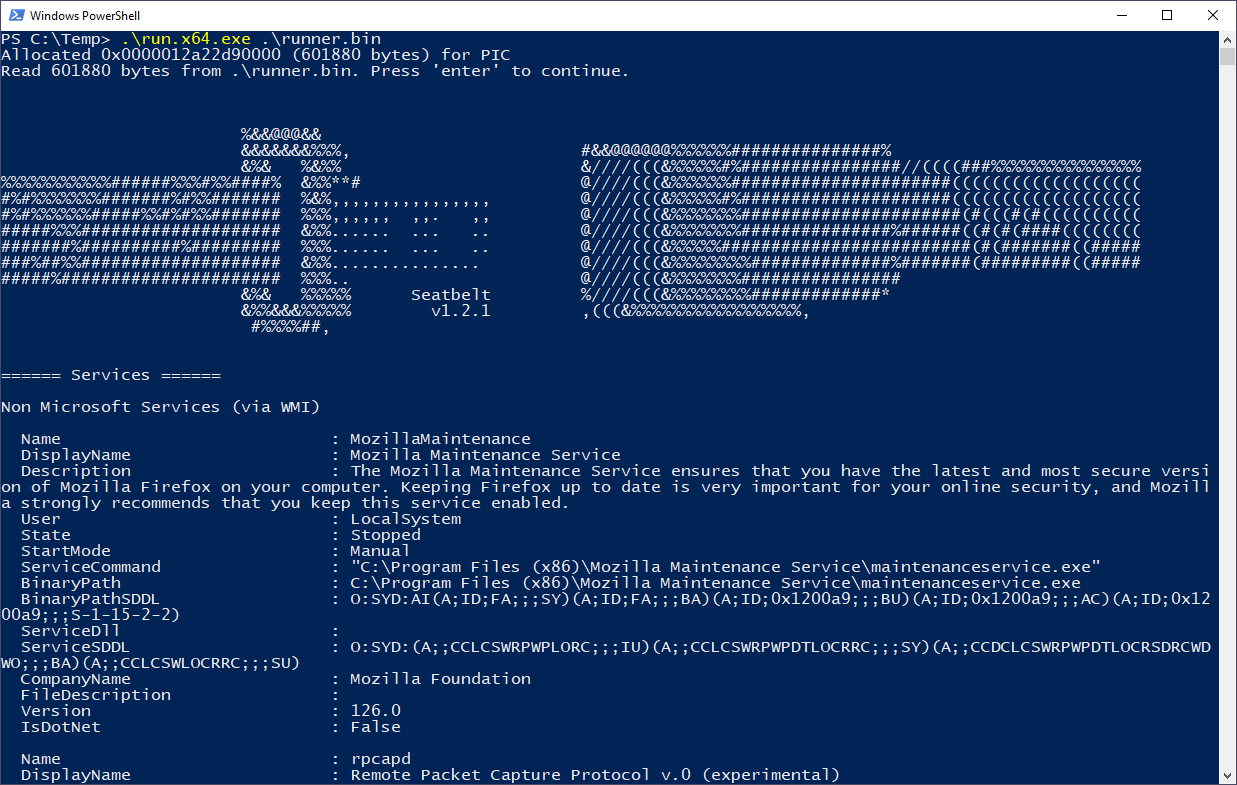
Uma captura de tela do PICO em ação, executando um assembly Seatbelt anexado

Compilação

Você precisará do MinGW GCC, do utilitário zip e dos executáveis CPL necessários para vincular o projeto. Modifique config.spec para especificar o assembly .NET que deseja vincular ao projeto e os argumentos de linha de comando que deseja passar. Modifique Makefile para especificar a localização de crystalpalace.jar.

Para compilar o PICO isoladamente (como um COFF), execute make pico. Para compilar o runner de exemplo e vinculá-lo ao PICO, execute make runner.

O runner de exemplo é gravado em out/runner.bin. A configuração padrão invoca um assembly Rubeus anexado para executar "asktgt" com algumas credenciais fictícias genéricas quando você o executa:

Uma captura de tela do PICO em ação, executando um assembly Rubeus anexado

Usando o PICO

A assinatura do ponto de entrada do PICO é:

HRESULT (*EXECUTE_ASSEMBLY_PICO)(char *assembly, size_t assembly_len, WCHAR *argv[], int argc);

Os dois primeiros argumentos devem conter um ponteiro para um assembly .NET bruto e seu tamanho. Os próximos dois argumentos são usados para passar parâmetros de string para o assembly quando ele é invocado.

Capturando a Saída

Este PICO apenas invoca o assembly com os argumentos fornecidos. Ele não tenta capturar a saída.

Se você precisar fornecer entrada via STDIN ou capturar a saída do STDOUT, modifique seu loader para usar chamadas de API WIN32 como CreatePipe() e SetStdHandle() e conecte os dispositivos padrão de E/S do seu processo a um pipe anônimo. Depois, você pode ler e escrever nele como de costume.

Créditos

  • Raphael Mudge por Crystal Palace e LibTCG.
  • XPNSec por este gist que me ajudou a entender o processo básico de hospedagem de CLR.
  • TheWover pelo gerador/loader Donut. Referenciei extensivamente a execução de assembly em memória dele e usei clr.h diretamente no PICO.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






