
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Shellcode — Ferramentas — Página 22 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
404 resultados
venom-rs preview
Archived

venom-rs

GitHubmemn0ps/venom-rs

Rusty Injection - Shellcode Reflective DLL Injection (sRDI) em Rust (Nome de código: Venom)

shellcodepost-exploitationred-teaming+2
370

há 2 anos
blackpill preview
Archived

blackpill

GitHubshard77/blackpill

Um rootkit de kernel Linux em Rust utilizando um hipervisor tipo 2 feito sob medida, programas eBPF XDP e TC
privilege-escalationpersistence-mechanismsids-ips-evasion+7
340há 7 meses
metasploit-framework preview
Archived

metasploit-framework

GitHubmarkoarmitage/metasploit-framework

app transformar nils públicos e privados em vazios há 3 meses config Usar bundler/setup para falhas relacionadas ao bundler mais elegantes há 11…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
5há 6 anos
dvenom preview
Archived

dvenom

GitHubzerx0r/dvenom

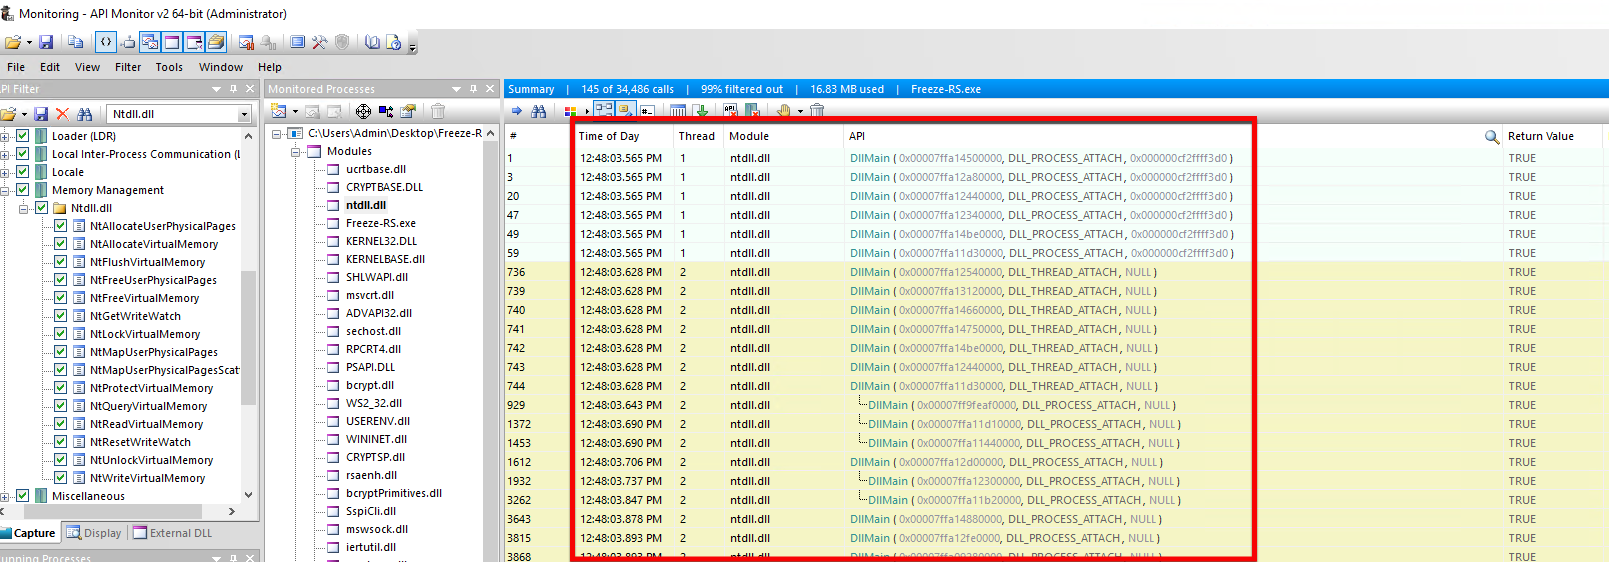
🐍 Double Venom (DVenom) é uma ferramenta que fornece um wrapper de criptografia e um loader para o seu shellcode.
encryption-decryption-toolspayload-generationexploitation+4
158há 3 anos
Freeze.rs preview
Archived

Freeze.rs

GitHuboptiv/freeze.rs

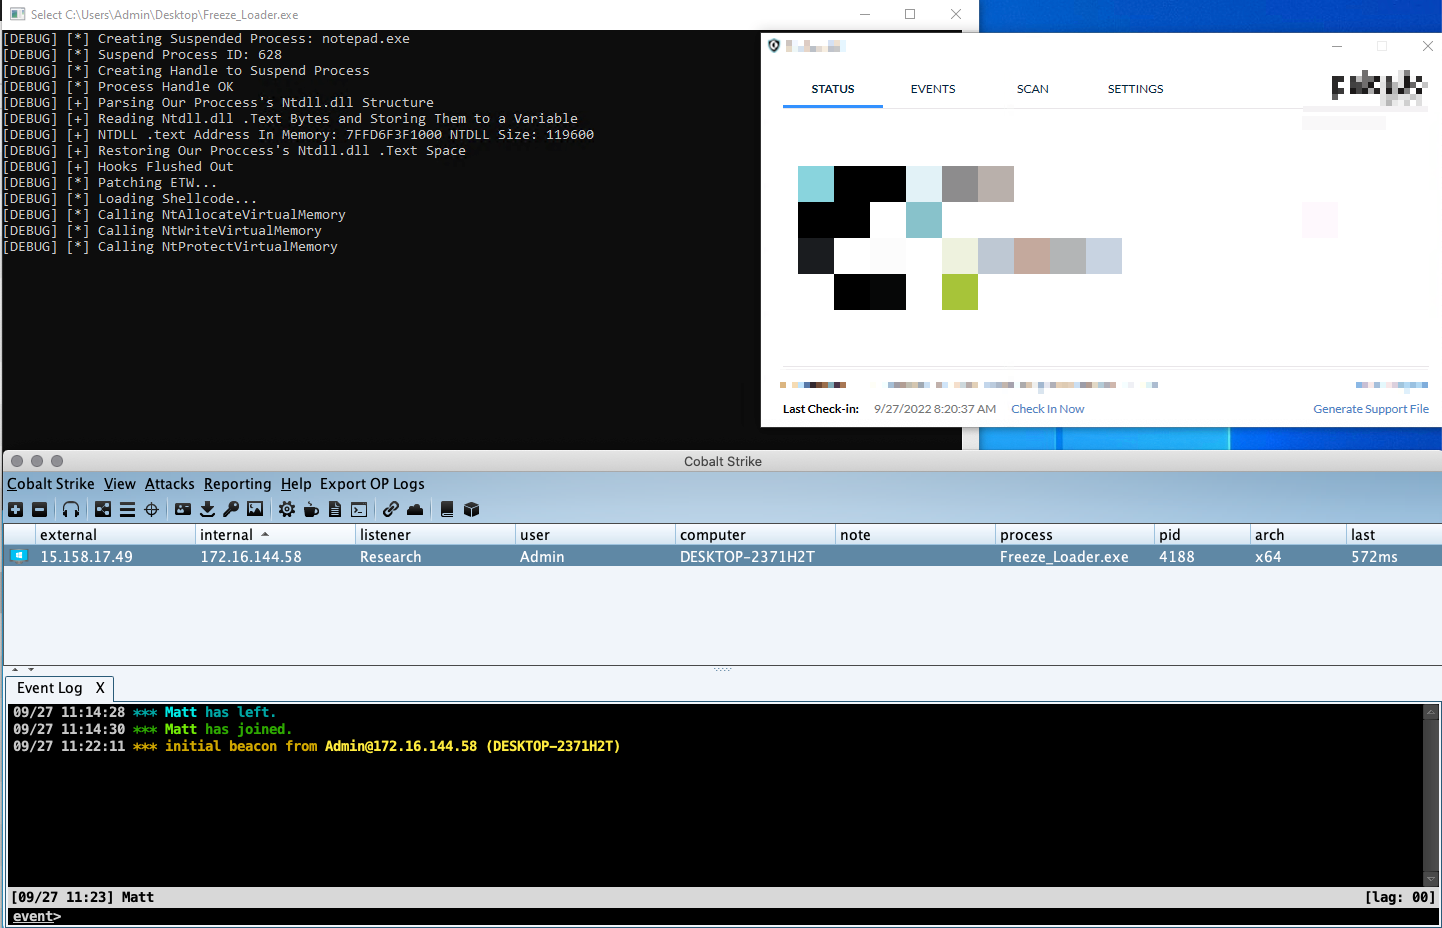
Freeze.rs é um kit de ferramentas de payload para contornar EDRs usando processos suspensos, syscalls diretos escritos em RUST
encryption-decryption-toolsexploitationshellcode+3
715há 3 anos
Freeze preview
Archived

Freeze

GitHuboptiv/freeze

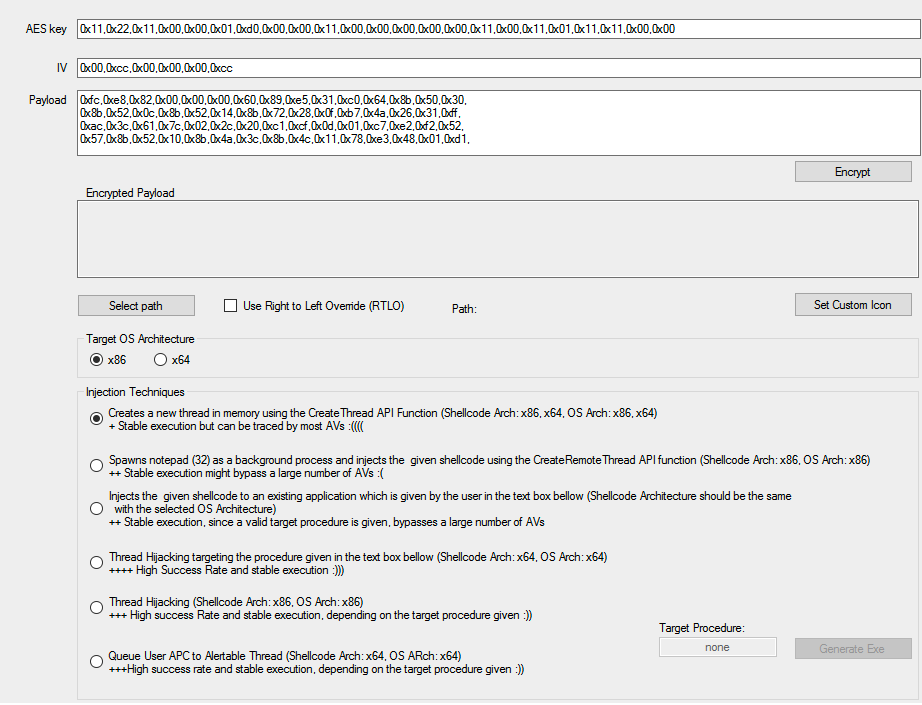
Freeze é um kit de ferramentas de payload para contornar EDRs usando processos suspensos, chamadas de sistema diretas e métodos alternativos de…
penetration-testing-frameworksexploit-frameworkspayload-generation+8
1.5khá 3 anos
AVIator preview
Archived

AVIator

GitHubch0pin/aviator

Projeto de evasão de antivírus

encryption-decryption-toolsexploit-frameworkspayload-generation+3
1.2khá 1 ano
Havoc preview
Archived

Havoc

GitHubhavocframework/havoc

The Havoc Framework

penetration-testing-frameworksexploit-frameworkspayload-generation+5
8.5khá 10 meses
Mangle preview
Archived

Mangle

GitHuboptiv/mangle

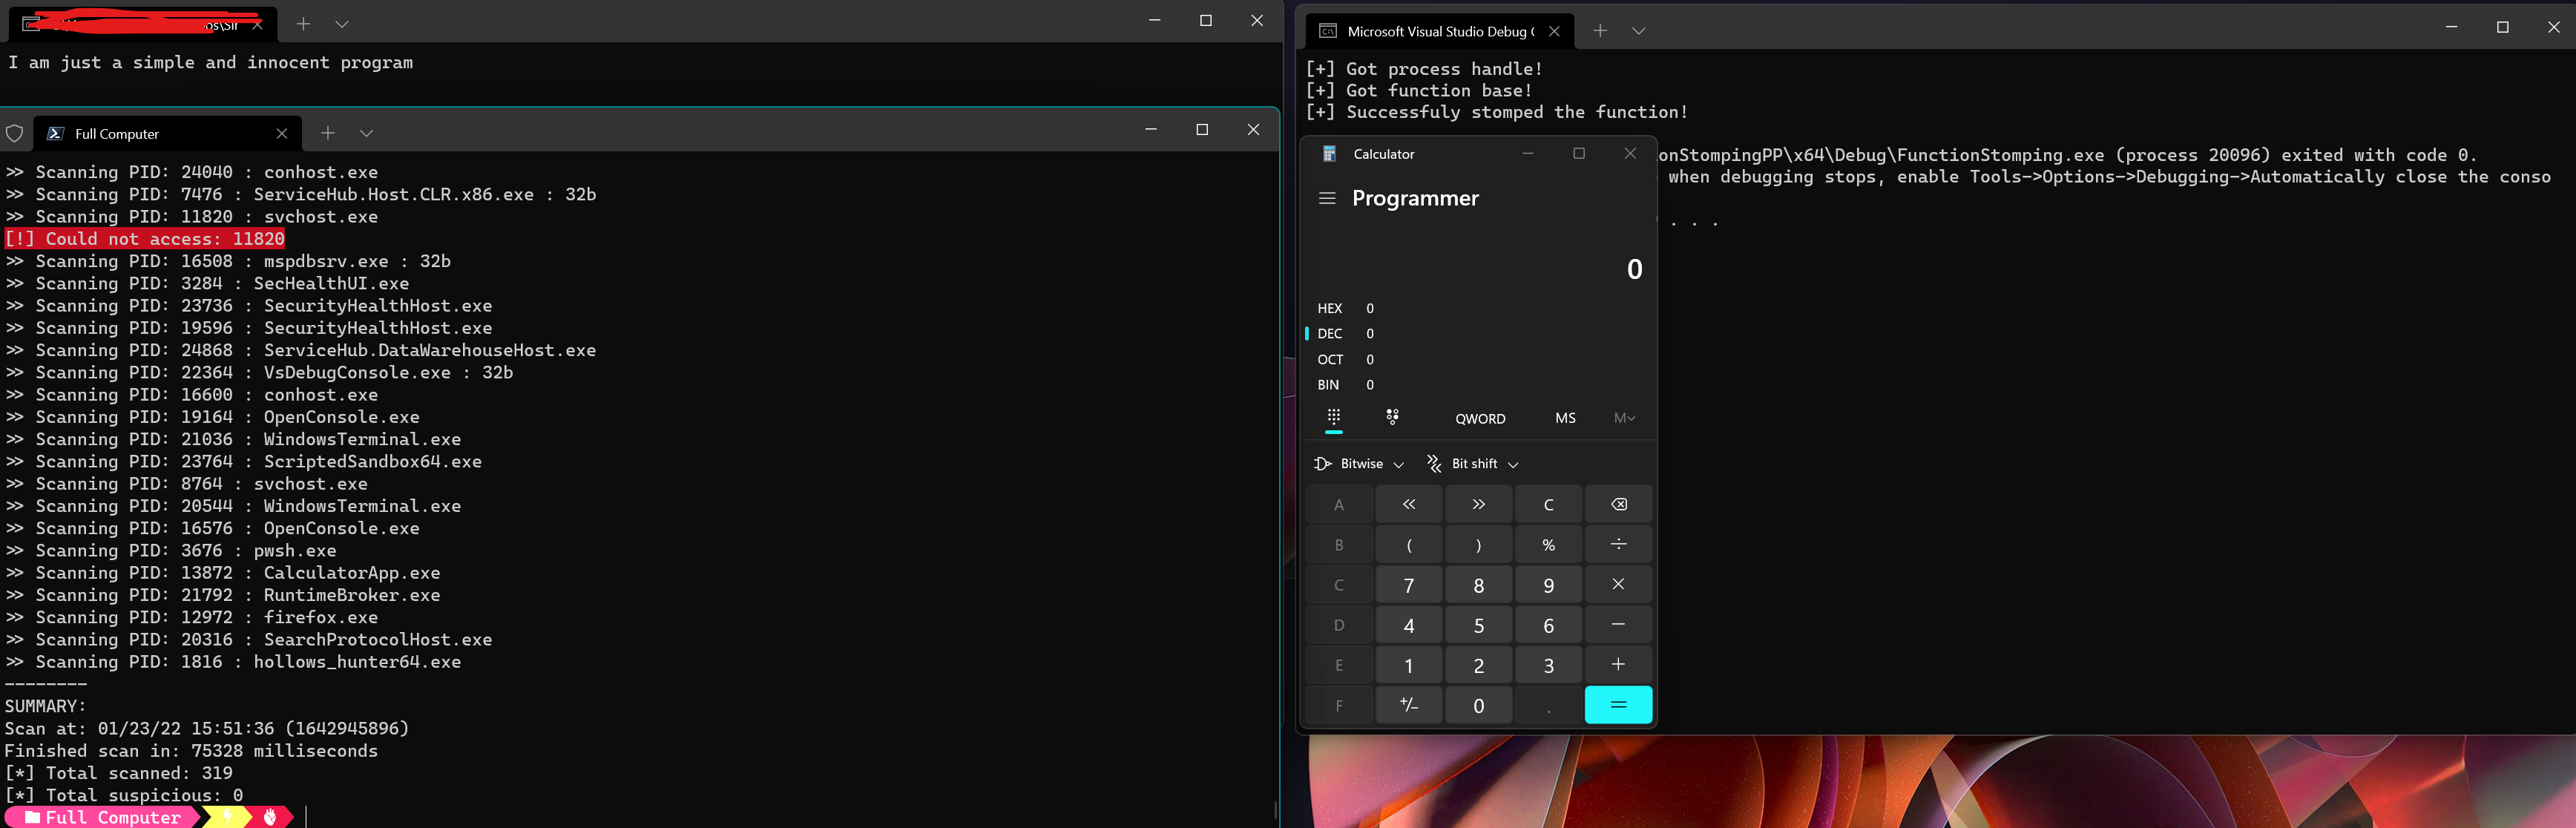
Mangle é uma ferramenta que manipula aspectos de executáveis compilados (.exe ou DLL) para evitar detecção por EDRs.
defensive-toolsprivilege-escalationexploitation+6
1.2khá 3 anos
FunctionStomping preview
Archived

FunctionStomping

GitHubidov31/functionstomping

Técnica de injeção de shellcode. Fornecido como cabeçalho C++, programa Rust independente ou biblioteca.
defensive-toolsprivilege-escalationexploitation+7
706há 3 anos
Ivy preview
Archived

Ivy

GitHuboptiv/ivy

Ivy é um framework de criação de payloads para a execução de código-fonte VBA (macro) arbitrário diretamente na memória. O loader do Ivy faz isso…
payload-generationexploitationshellcode+4
743há 3 anos
OffensiveNotion preview
Archived

OffensiveNotion

GitHubmttaggart/offensivenotion

Notion como plataforma para operações ofensivas
penetration-testing-frameworksprivilege-escalationreconnaissance+6
1.2khá 3 anos
Dent preview
Archived

Dent

GitHuboptiv/dent

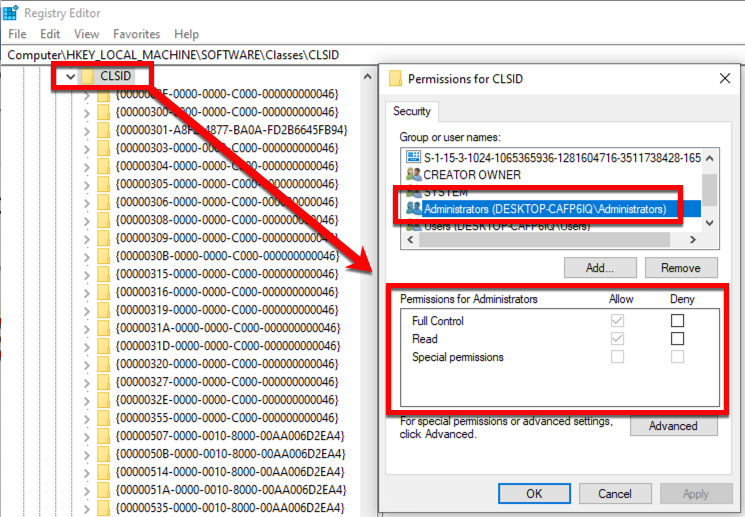
Um framework para criar bypasses baseados em COM utilizando vulnerabilidades nos sensores WDAPT da Microsoft.

defensive-toolsexploit-frameworksids-ips-evasion+2
297há 3 anos
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

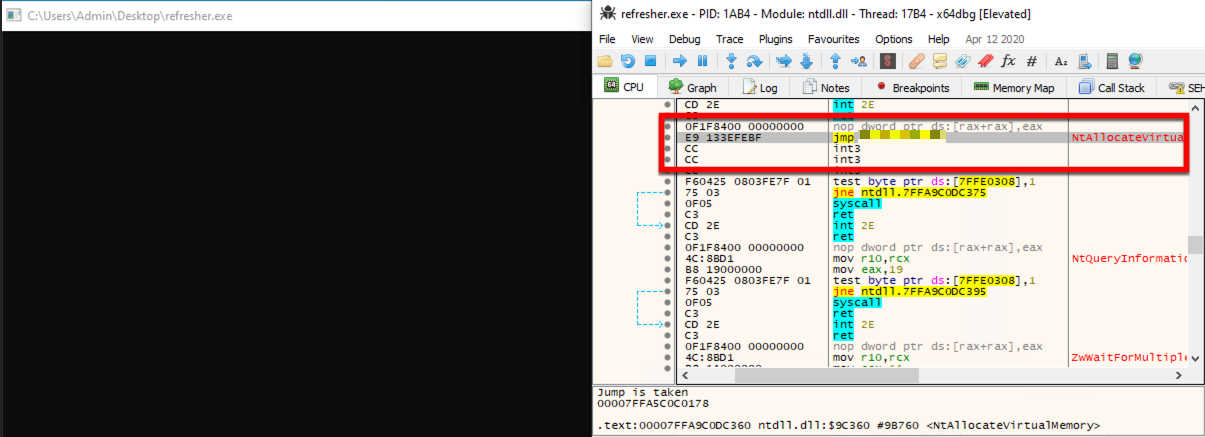
Utilitários para IDA Pro da equipe FLARE
dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5khá 1 ano
ScareCrow preview
Archived

ScareCrow

GitHuboptiv/scarecrow

ScareCrow - Framework de criação de payloads projetado para bypass de EDR.
exploit-frameworkspayload-generationshellcode+3
2.9khá 3 anos
PowerSploit preview
Archived

PowerSploit

GitHubpowershellmafia/powersploit

PowerSploit - Um Framework de Pós-Exploração PowerShell

privilege-escalationreconnaissancepayload-generation+5
13.1khá 6 anos
avscript preview
Archived

avscript

GitHubtaviso/avscript

Avast JavaScript Shell Interativo

vulnerability-analysisexploitationreverse-engineering+5
673há 6 anos
HRShell preview
Archived

HRShell

GitHubchrispetrou/hrshell

HRShell é um reverse shell HTTPS/HTTP construído com flask. É um servidor C2 avançado com muitos recursos e capacidades.

encryption-decryption-toolsexploitationreverse-engineering+7
248há 5 anos
Anterior1…212223Próximo