
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/idov31/functionstomping
Ferramentas DefensivasEscalada de PrivilégiosExploraçãoEvasão de IDS/IPSShellcodePós-ExploraçãoRed TeamingGeração de ShellcodeDesenvolvimento de PayloadsExploração de BináriosArchived
7069050há 3 anosRevisado pelo Kitploit
Compartilhar
GitHub
idov31/functionstomping

FunctionStomping

Técnica de injeção de shellcode. Fornecido como cabeçalho C++, programa Rust independente ou biblioteca.

Ver RepositórioSite

FunctionStomping

image image image

Descrição

Esta é uma técnica totalmente nova para injeção de shellcode visando evadir AVs e EDRs. Esta técnica é inspirada no Module Stomping e possui algumas semelhanças. Até esta data (23-01-2022) também o hollows-hunter não a detecta.

A maior vantagem desta técnica é que ela não sobrescreve um módulo ou PE inteiro, apenas uma função, e o processo alvo ainda pode usar qualquer outra função do módulo alvo.

A desvantagem é que não funcionará para todas as funções existentes (mas funcionará para a maioria delas); a explicação exata está no meu blog: The Good, The Bad And The Stomped Function.

NOTA: É possível que o AV sinalize isso; se a assinatura for uma assinatura do msfvenom/metasploit, está tudo bem! Você só precisa alterar o shellcode ou criptografá-lo.

ATUALIZAÇÃO: Aparentemente esta não é a primeira PoC disponível e o RastaMouse escreveu uma postagem no blog que é uma coisa semelhante em C#.

Uso

Você pode incluir o cabeçalho no seu programa assim:

#include "functionstomping.hpp"

int main() {
    // Obtenha o pid de qualquer forma e passe-o para a função.
    DWORD pid = 3110;
    FunctionStomping(pid);
    return 0;
}

Ou use o programa em Rust:

cd functionstomping
cargo b
functionstomping.exe <pid>

Depois de executar este programa, você DEVE chamar a função a partir do processo remoto! (Se você usou a função padrão CreateFile, então deverá chamá-la a partir do processo remoto!).

Configuração

Atualmente, o shellcode a ser executado é apenas para abrir uma calculadora, mas tudo que você precisa fazer é substituir o unsigned char shellcode[] pelo seu shellcode. Usei C++ 17 e VS2019 para compilar o programa com o cabeçalho C++ e a versão 2021 do Rust para compilar o programa Rust (você pode ver as dependências no Cargo.toml).
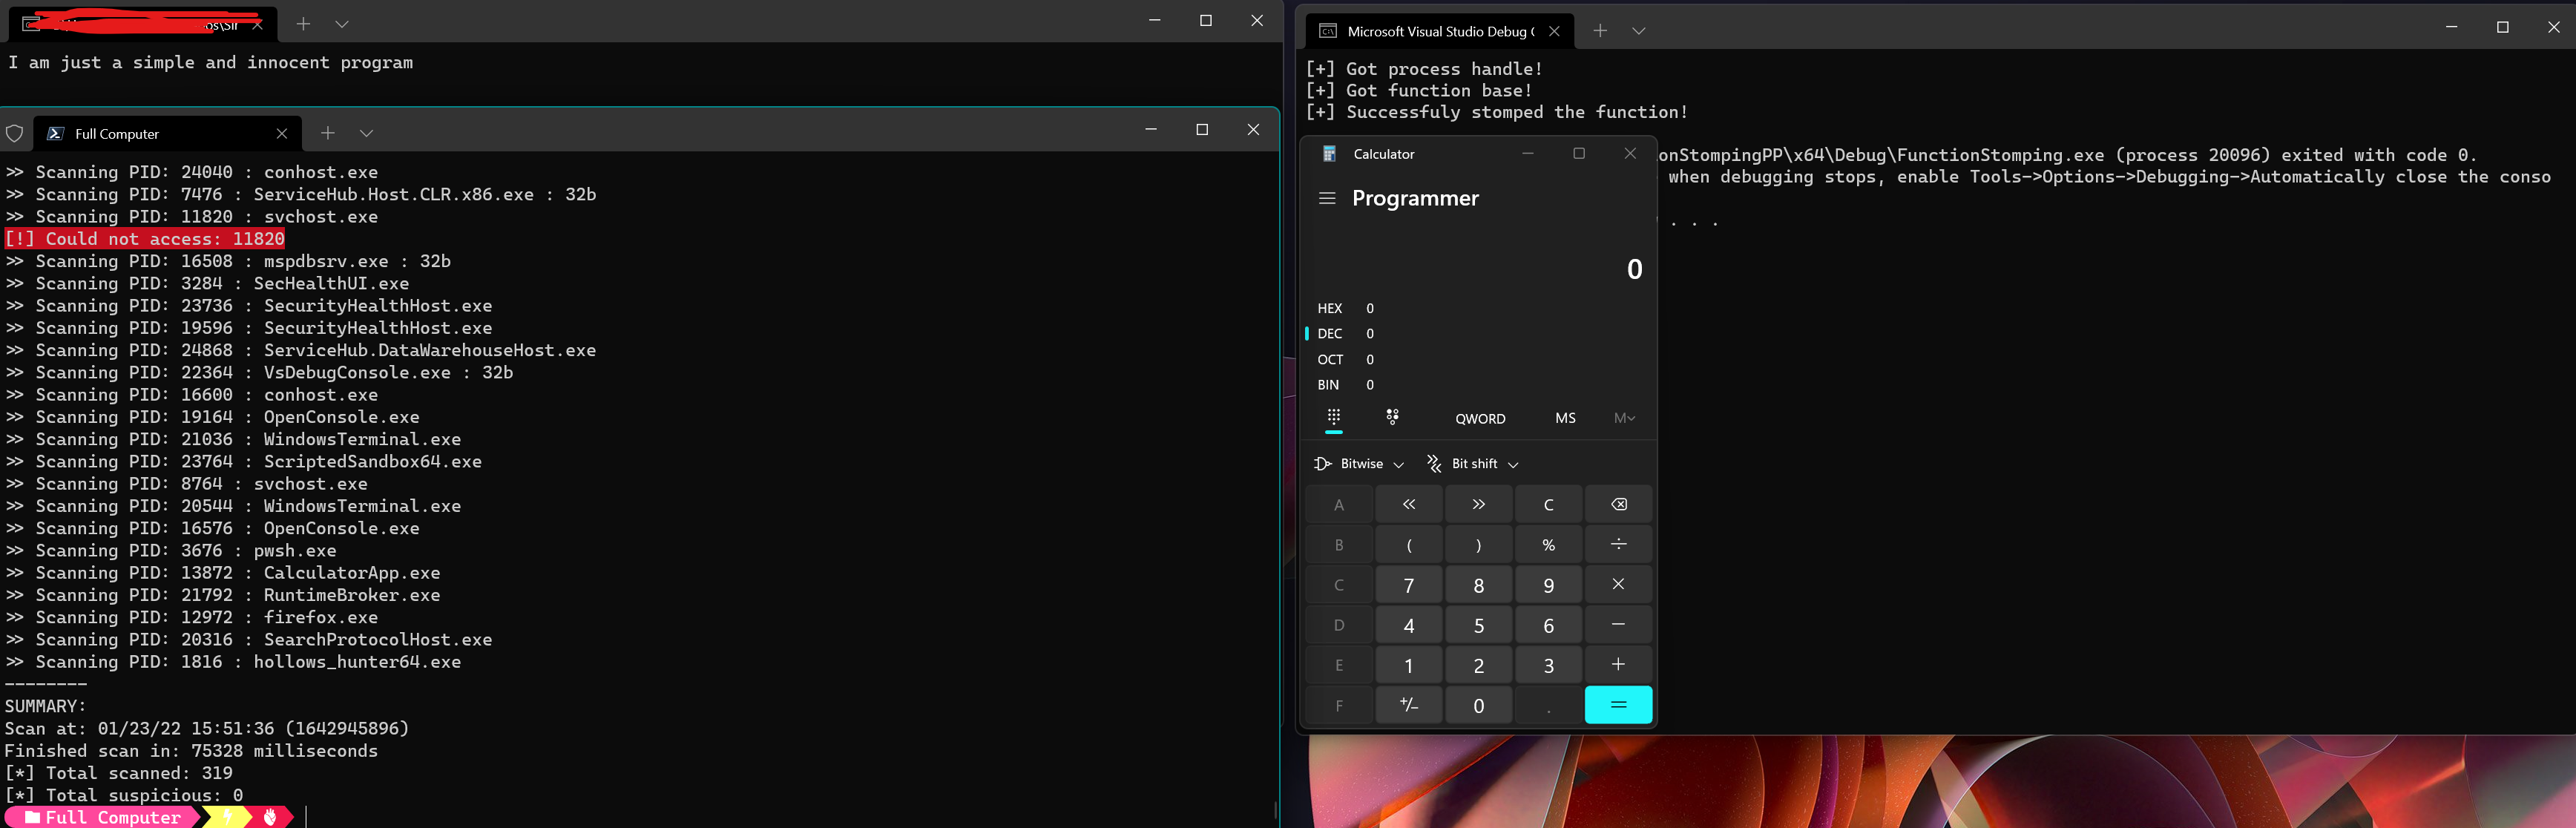
POC

Aviso de Responsabilidade

Não sou responsável de forma alguma por qualquer tipo de dano causado ao seu computador/programa como resultado deste projeto. Aceito contribuições com satisfação; faça um pull request e eu o revisarei!


Agradecimentos

ModuleStomping

Masking Malicious Memory by CyberArk

RastaMouse's Version

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






