Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Havoc — The Havoc Framework | Kitploit
Ferramentas/GitHubGitHub/havocframework/havoc
Frameworks de Testes de PenetraçãoFrameworks de ExploraçãoGeração de PayloadsShellcodePós-ExploraçãoComando e ControleRed TeamingGeração de ShellcodeArchived
GitHubhavocframework/havoc

Havoc

The Havoc Framework

8.5k1.2k95há 11 mesesRevisado pelo Kitploit
Ver RepositórioSite
Compartilhar

Havoc


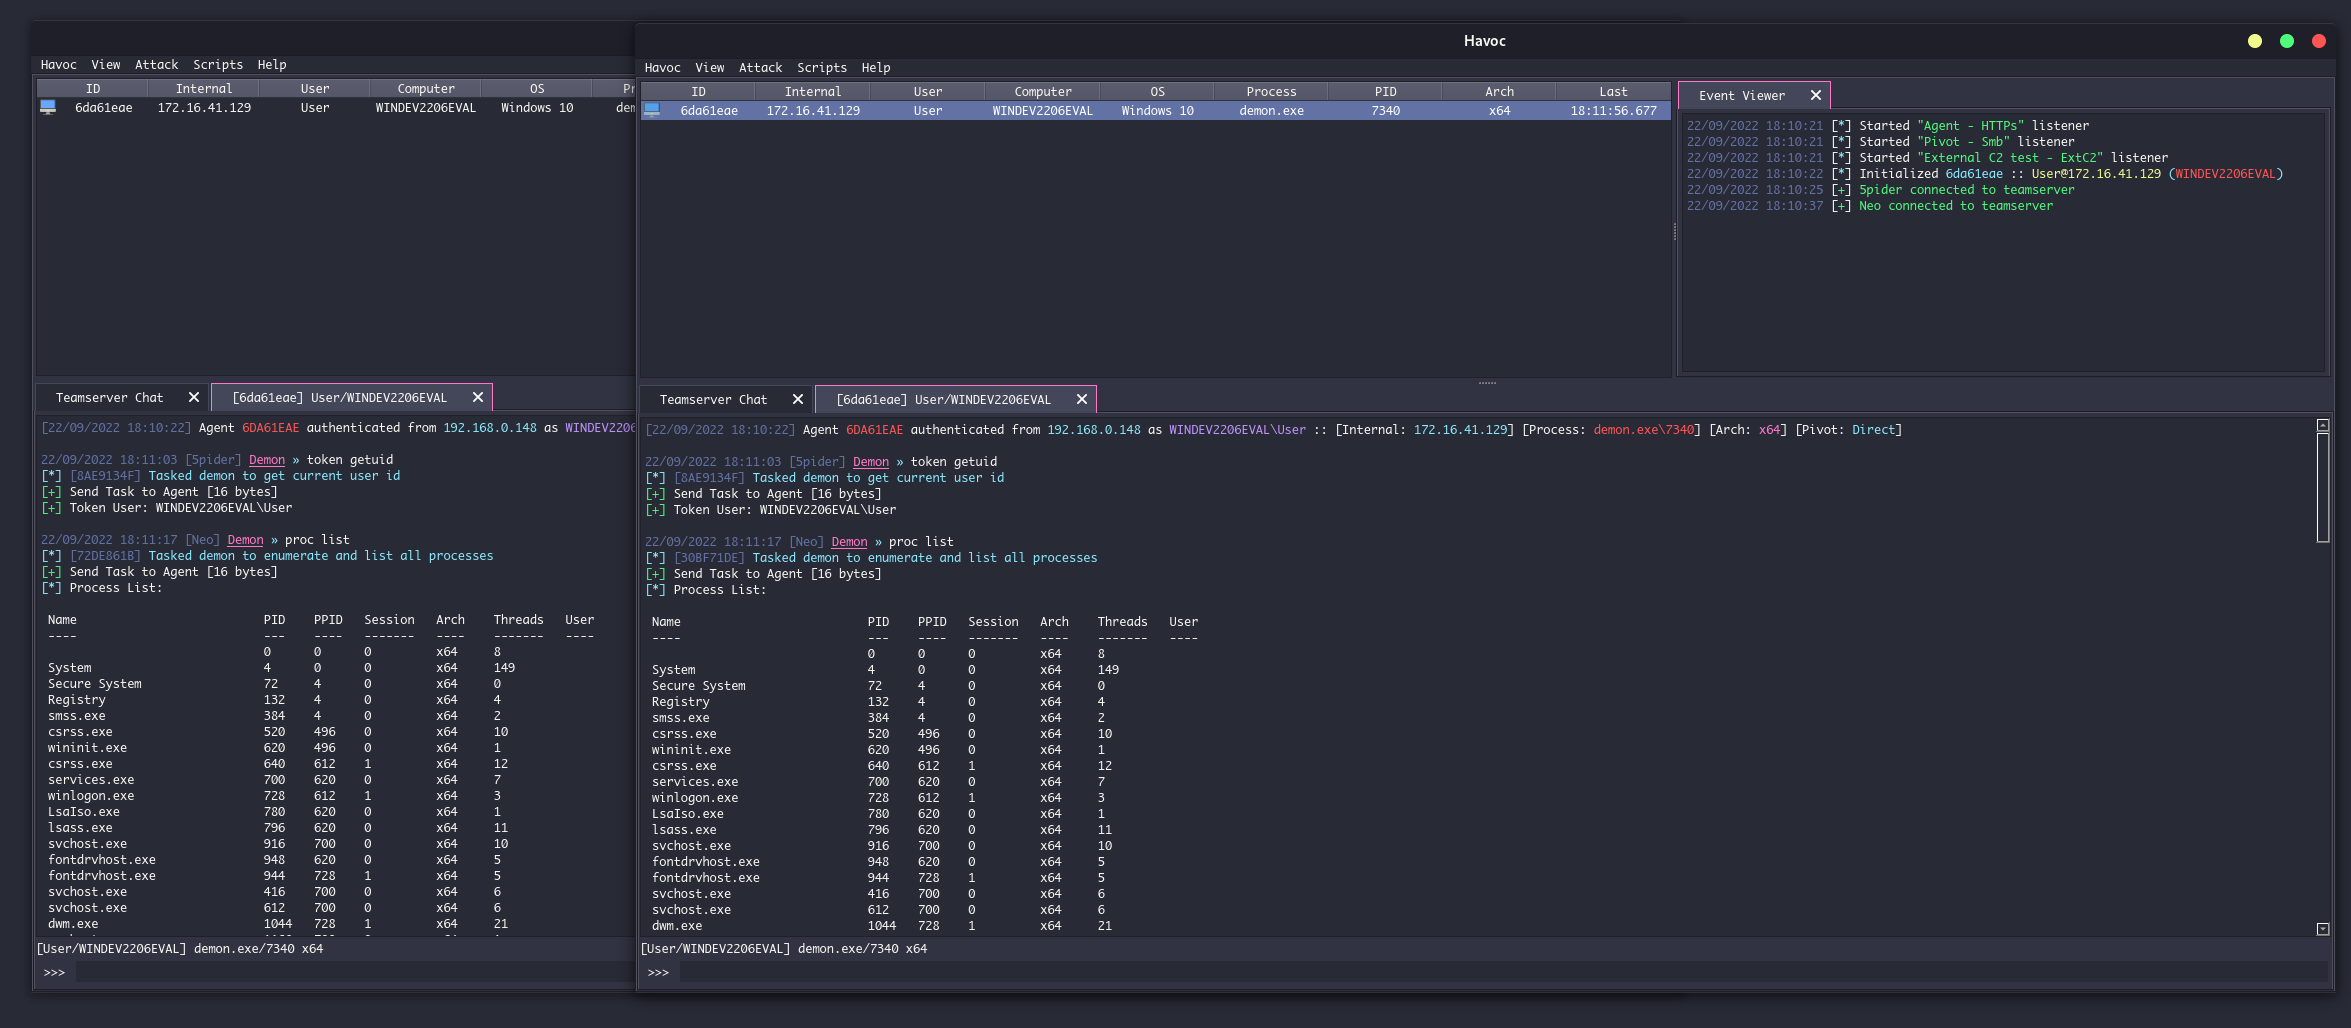
Havoc é um framework moderno e maleável de comando e controle pós-exploração, criado por @C5pider.



Início Rápido

Consulte a Wiki para a documentação completa.

Havoc funciona bem no Debian 10/11, Ubuntu 20.04/22.04 e Kali Linux. Recomenda-se usar as versões mais recentes possíveis para evitar problemas. Você precisará de uma versão moderna do Qt e Python 3.10.x para evitar problemas de compilação.

Veja a documentação de Instalação para instruções. Se encontrar problemas, consulte a página de Problemas Conhecidos bem como a lista de Issues abertas/fechadas.


Funcionalidades

Cliente

Interface multiplataforma escrita em C++ e Qt

  • Tema moderno escuro baseado em Dracula

Teamserver

Escrito em Golang

  • Multijogador
  • Geração de payload (exe/shellcode/dll)
  • Listeners HTTP/HTTPS
  • Perfis C2 personalizáveis
  • C2 Externo

Demon

Agente principal do Havoc escrito em C e ASM
  • Ofuscação de Sleep via Ekko, Ziliean ou FOLIAGE
  • Spoofing de endereço de retorno x64
  • Syscalls indiretas para APIs Nt*
  • Suporte a SMB
  • Cofre de tokens
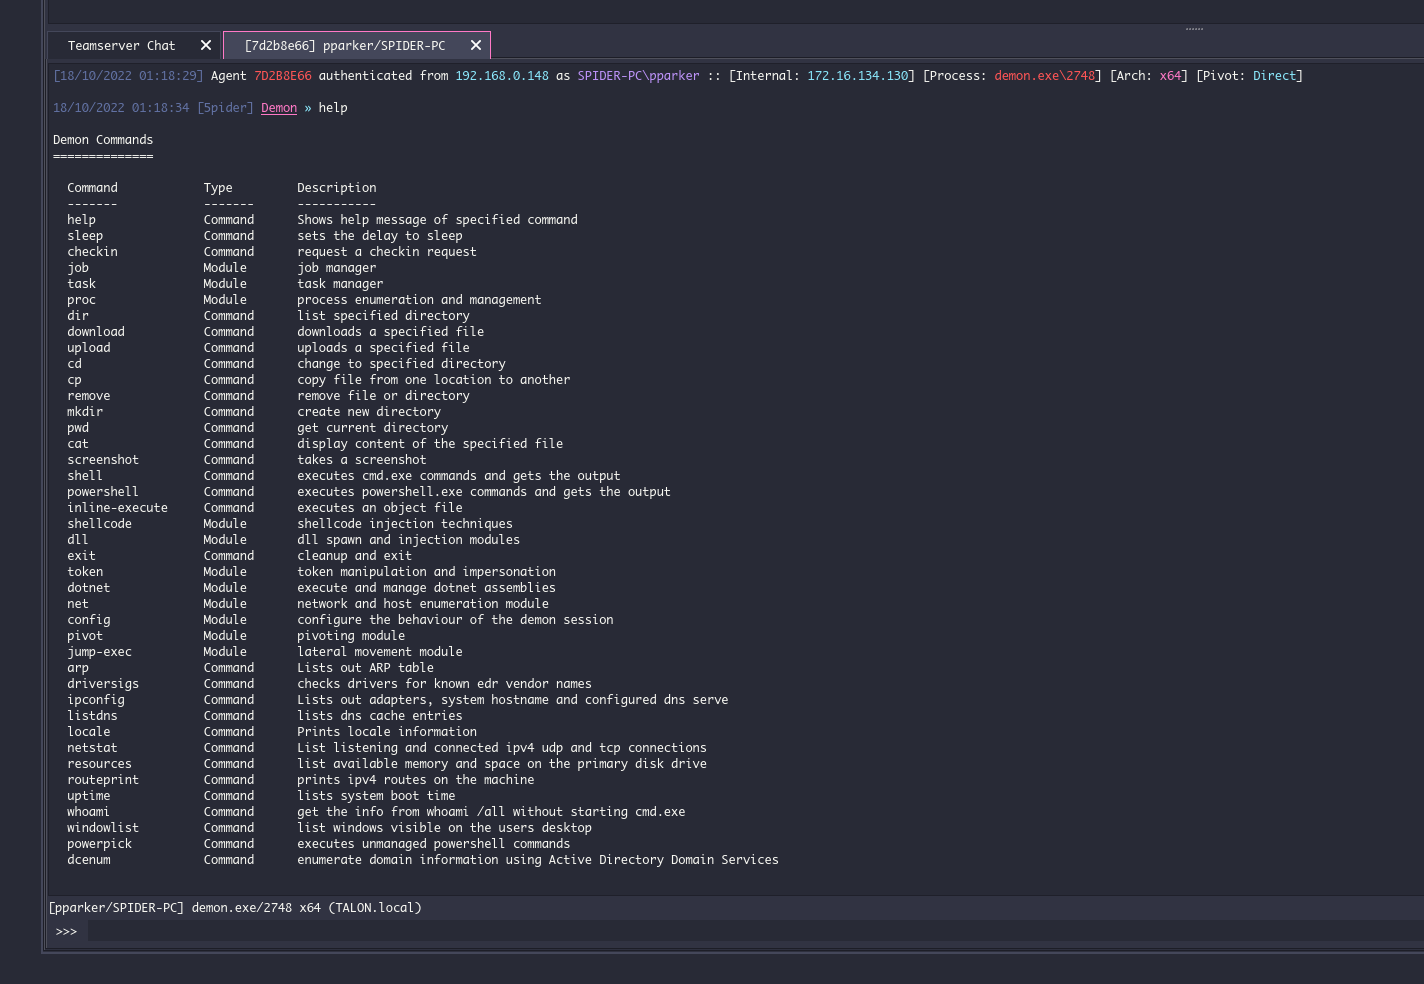
  • Variedade de comandos de pós-exploração integrados
  • Patching de Amsi/ETW via breakpoints de hardware
  • Carregamento de bibliotecas via proxy
  • Duplicação de pilha durante o sleep.

Extensibilidade

  • External C2
  • Suporte a Agentes Personalizados
    • Talon
  • Python API
  • Modules

Comunidade

Você pode entrar no Havoc Discord oficial para conversar com a comunidade!

Nota

Por favor, não abra issues relacionadas a detecção.

O Havoc Framework não foi desenvolvido para ser evasivo. Em vez disso, foi projetado para ser o mais maleável e modular possível. Dando ao operador a capacidade de adicionar recursos ou módulos personalizados que evitem o sistema de detecção de seus alvos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →