 tihanyin/pssw100avb
Uma lista de scripts Powershell úteis com 100% de bypass de AV (no momento da publicação).


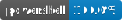


Este repositório contém scripts PowerShell projetados para fins de teste de penetração, incluindo reverse shells. No momento da publicação, nenhum dos scripts foi sinalizado por sistemas antivírus. No entanto, tipicamente dentro de 2 a 3 semanas após a publicação, alguns fornecedores começam a detectar e sinalizar os arquivos maliciosos. Sinta-se à vontade para usar, compartilhar e testar esses scripts enquanto permanecerem indetectados.
Último teste: 26 de outubro de 2026
| Release | Script | Técnica | Deteção AV (VT) | Download |
|---|---|---|---|---|
| 2026‑10 | ReverseShell_2026_10.ps1 | Reverse shell "Windows Telemetry Admin" + injeção de prompt em sandbox de IA | 0/60 |  |
| 2026‑06 | ReverseShell_2026_06.ps1 | Reverse shell + injeção de prompt em IA/sandbox | 3/58 | |
| 2026‑05 | ReverseShell_2026_05.ps1 | Reverse shell + evasão à análise comportamental de IA | 20/61 | |
| 2025‑01 | ReverseShell_2025_01.ps1 | Reverse shell "Fruit Shell" + injeção de prompt em IA | 33/61 | |
| 2022‑06 | ReverseShell_2022_06.ps1 | Reverse shell ao estilo Nishang (ofuscado) | 26/60 | |
| 2022‑03 | ReverseShell_2022_03.ps1 | Reverse shell ao estilo Nishang | 27/61 | |
| 2022‑03 | LsassDump_2022_03.ps1 | Dump de memória LSASS via MiniDumpWriteDump | 21/61 | |
| 2021‑12 | AMSI_bypass_2021_12.ps1 | Bypass de AMSI (amsiInitFailed) | 27/58 | |
| 2021‑09 | AMSI_bypass_2021_09.ps1 | Bypass de AMSI (amsiInitFailed) | 31/60 | |
| 2021‑09 | ReverseShell_2021_09.ps1 | Reverse shell ao estilo Nishang | 30/60 | |
Os dez payloads estão anexados à versão v1.1; a versão v1.0 continua disponível para links mais antigos.


