

RedditOSINT
 albertrg99/redditosint
OSINT do Reddit por nome de usuário. Descubra posts indexados, comentários, conteúdo excluído e ativo, padrões de atividade, identificadores expostos…
osintreconnaissanceosint-social-engineering+7
34
albertrg99/redditosintOSINT do Reddit por nome de usuário. Descubra posts indexados, comentários, conteúdo excluído e ativo, padrões de atividade, identificadores expostos…
 andresriancho/enumerate-iam
Enumere as permissões associadas ao conjunto de credenciais da AWS
 bsysop/servicenow
Verifica instâncias do ServiceNow em busca de configurações incorretas do plugin widget-simple-list que expõem dados via API, com suporte a URLs…
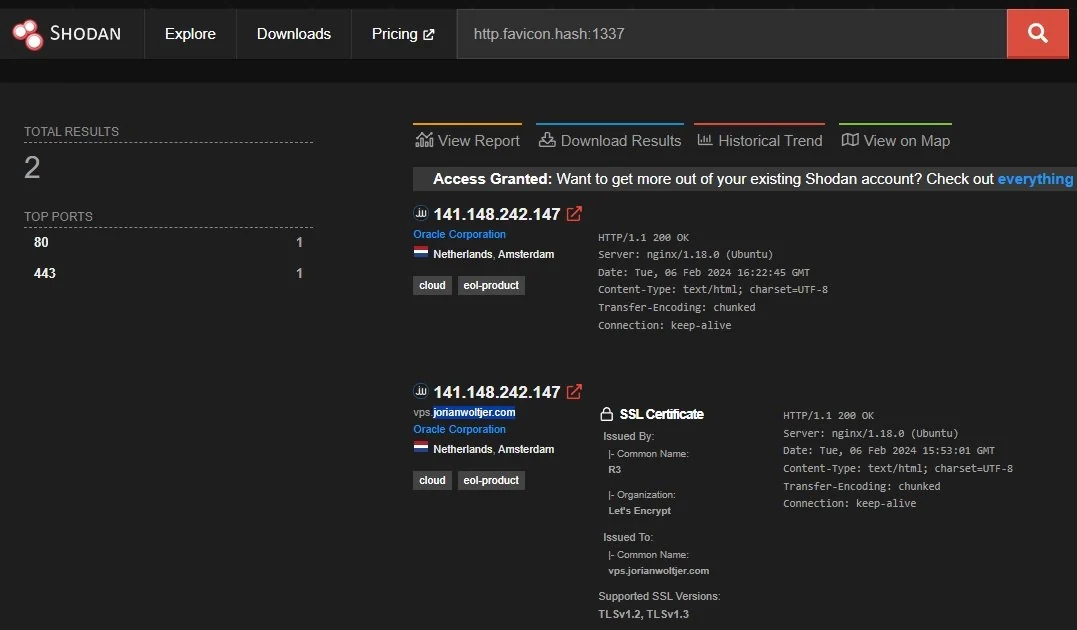 jorianwoltjer/shodan-favicon-preimage
Gerar um favicon que resulte em qualquer hash alvo no Shodan
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 thomaspoppelgaard/netscaler-ctx697096-checker
Verificador somente leitura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica build, pré-condições de CVE e riscos de atualização, e…
 piratesshield/apiharvester
A ferramenta de ataque de API one shot - encontra a URL da API a partir da raiz fornecida e simula os ataques automatizados

 vqkro/higernes
um kit de ferramentas OSINT passivo em python e c++ nomes de usuário, e-mails, domínios, ips, telefones, hashes. sem chaves, sem logins.
 ankhcorp/nuke.sh
Script de reconhecimento passivo baseado em Bash + mapeamento de superfície de ataque usando apenas APIs públicas + ferramentas padrão do Linux…
 nu11secur1ty/cisco
Kit de auditoria de segurança para dispositivos de rede Cisco, com foco em revisão de configuração, detecção de vulnerabilidades e testes de…
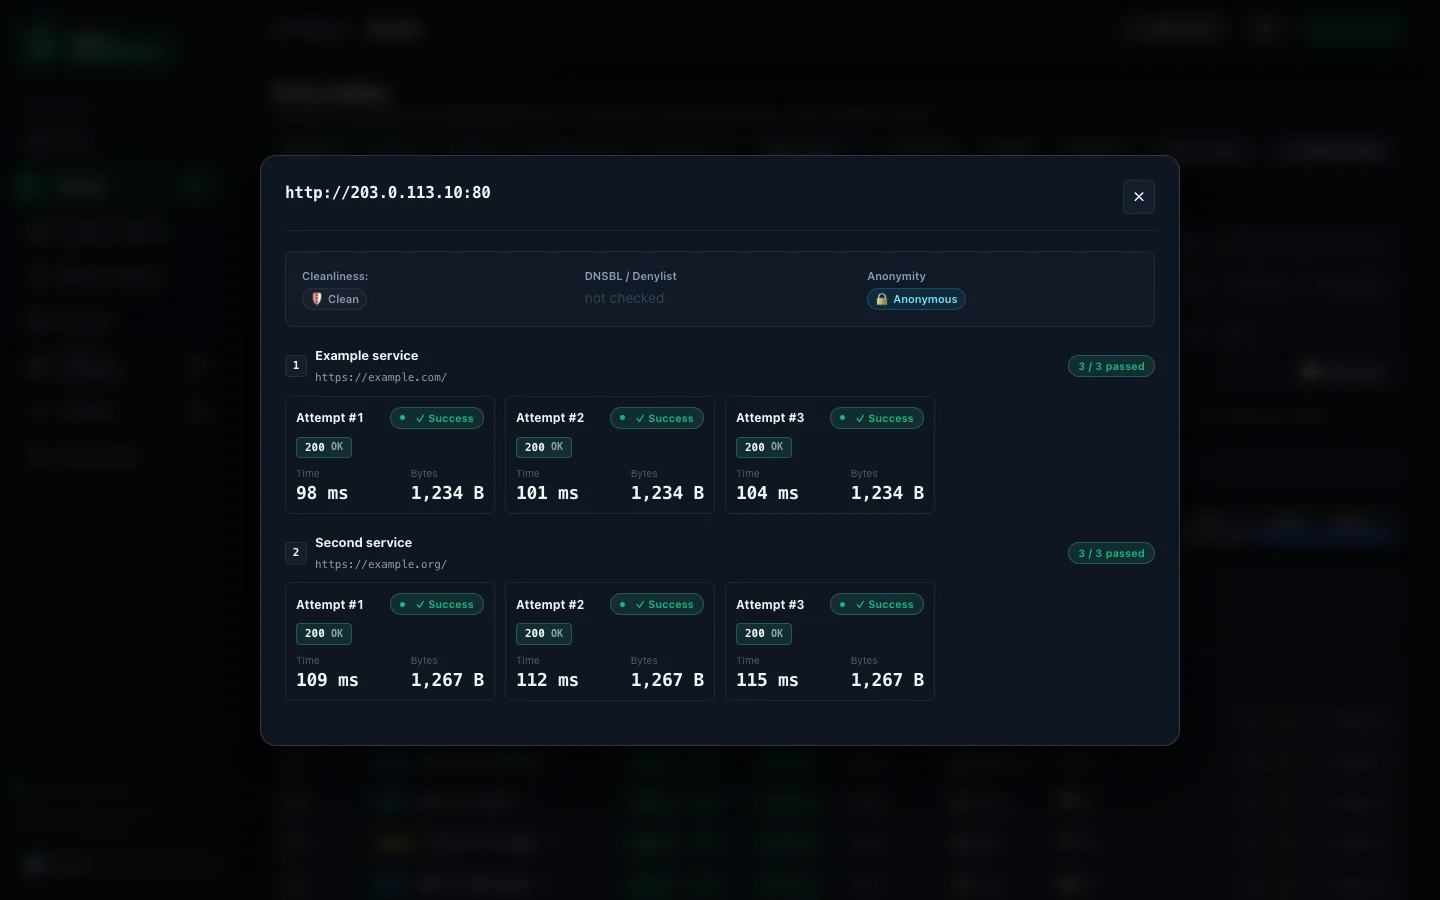 davidvoitenko/proxy-workbench
Coleta, verifica e classifica proxies HTTP/SOCKS públicos em relação aos seus próprios alvos, depois os disponibiliza por meio de exportações…
 vighnesh91/infrapulse-core
Um kit de ferramentas de avaliação de segurança de rede interna de alta fidelidade e somente leitura para infraestrutura Linux e Windows. Emprega uma…
 stillbigjosh/kube-reaper
Escaneia clusters Kubernetes a partir de qualquer identidade, sinaliza permissões perigosas e as encadeia em caminhos de escalação de múltiplas…
 ejfkdev/oss
CLI de armazenamento de objetos compatível com S3 multicloud para listar, exportar e baixar buckets em AWS, Aliyun, Tencent, Huawei e muito mais, com…
 ejfkdev/dj
Extrai arquivos JavaScript carregados dinamicamente por meio da análise estática do HTML e JS do site, detectando chunks do webpack, carregamento…
 devcop95/bugbounty-lab101
Um workspace completo de bug bounty para pesquisadores do HackerOne. Inclui aplicação de escopo, pipeline automatizado de recon/vuln (mais de 400…
 ooafa/bucketbuster
Varre endpoints públicos de armazenamento de objetos em nuvem no Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei e Baidu para encontrar buckets…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.