

DeadMatter
 qsecure-labs/deadmatter
Ferramenta de Extração de Credenciais Independente de Offset
password-crackingmemory-forensicshash-analysis+7
71há 1 ano
qsecure-labs/deadmatterFerramenta de Extração de Credenciais Independente de Offset
 pho5nix/red-team-goad-lab-proxmox
Guia de construção para laboratório doméstico de Red Teaming. Configuração do laboratório GOAD em Proxmox e pfSense, Operator/C2 e Redirectors.
 iterat0r/cnaemulator
Ambiente autônomo de emulação e teste para Cobalt Strike Aggressor Scripts (.cna) que valida a sintaxe, simula as APIs do Beacon e executa BOFs via…
 joshuagodwin7929/purple-team-automation
Emulação automatizada de adversário (Caldera) contra um laboratório de AD para validar a cobertura de detecção do Sigma e mapear os resultados para o…
 gianlucaborello/libprocesshider
Biblioteca compartilhada LD_PRELOAD que oculta um processo Linux de ferramentas como ps e lsof, interceptando readdir e chamadas ao sistema de…
 ivancabrera02/r2socks
Proxy SOCKS5 tunelado através do armazenamento de objetos Cloudflare R2, com agentes em Python e C++ sem dependências retransmitindo tráfego TCP via…
 0x574r/darkcloak
Ferramenta de ocultação de identidade de processos Linux que falsifica comm, argv, cmdline, environ, caminho do exe e VMAs por meio de um pipeline…
 racoten/reflectivepluginloader
Mapeador PE reflexivo e mecanismo de module stomping reforçado contra evasão para Windows x64
 hac01/azure-pentesting-suite
Kit de ferramentas Go para avaliações de segurança autorizadas no Azure: enumera assinaturas e recursos, audita configurações incorretas e ataca o…
 crypt0p3g/dpapi-toolkit
Solte qualquer artefato DPAPI do Windows e ele identifica o formato e a chave mestra exata necessária, depois descriptografa assim que você fornece a…
 gmh5225/github-gato
Ferramenta de Enumeração e Ataque a Runners Auto-Hospedados do GitHub
 w4r10ck423/envvisualizer
Faça o parse e visualize /proc/self/environ em máquinas Linux comprometidas — categoriza variáveis de ambiente por stack tecnológica (AWS, Django,…
 mandiant/gopacket
Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…
 jephthai/evilvm
Compilador baseado em Forth implantado como shellcode x86_64 independente de posição, fornecendo um agente de execução remota de código com REPL…
 rurixis/msrkit
Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…
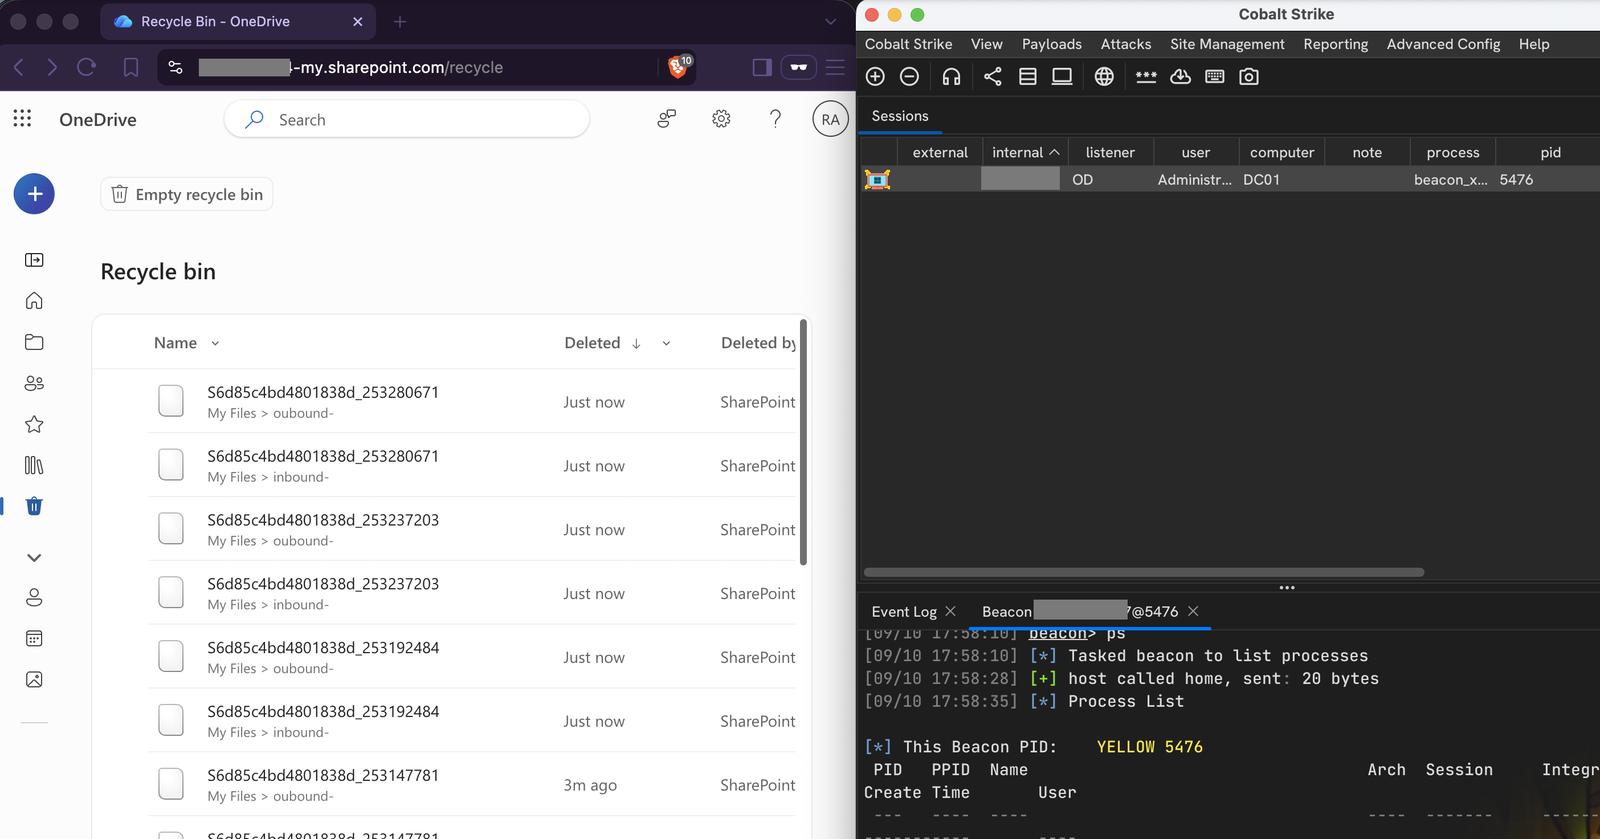 nmht3t/onedrive-udc2
OneDrive como transporte C2 encoberto para Cobalt Strike
 davidcarliez/mythic_telegram_profile
Perfil C2 do Mythic que faz túnel do tráfego dos agentes Athena e Apollo através de mensagens bot-a-bot do Telegram, encaminhando payloads…
 idov31/silverseal
Framework de pós-exploração para Linux com um bootkit UEFI que carrega de forma persistente e furtiva um rootkit de módulo de kernel baseado em Rust…