 pho5nix/red-team-goad-lab-proxmox
Guia de construção para laboratório doméstico de Red Teaming. Configuração do laboratório GOAD em Proxmox e pfSense, Operator/C2 e Redirectors.

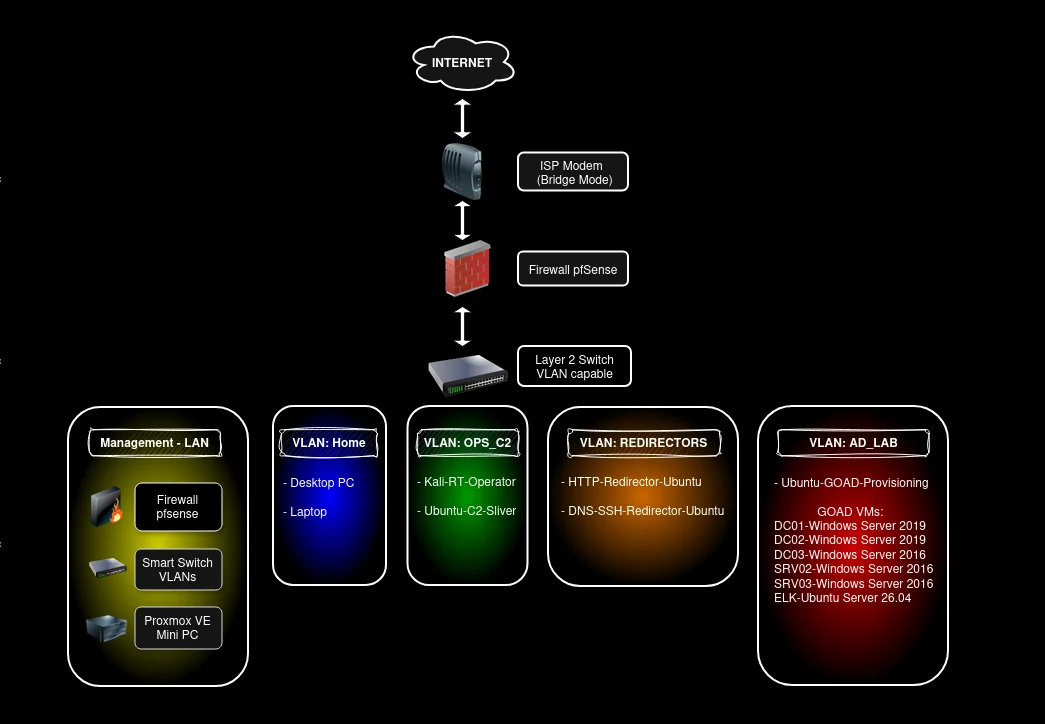
Construa na seguinte ordem:
A sintaxe dos comandos para Packer, Terraform e GOAD deve ser verificada no seu repositório GOAD recém-clonado no momento da construção. O GOAD é mantido ativamente e os formatos dos arquivos de variáveis podem mudar entre versões.
Segmentos
| VLAN | Sub-rede | Gateway (pfSense) | Finalidade | Origem do IP |
|---|---|---|---|---|
| 150 | 172.23.150.0/24 | 172.23.150.1 | Kali Operator e Ubuntu C2/Sliver | DHCP do pfSense (reservas após a criação) |
| 160 | 10.60.160.0/24 | 10.60.160.1 | Redirector HTTP/S e Redirector DNS/SSH (VMs Ubuntu) | DHCP do pfSense (reservas após a criação) |
| 56 | 192.168.56.0/24 | 192.168.56.1 | VM de provisionamento Ubuntu GOAD, laboratório GOAD AD (5 VMs Windows) mais ELK SIEM | Estático (Terraform/Cloudbase-Init) |
| 100 | 10.10.100.0/24 | 10.10.100.1 | Seu Desktop/Laptop | DHCP do pfSense (reservas após a criação) |
Hosts GOAD (estáticos, internos à VLAN 56)
| Codinome | Função | SO | Domínio | IP |
|---|---|---|---|---|
| kingslanding | DC01 | WS 2019 | sevenkingdoms.local | 192.168.56.10 |
| winterfell | DC02 | WS 2019 | north.sevenkingdoms.local | 192.168.56.11 |
| meereen | DC03 | WS 2016 | essos.local | 192.168.56.12 |
| castelblack | SRV02 (MSSQL/IIS) | WS 2019 | north.sevenkingdoms.local | 192.168.56.22 |
| braavos | SRV03 (MSSQL/ADCS) | WS 2016 | essos.local | 192.168.56.23 |
| GOAD-ELK | SIEM (Elasticsearch/Kibana/Logstash) | Ubuntu 26.04 | Monitoramento do Lab | 192.168.56.50 |
Os hosts GOAD usam os controladores de domínio como seu DNS (kingslanding, .10), necessário para o AD. O pfSense é apenas o gateway deles.
| Componente | VLAN | vCPU | RAM | Disco |
|---|---|---|---|---|
| Kali operator | 150 | 4 | 8 GB | 60 GB |
| Ubuntu + Sliver C2 | 150 | 2 | 4 GB | 40 GB |
| Redirector HTTP/S | 160 | 2 | 2 GB | 20 GB |
| Redirector DNS/SSH | 160 | 2 | 2 GB | 20 GB |
| Host de provisionamento | 56 | 4 | 4 GB | 40 GB |
| kingslanding DC01 | 56 | 2 | 4 GB | 60 GB |
| winterfell DC02 | 56 | 2 | 4 GB | 60 GB |
| meereen DC03 | 56 | 2 | 4 GB | 60 GB |
| castelblack SRV02 | 56 | 2 | 4 GB | 60 GB |
| braavos SRV03 | 56 | 2 | 4 GB | 60 GB |
| GOAD-ELK SIEM | 56 | 4 | 8 GB | 80 GB |
O total é aproximadamente 28 vCPU, 48 GB de RAM, 620 GB de disco com thin provisioning para o laboratório GOAD completo.
Considerando 80 GB de RAM, isso deixa cerca de 30 GB de folga para o próprio Proxmox e snapshots.
Você pode configurar o GOAD-Light ou o MINILAB, se os recursos forem limitados.
Este laboratório foi construído estritamente para fins educacionais e treinamento autorizado em segurança, em um ambiente isolado e autocontido. As técnicas que ele ensina são as mesmas que os defensores precisam entender para proteger sistemas reais. Mantenha-o isolado, mantenha-o local e use o que aprender para tornar as coisas mais seguras.







