
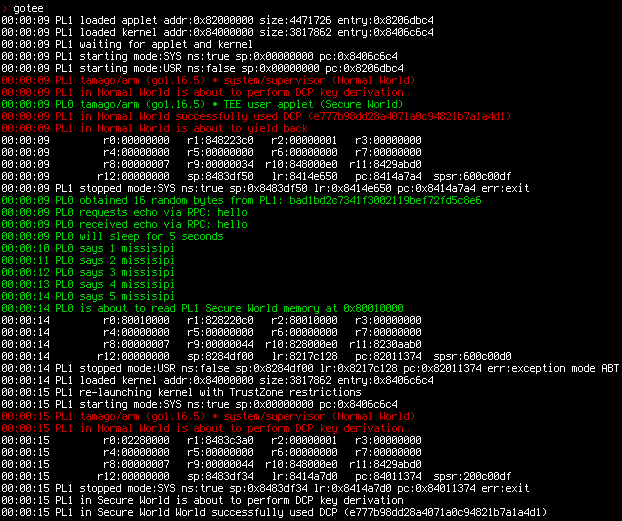
GoTEE-example
 usbarmory/gotee-example
GoTEE - aplicação de exemplo
embedded-systems-securitymemory-forensicsdebuggers+2
usbarmory/gotee-exampleGoTEE - aplicação de exemplo
 purp1ew0lf/blue-team-notes
Você não achou que eu fosse deixar o blue team de fora, né?
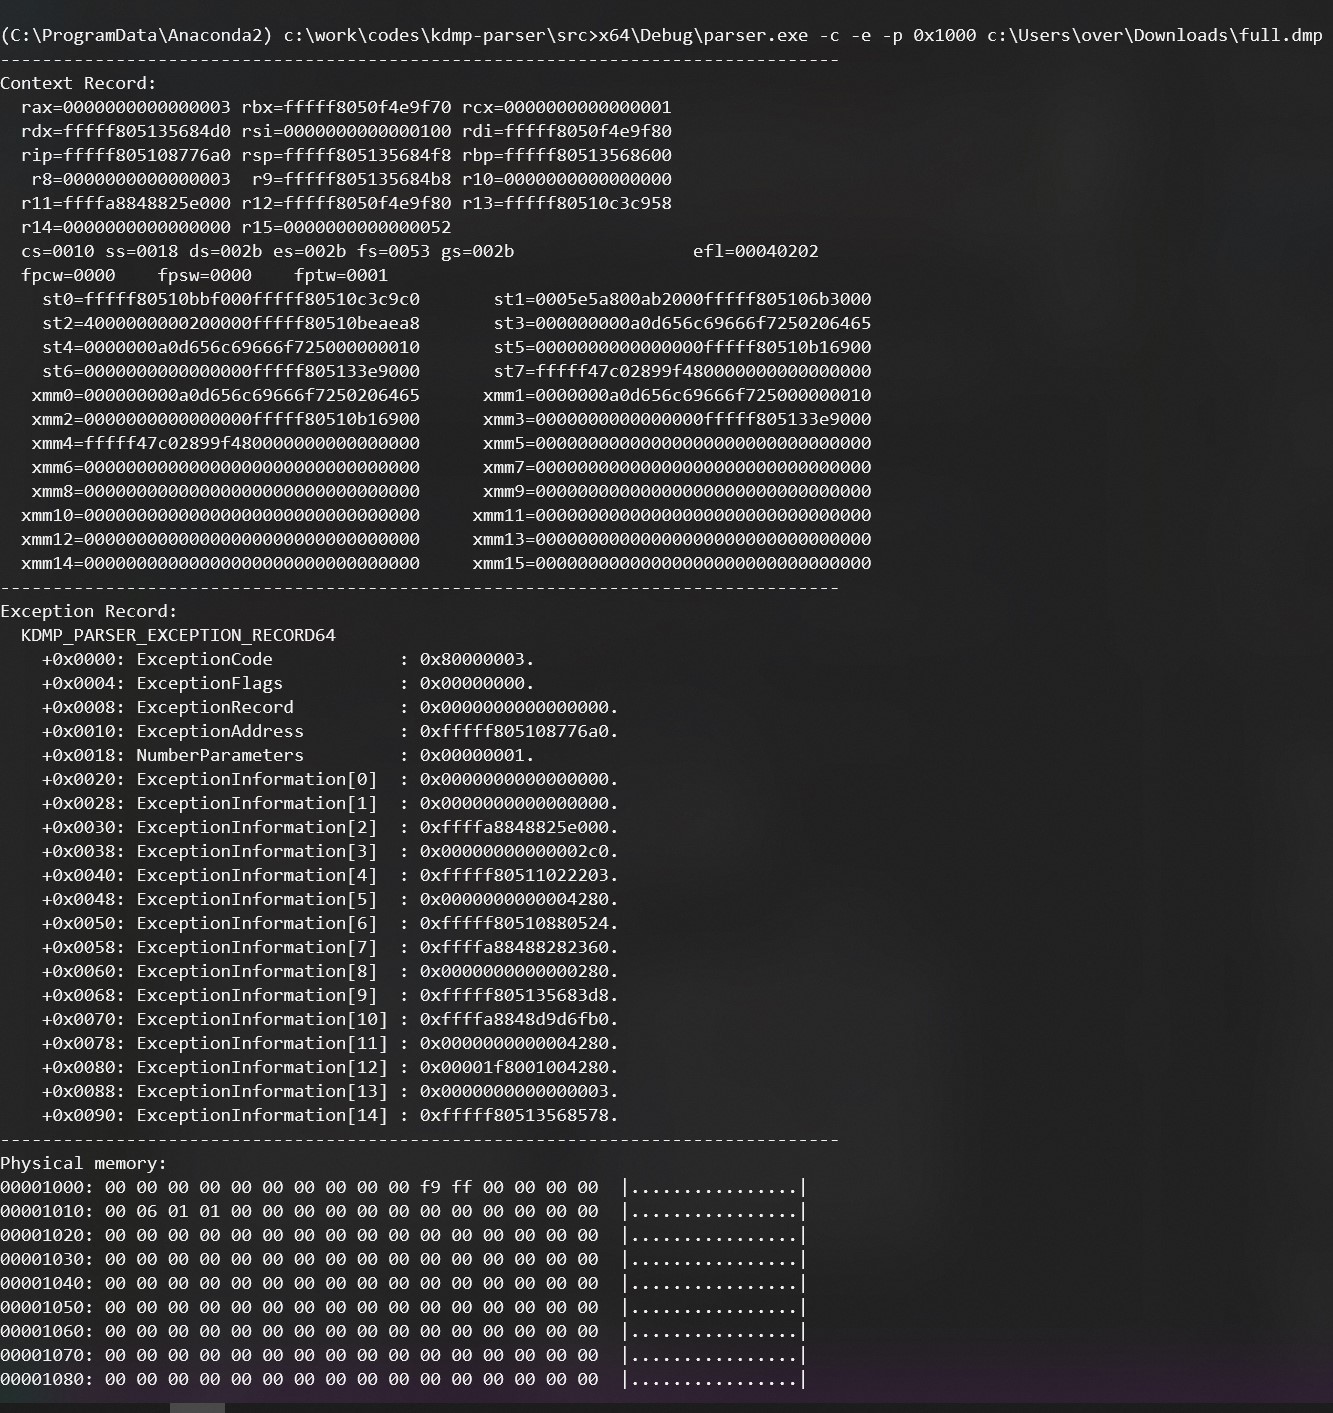 0vercl0k/kdmp-parser
Uma biblioteca de parser de dump de kernel do Windows em C++ com bindings para Python 3.
 hugsy/windbg_js_scripts
Scripts de brincadeira para explorar a API JS do WinDbg
 hasherezade/pesieve-go
Bindings em Golang para o PE-sieve
 airbus-cert/yara-ttd
Use regras YARA em rastros (traces) de Time Travel Debugging
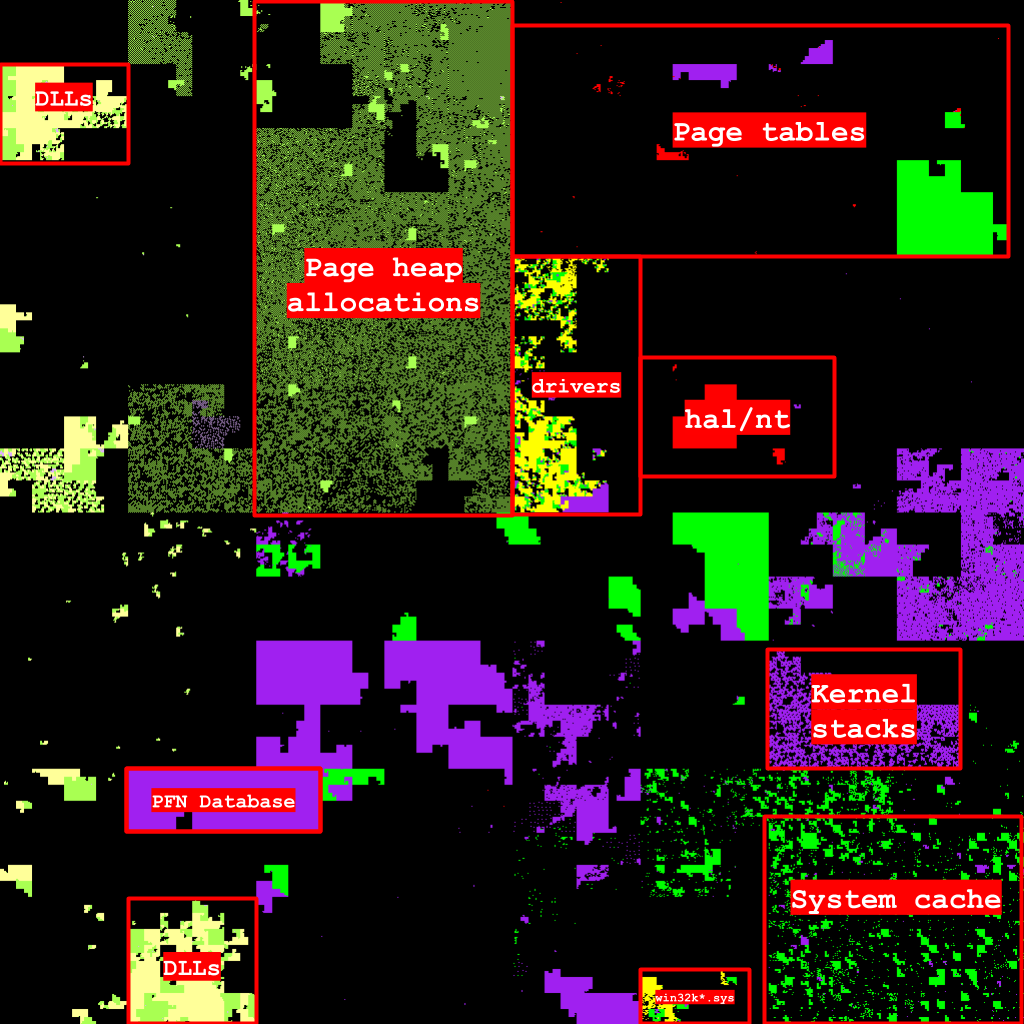 0vercl0k/clairvoyance
Visualize o espaço de endereço virtual de um processo do Windows em uma curva de Hilbert.
 naacbin/covenantdecryptor
Descriptografa as comunicações do Covenant C2 extraindo chaves privadas RSA de minidumps, recuperando chaves de sessão AES e convertendo capturas de…
 meckazin/chromekatz
Despejar cookies e credenciais diretamente da memória do processo Chrome/Edge
 p1sec/qcsuper
QCSuper é uma ferramenta que comunica com telemóveis e modems baseados em Qualcomm, permitindo capturar frames de rádio 2G/3G/4G em bruto, entre…
 offensive-panda/lsassreflectdumping
Esta ferramenta emprega a técnica de Process Forking usando a API RtlCreateProcessReflection para clonar o processo lsass.exe. Uma vez criado o…
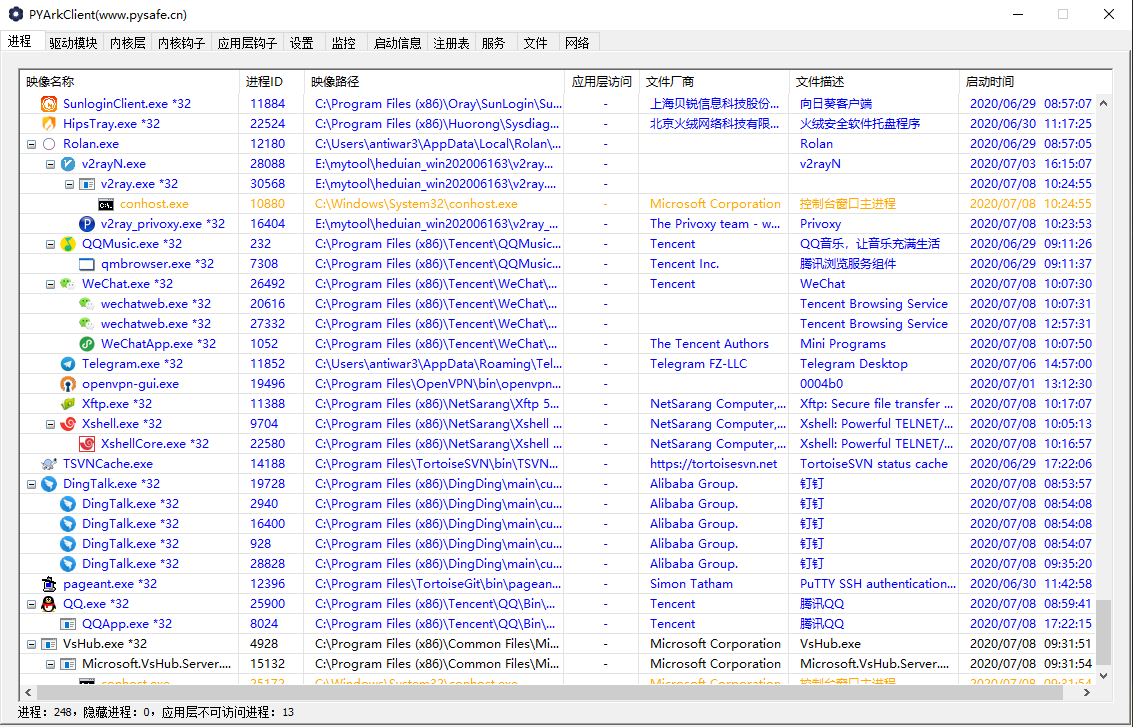
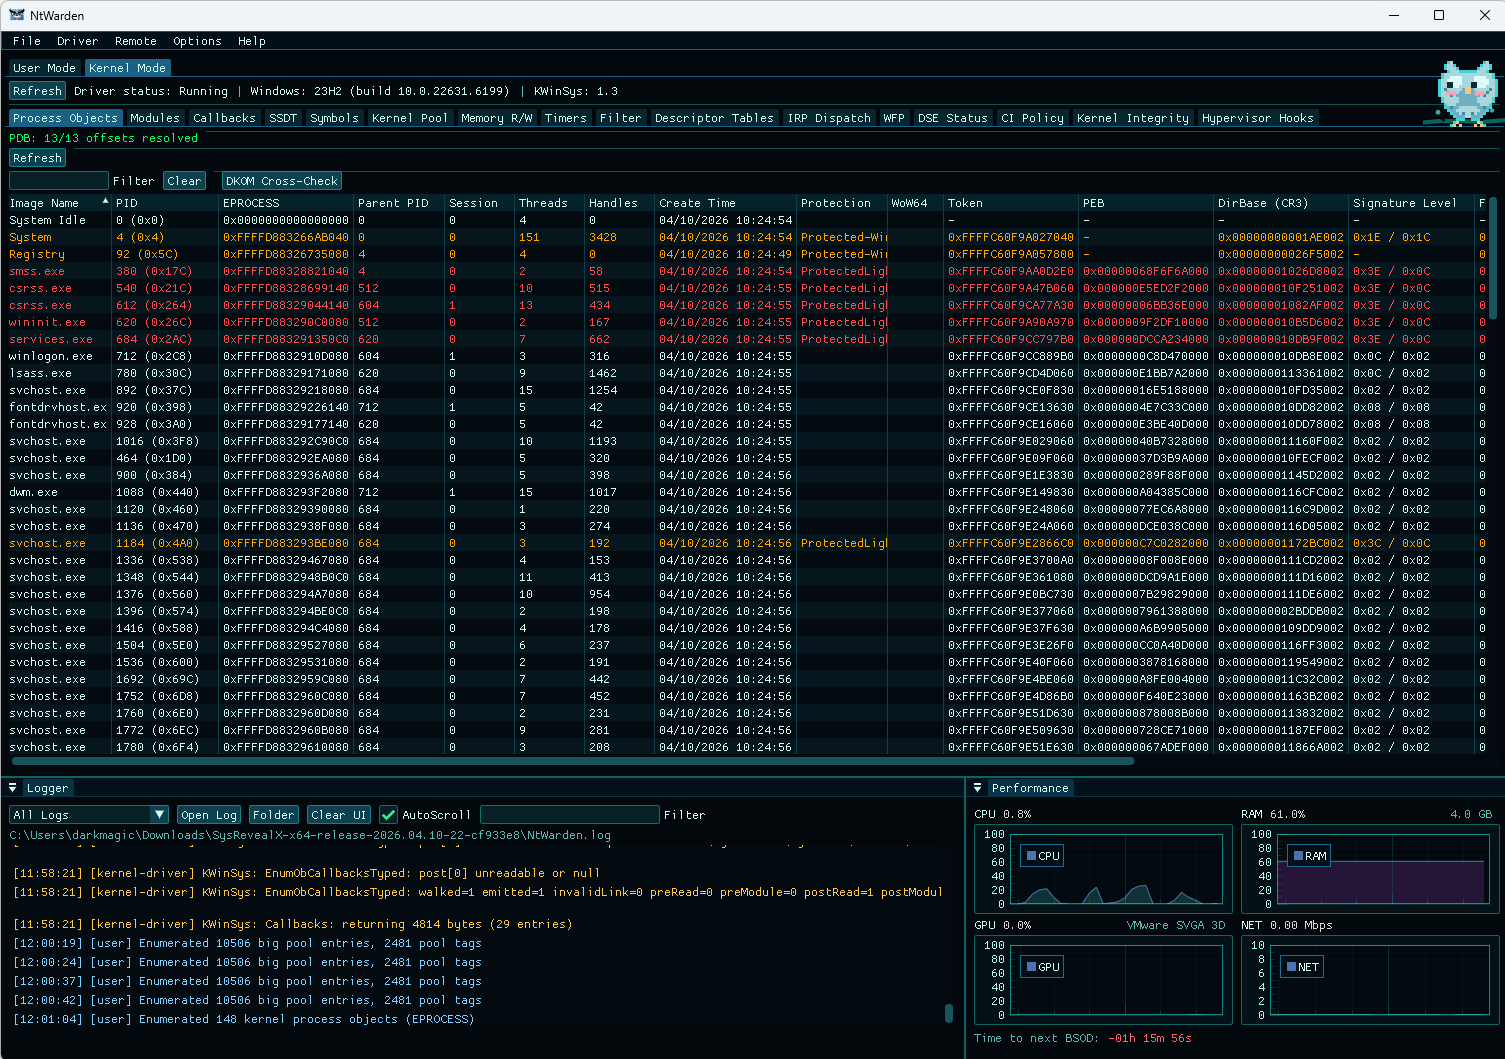 mrt4ntr4/ntwarden
# Kit de Análise e Pesquisa para Windows
 lethal-forensics/memprocfs-analyzer
Automatiza fluxos de trabalho de forense de memória do Windows e DFIR com MemProcFS: varredura YARA/ClamAV, detecção de anomalias em processos e…
 parrotsec/mimikatz
Ferramenta para extrair credenciais do Windows (senhas, hashes, tickets Kerberos) da memória e executar ataques pass-the-hash, pass-the-ticket e…
 nccgroup/asatools
Repositório principal para obter todos os projetos de ferramentas do NCC Group relacionados ao Cisco ASA.
 nccgroup/detectwindowscopyonwriteforapi
Enumera várias características de processos do Windows como auxílio à caça a ameaças.
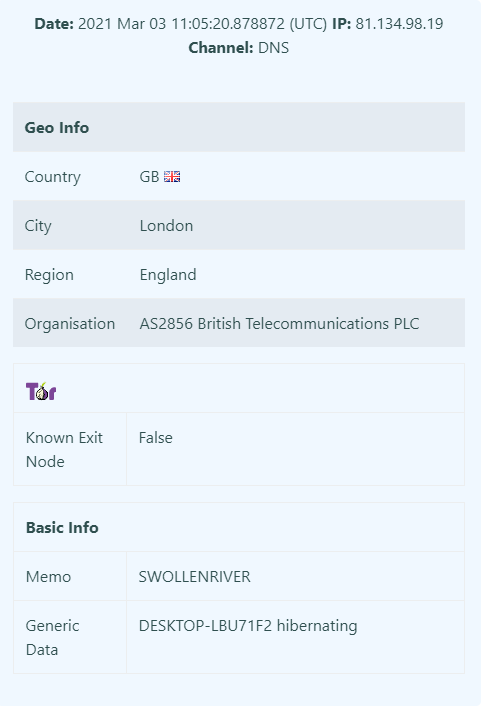 nccgroup/killedprocesscanary
Um canário projetado para minimizar o impacto de certos atores de Ransomware