

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
py — 飘云ark(pyark) | Kitploit
Ferramentas/GitHubGitHub/antiwar3/py
Ferramentas DefensivasForensia de MemóriaAnálise de MalwareForensia DigitalDetecção de IntrusãoResposta a Incidentes
GitHubantiwar3/py

py

飘云ark(pyark)

Ver Repositório
5297240há 2 mesesRevisado pelo Kitploit
Compartilhar
Site

se você encontrar algum bug, reporte nas issues do usuário do Github

Ainda em desenvolvimento

Suporte do win7 ao win11(último)

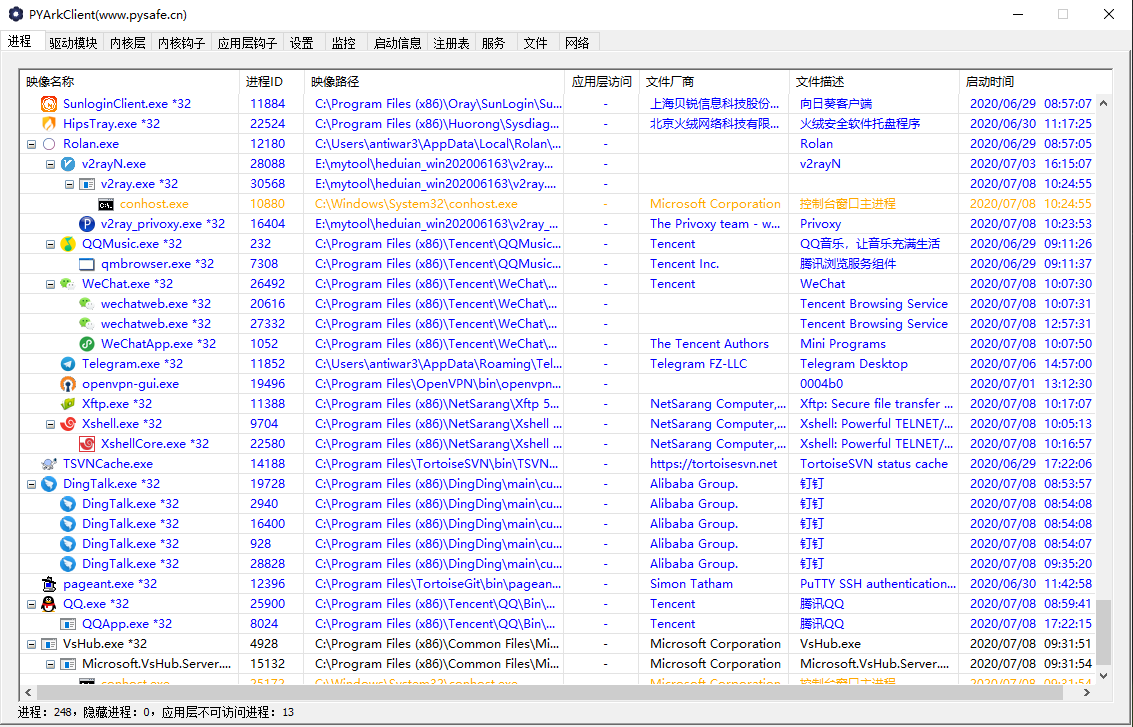
image

Configuração MCP / Como usar o MCP

O PYArkClient possui um servidor MCP Streamable HTTP integrado, e qualquer cliente MCP (Claude Code / Claude Desktop / CodePilot etc.) pode chamá-lo para usar as ferramentas ARK de nível de kernel que ele oferece (processo / thread / módulo / memória / SSDT / callbacks / injeção / dump etc.).

1. Pré-requisitos

  • Execute o PYArkClient.exe como Administrador (a ferramenta precisa de conexão com o driver; quando não conectado, a chamada de ferramentas retorna driver not connected, restart PYArkClient as admin).

  • Abra o painel "AI 对话 / Chat" dentro do aplicativo e marque a caixa de seleção "开启MCP接口" (desativada por padrão). Ao marcar, será gravado o McpConfig.ini e o serviço MCP será iniciado.

  • Ou crie manualmente o McpConfig.ini no mesmo diretório do exe:

    [MCP]
    Enable=1
    
  • Endereço do serviço MCP: http://127.0.0.1:8765/mcp (JSON-RPC 2.0 · Streamable HTTP).

2. Configuração do cliente

Claude Code

claude mcp add --transport http pyark http://127.0.0.1:8765/mcp

Antes de iniciar o Claude Code, inicie o PYArkClient como administrador e marque "开启MCP接口".

Claude Desktop (claude_desktop_config.json)

{
  "mcpServers": {
    "pyark": {
      "type": "http",
      "url": "http://127.0.0.1:8765/mcp"
    }
  }
}

Outros clientes: adicione um MCP server com transporte http (Streamable HTTP) e preencha o endpoint com http://127.0.0.1:8765/mcp.

3. Autoverificação manual

curl -X POST http://127.0.0.1:8765/mcp \
  -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list","params":{}}'

Estrutura da requisição:

POST /mcp
{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"list_processes","arguments":{}}}
  • Em caso de sucesso, retorna result.content[0].text, que é uma string JSON.
  • Mensagens de notificação sem id retornam HTTP 202.
  • O servidor inclui Access-Control-Allow-Origin: *, permitindo fetch direto de navegadores / Electron.

4. Ferramentas disponíveis (parcial)

  • Processo: list_processes list_threads list_modules get_process_info get_process_peb kill_process suspend_process resume_process protect_process enum_process_handles enum_process_windows enum_process_privileges enum_process_hotkeys
  • Thread: kill_thread suspend_thread resume_thread
  • Módulo: get_image_basic_info get_image_path unload_process_module unload_driver
  • Memória: query_memory enum_memory_regions read_memory write_memory protect_memory enum_process_pml4 / pdpt / pd / pt
  • Kernel: enum_ssdt_hooks recover_ssdt enum_shadow_ssdt_hooks enum_idt_hooks enum_callbacks enum_filters enum_minifilters enum_io_timers scan_driver_routines enum_object_types enum_object_hooks
  • Injeção / Dump: dump_process dump_process_module dump_driver_memory bb_inject bb_map_driver


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





