
 usbarmory/gotee-example
GoTEE - aplicação de exemplo

O framework GoTEE implementa a instanciação concorrente de unikernels baseados em TamaGo em modos privilegiado e não privilegiado, interagindo entre si através do modo monitor e de chamadas de sistema personalizadas.
Com essas capacidades, o GoTEE implementa um Trusted Execution Environment (TEE) baseado em TamaGo, trazendo a segurança de memória, a conveniência e as capacidades do Go para a execução em bare metal dentro do ARM TrustZone Secure World ou de RISC-V Supervisor Execution Environments.
O GoTEE pode supervisionar Trusted Applets freestanding escritos em Go puro, Rust ou C, implementando a API GoTEE, bem como qualquer sistema operacional capaz de ser executado no ARM TrustZone Normal World ou em RISC-V S-mode, como o Linux.
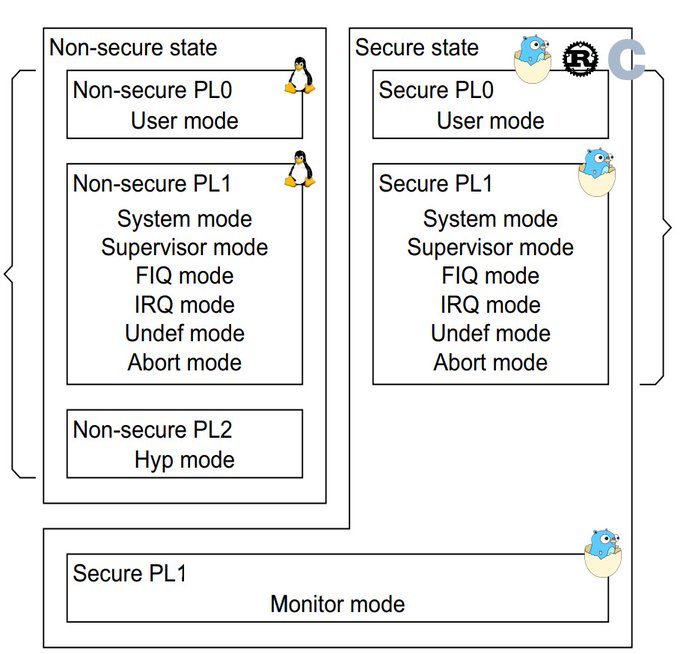
Contextos de execução isolados para ARM User mode, TrustZone Normal World ou RISC-V Supervisor Mode
API para implementação de Trusted OS (Syscall, JSON-RPC e handlers de exceção)

A documentação principal, que inclui um tutorial, pode ser encontrada na wiki do projeto.
A documentação da API do pacote pode ser encontrada em pkg.go.dev.
A tabela a seguir resume os SoCs e placas atualmente suportados.
| SoC | Placa | Pacote do SoC | Pacote da placa |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
Na nomenclatura de TEE, o unikernel privilegiado é comumente referido como Trusted OS, enquanto o não privilegiado representa um Trusted Applet.
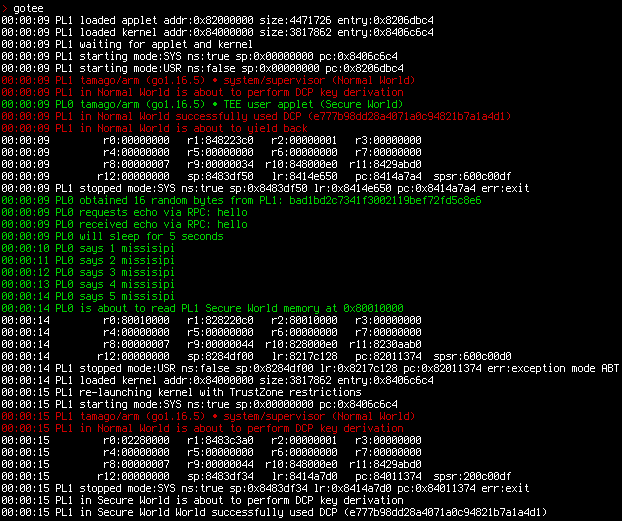
O exemplo do GoTEE demonstra a operação concorrente de unikernels Go atuando como Trusted OS, Trusted Applet e Main OS.
[!WARNING] O SO principal pode ser qualquer SO "completo" (por exemplo, Linux); o TamaGo é usado apenas como um exemplo autocontido. O mesmo se aplica ao Trusted Applet, que pode ser qualquer aplicação bare metal capaz de ser executada em modo usuário e implementar a API GoTEE, como programas C ou Rust independentes.
Um exemplo em Rust pode ser usado substituindo
trusted_applet_goportrusted_applet_rustdurante a compilação.
A combinação de exemplo de SO confiável/applet realiza testes básicos de execução concorrente de três unikernels TamaGo em diferentes níveis de privilégio:
O SO Principal cede o controle por meio de uma chamada ao monitor.
O Trusted Applet dorme por 5 segundos antes de tentar ler a memória do SO Confiável, o que dispara uma exceção tratada pelo supervisor, que encerra o Trusted Applet.
A interface de syscall do GoTEE é implementada para a comunicação entre o SO Confiável e o Trusted Applet.
Quando iniciada no USB armory Mk II, a aplicação de exemplo é acessível via SSH por meio de Ethernet over USB (protocolo ECM, suportado em hosts Linux e macOS):
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
O exemplo pode ser iniciado com o comando gotee, que gera o Main OS
duas vezes para demonstrar o comportamento antes e depois das restrições do TrustZone
estarem em vigor, usando periféricos de hardware reais.
Além disso, o comando linux pode ser usado para gerar a
imagem base Debian do USB armory
como Main OS não seguro.
[!NOTE] Apenas versões da imagem base Debian do USB armory >= 20211129 são suportadas para operação não segura.
O exemplo também pode ser executado sob emulação QEMU.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
