
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
awesome-cybersecurity-blueteam — :computer:🛡️ Uma coleção curada de recursos, ferramentas e outras coisas interessantes para equipes azuis de cibersegurança. | Kitploit
Ferramentas/GitHubGitHub/fabacab/awesome-cybersecurity-blueteam
Ferramentas DefensivasSegurança de ContêineresSegurança de RedeSegurança na NuvemDevSecOpsInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Aprendizado e EducaçãoResposta a Incidentes
Recursos Curados
Trilhas e Cursos
Top em Trilhas e Cursos nº18
GitHubfabacab/awesome-cybersecurity-blueteam

awesome-cybersecurity-blueteam

💻🛡️ Uma coleção curada de recursos, ferramentas e outras coisas interessantes para equipes azuis de cibersegurança.

Ver Repositório
5.7k85296há 2 anosRevisado pelo Kitploit
Compartilhar

Awesome Cybersecurity Blue Team Awesome

Uma coleção de recursos incríveis, ferramentas e outras coisas brilhantes para equipes azuis de segurança cibernética.

Equipes azuis de segurança cibernética são grupos de indivíduos que identificam falhas de segurança em sistemas de tecnologia da informação, verificam a eficácia das medidas de segurança e monitoram os sistemas para garantir que as medidas defensivas implementadas permaneçam eficazes no futuro. Embora não seja exclusiva, esta lista é fortemente enviesada para projetos de Software Livre e contra produtos proprietários ou serviços corporativos. Para TTPs ofensivos, consulte awesome-pentest.

Suas contribuições e sugestões são cordialmente ♥ bem-vindas. (✿◕‿◕). Por favor, consulte as Diretrizes de Contribuição para mais detalhes. Este trabalho está licenciado sob uma Licença Internacional Creative Commons Atribuição 4.0.

Muitos profissionais de segurança cibernética possibilitam a violência estatal racista, consciente ou inconscientemente, ao prestar serviços a agências policiais locais, estaduais e federais ou ao cooperar de outras formas com instituições similares que o fazem. Esse mal ocorre com mais frequência por meio do mecanismo coercitivo do emprego, sob a ameaça da falta de acesso a alimentos, moradia ou cuidados de saúde. Apesar da disponibilidade pública desta lista, a intenção e a esperança do mantenedor é que esta lista apoie as pessoas e organizações que trabalham para combater um mal tão massivo, embora banal.
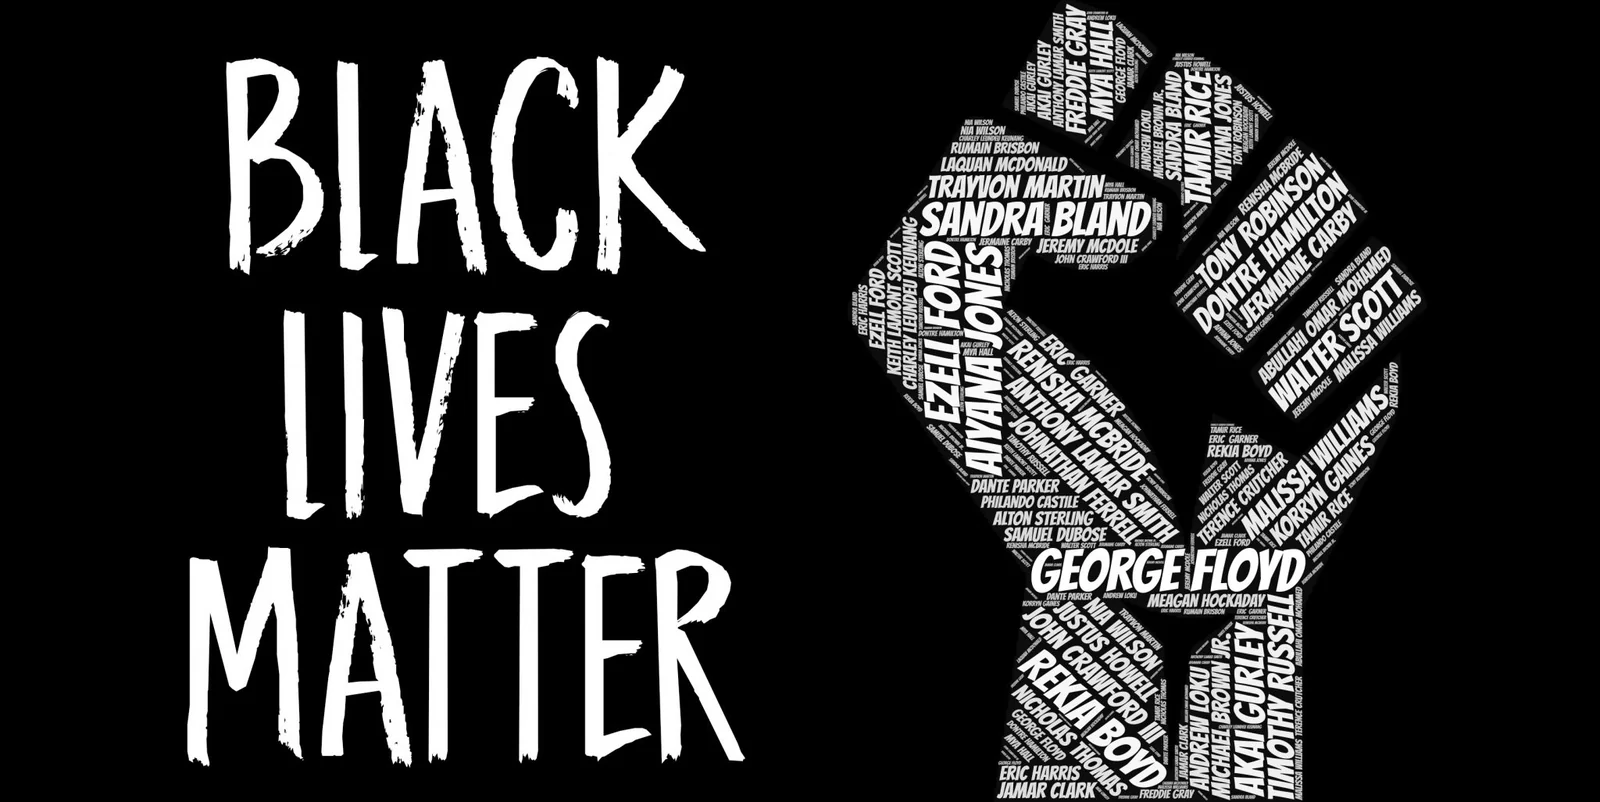
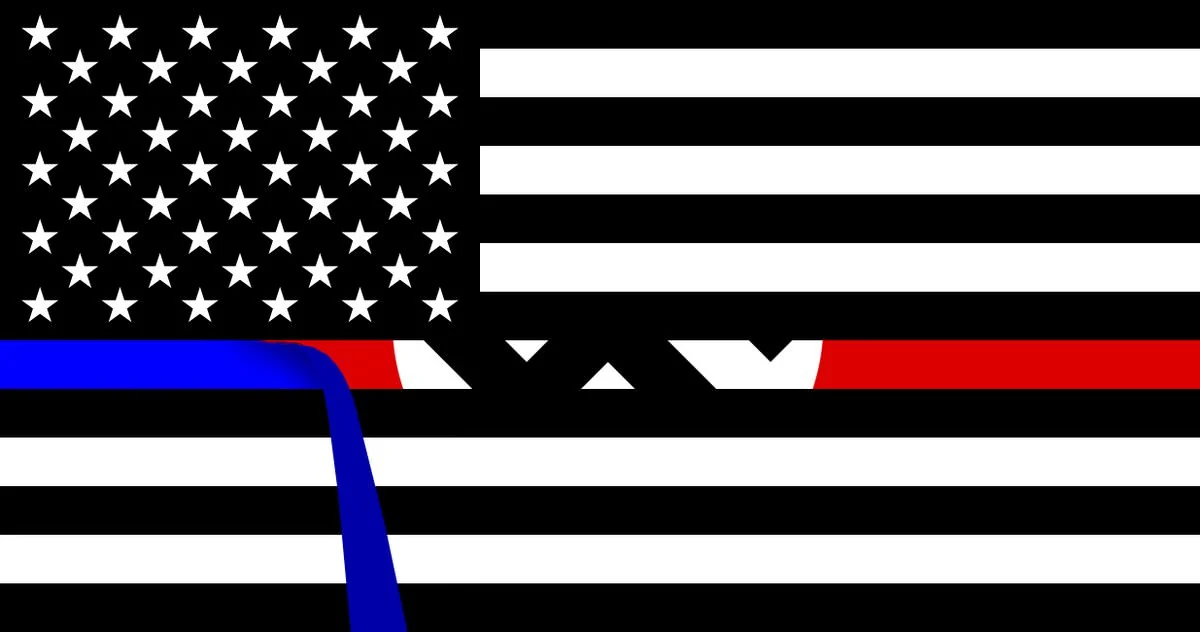
Imagem de um punho erguido composto pelos nomes de pessoas negras assassinadas pela violência policial racista financiada pelos contribuintes.

Imagem de uma bandeira "Blue Lives Matter" com a linha azul fina sendo removida para revelar uma suástica nazista por baixo.

DESFINANCIE A POLÍCIA.

Conteúdo

  • Automação e Convenção
    • Bibliotecas de código e bindings
    • Orquestração, Automação e Resposta de Segurança (SOAR)
  • Segurança de plataforma em nuvem
    • Monitoramento distribuído
    • Kubernetes
    • Service meshes
  • Segurança de comunicações (COMSEC)
  • DevSecOps
    • Hardening de aplicações ou binários
    • Testes e relatórios de conformidade
    • Confusão de dependências
    • Fuzzing
    • Aplicação de políticas
    • Segurança da cadeia de suprimentos
  • Honeypots
    • Tarpits
  • Ferramentas baseadas em host
    • Sandboxes
  • Identidade e AuthN/AuthZ
  • Ferramentas de resposta a incidentes
    • Consoles de gerenciamento de RI
    • Coleta de evidências
  • Defesas de perímetro de rede
    • Appliances ou distribuições de firewall
  • Distribuições de sistemas operacionais
  • Conscientização e reporte de phishing
  • Treinamento de preparação e wargaming
    • Análise e relatórios pós-atividade
  • Configurações de segurança
  • Monitoramento de segurança
    • Detecção e Resposta de Endpoint (EDR)
    • Monitoramento de Segurança de Rede (NSM)
    • Gerenciamento de Informações e Eventos de Segurança (SIEM)
    • Monitoramento de serviços e desempenho
    • Caça a ameaças
  • Inteligência de ameaças
    • Fingerprinting
    • Pacotes e coleções de assinaturas de ameaças
  • Defesas de serviços Tor Onion
  • Defesas da camada de transporte
    • Redes Overlay e Redes Privadas Virtuais (VPNs)
  • Defesas baseadas em macOS
  • Defesas baseadas em Windows
    • Active Directory

Automação e Convenção

  • Ansible Lockdown - Coleção curada de roles do Ansible com temática de segurança da informação, revisadas e mantidas ativamente.
  • Clevis - Framework plugável para descriptografia automatizada, frequentemente usado como cliente Tang.
  • DShell - Framework extensível de análise forense de rede escrito em Python que permite o desenvolvimento rápido de plugins para apoiar a dissecação de capturas de pacotes de rede.
  • Dev-Sec.io - Framework de hardening de servidores que fornece implementações em Ansible, Chef e Puppet de várias configurações básicas de segurança.
  • Password Manager Resources - Dados e código colaborativos e crowdsourced para melhorar o gerenciamento de senhas.
  • peepdf - Analisador de arquivos PDF com suporte a scripts.
  • PyREBox - Sandbox de engenharia reversa com script em Python, baseado em QEMU.
  • Watchtower - Solução baseada em contêineres para automatizar atualizações de imagens base de contêineres Docker, proporcionando uma experiência de atualização não assistida.

Bibliotecas de código e bindings

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







