Estrutura modular de red-team para Active Directory com IA, destinada a testes de penetração autorizados, enumeração de AD, análise de caminhos de ataque, fluxos de trabalho Kerberos/ADCS, relatórios, automação de operadores e integração com servidor MCP.
v5.0 «AdStrike»Framework Profissional de Ataque a Active Directory Potencializado por IA



Apenas para uso autorizado. Não execute esta ferramenta contra sistemas sem permissão escrita explícita.
Status da versão: build beta/pesquisa. As verificações de integridade do menu e das importações passam; os módulos individuais ainda dependem do estado do alvo, credenciais, acessibilidade de rede e ferramentas de terceiros instaladas.
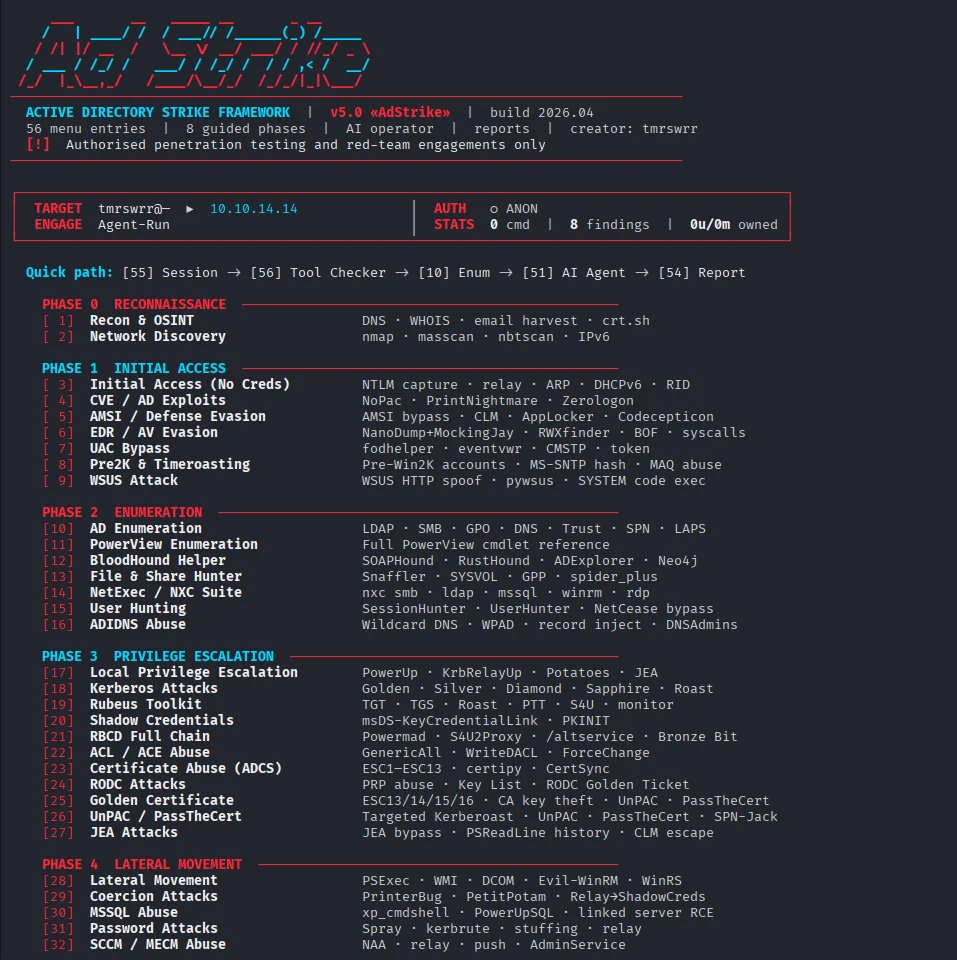
O AdStrike é um framework modular de ataque a Active Directory baseado em terminal. Ele ajuda os operadores a percorrer descoberta, enumeração, exploração, acesso a credenciais, movimento lateral, persistência e relatórios, mantendo o estado da sessão em um único lugar.
O framework armazena detalhes do alvo, credenciais, estado do Kerberos, descobertas, comandos executados e caminhos de saída em uma sessão compartilhada. Os módulos podem reutilizar esse contexto em vez de forçar o operador a reinserir os mesmos dados repetidamente.
🔑 Nenhuma chave de API necessária. O AdStrike agora inclui um servidor MCP que expõe todas as 53 ferramentas (52 módulos de ataque +
set_engagement) através do Model Context Protocol. Conecte-o a um host MCP que você já usa — Claude Code, Cursor, Claude Desktop — e o LLM desse host conduz todo o engajamento com sua própria assinatura. Sem Ollama, semANTHROPIC_API_KEY, sem modelo local para baixar. Veja Servidor MCP (Sem Chave de API) abaixo e docs/mcp.md.
Capacidades principais:
| Enumeração de AD | Auxiliar do BloodHound |
|---|---|
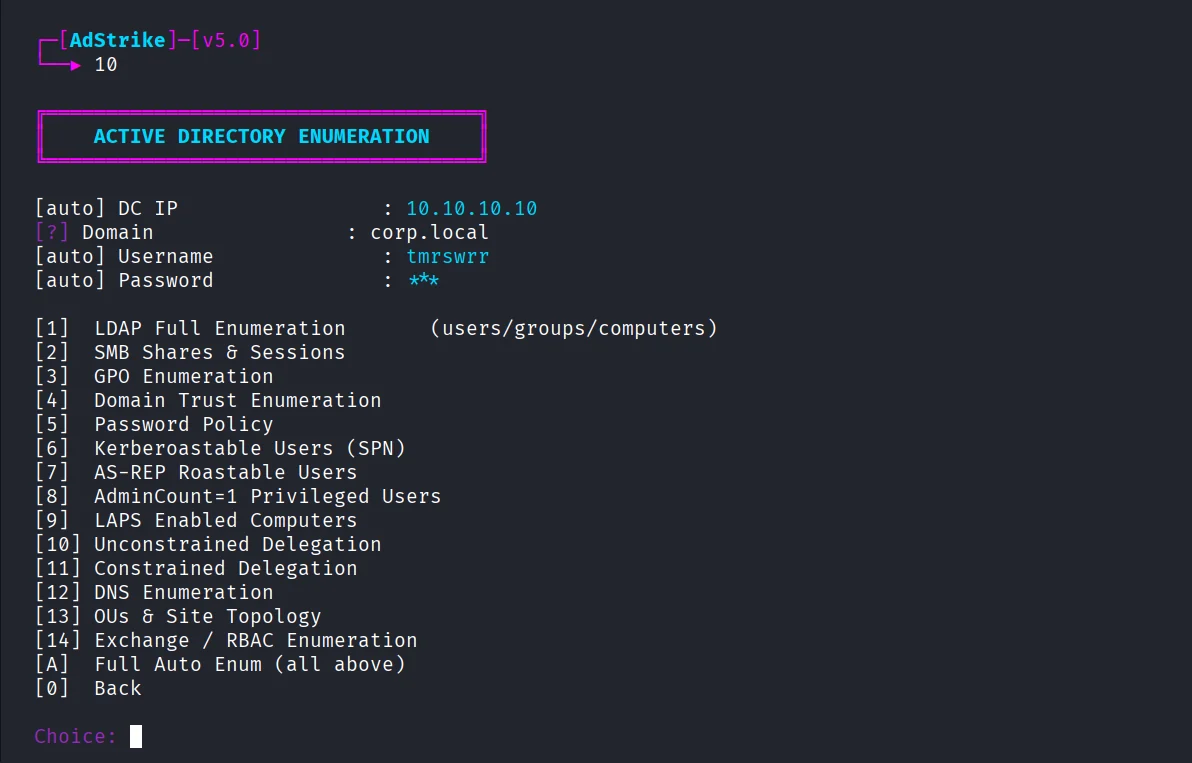 | 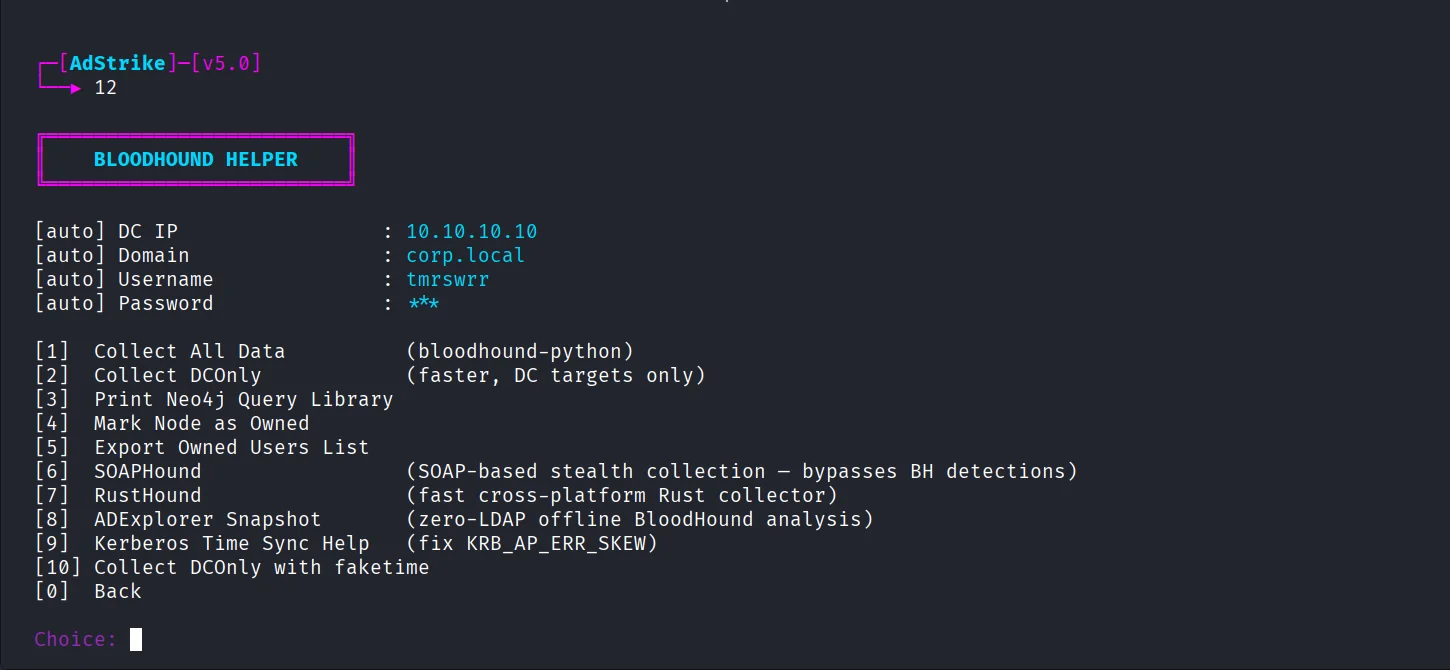 |
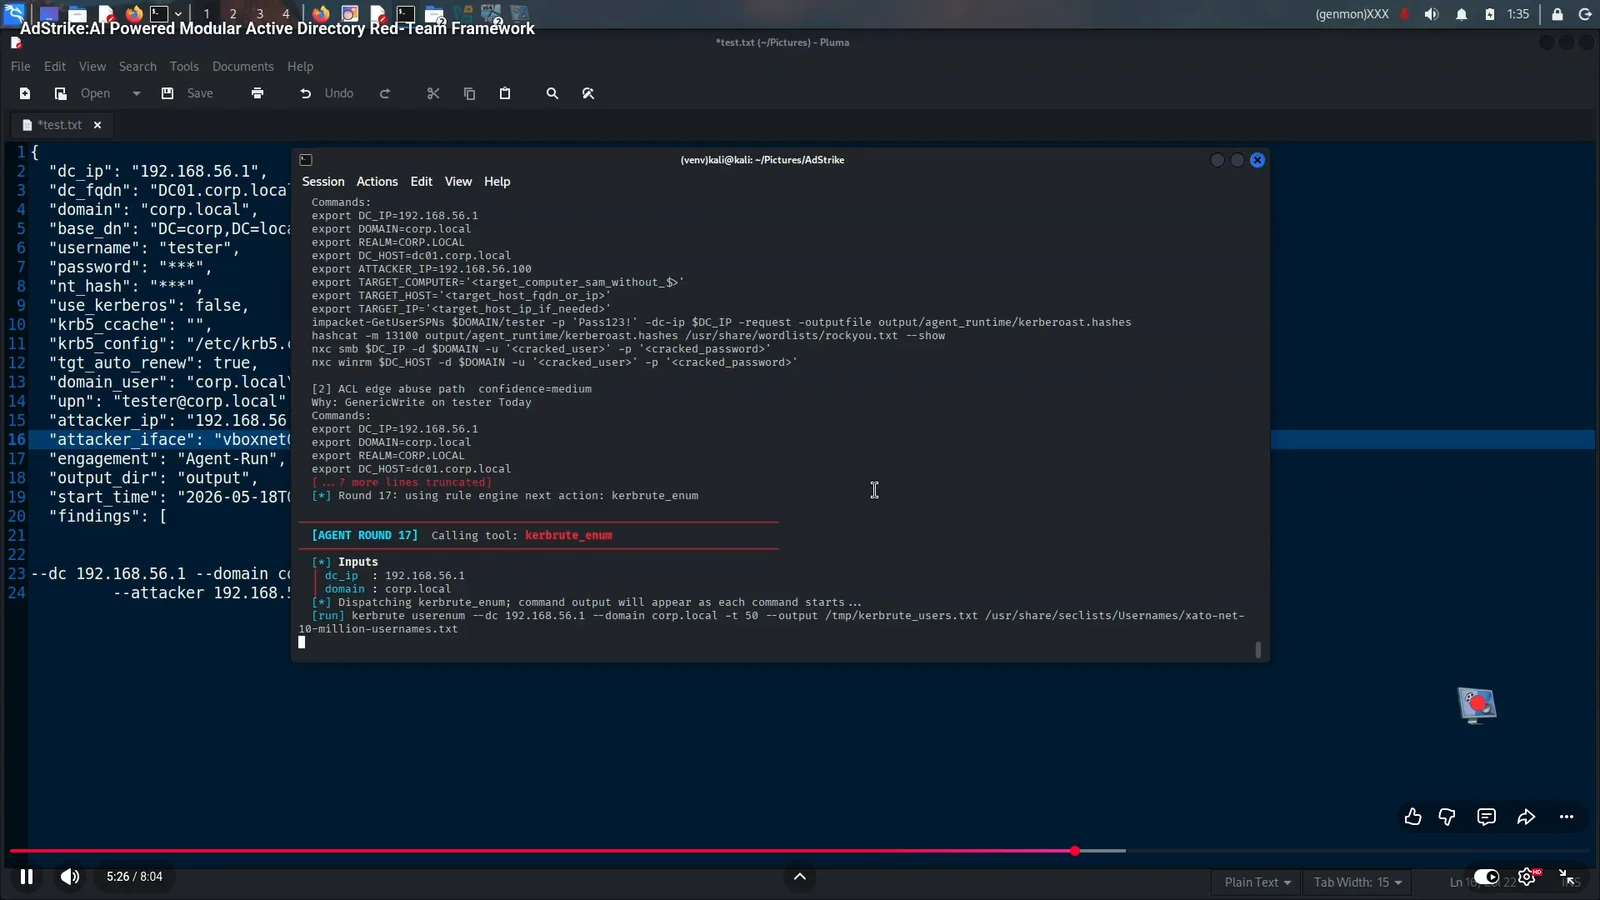
| Agente AdStrike | Smart Analyst |
|---|---|
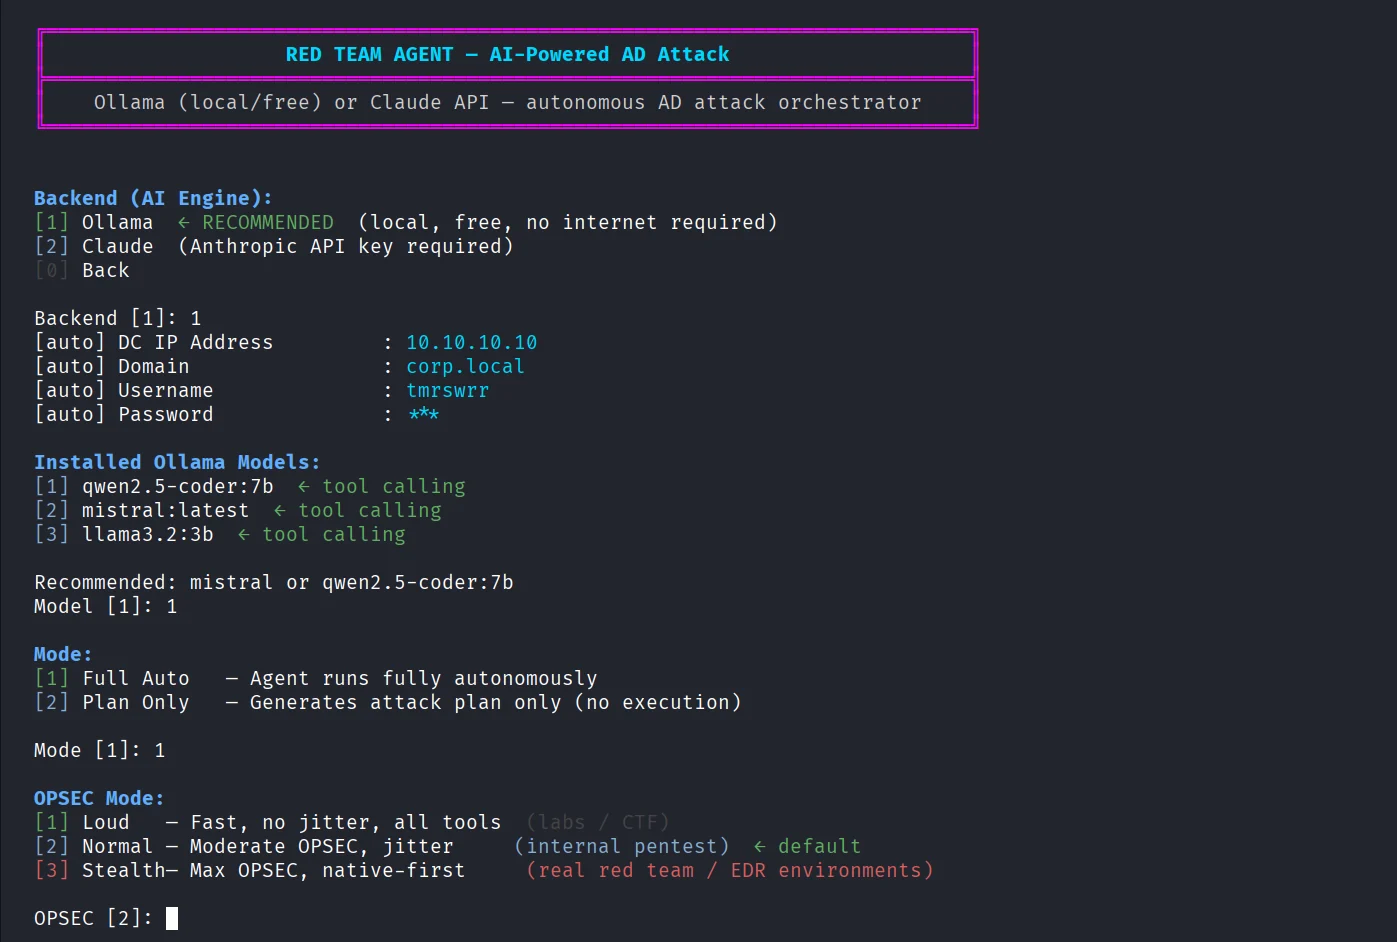 | 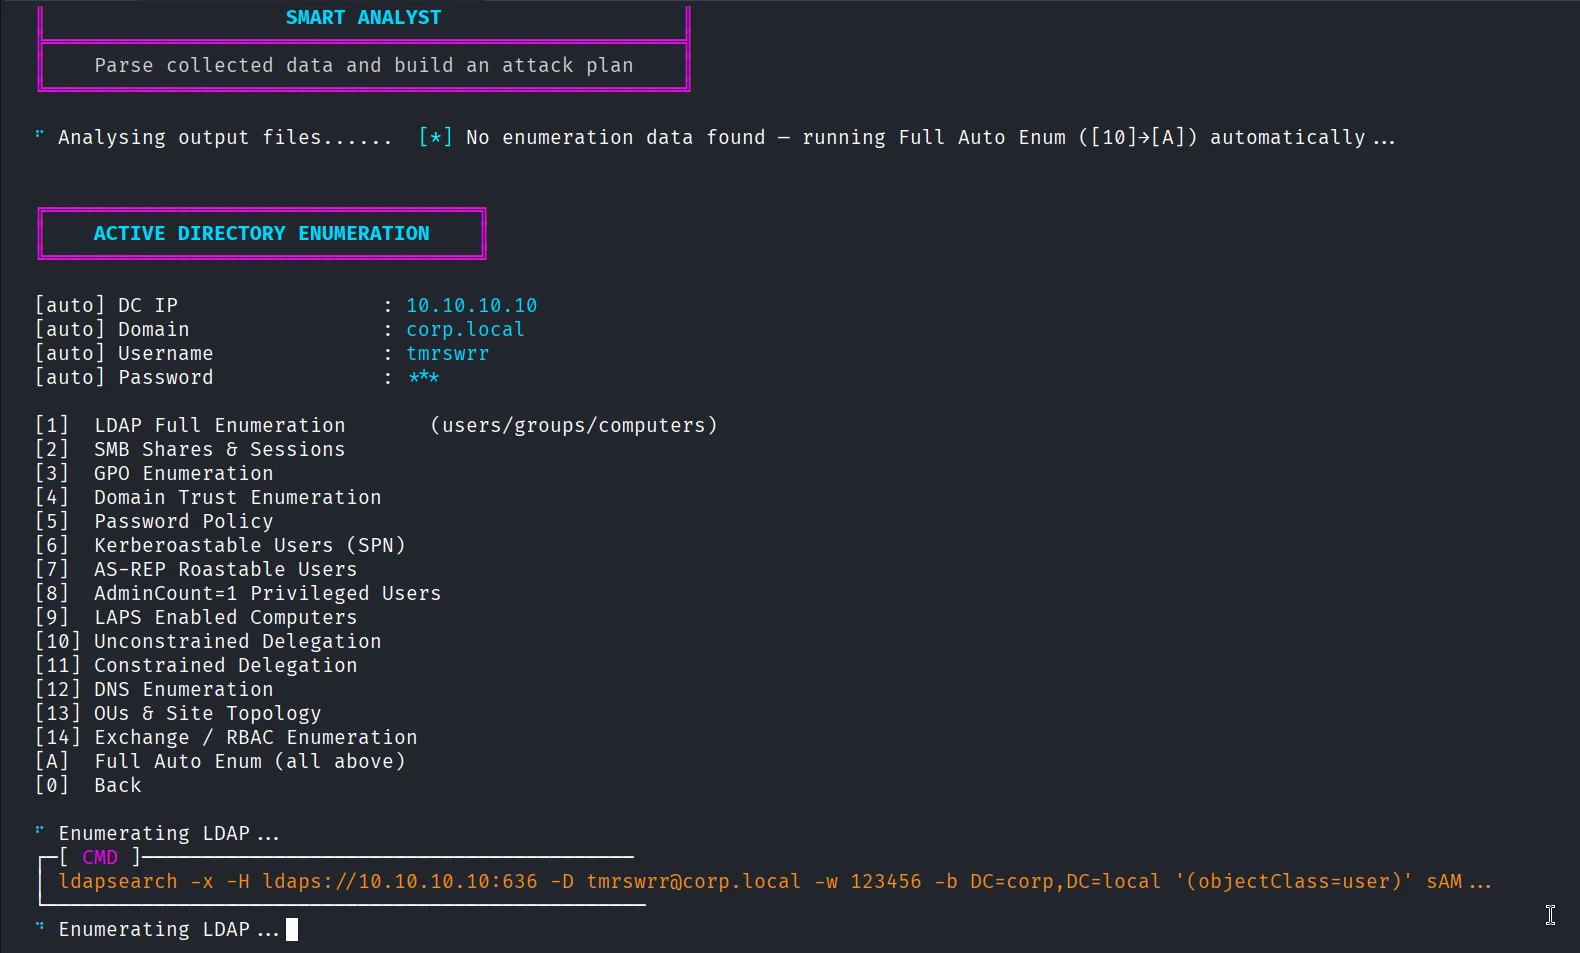 |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
Não execute install.sh ou run.sh com sudo. O instalador cria arquivos locais do repositório, como adrt_venv/, .env e output/; executar como root pode deixar esses arquivos pertencentes ao root.
Se você já o executou com sudo, corrija a propriedade uma vez:
sudo chown -R "$(id -un):$(id -gn)" .
| Item | Requisito |
|---|---|
| SO | Kali Linux 2024+ ou Parrot OS recomendado |
| Python | 3.10 ou superior |
| Privilégios | Usuário normal para o framework; root apenas para ferramentas que exigem captura de pacotes ou ações de rede privilegiadas |
| Rede | Acessibilidade aos serviços AD no escopo, comumente 88, 389, 443, 445, 636, 5985 |
Principais ferramentas externas:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
A maioria das dependências é instalada por install.sh. Algumas ferramentas opcionais são instaladas ou reparadas por scripts/repair_tools.sh quando possível.
O instalador copia .env.example para .env. Edite .env antes de um engajamento:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Você também pode inserir esses valores interativamente pelo Session Manager. A sessão os carrega entre os módulos automaticamente.
Nunca faça commit de dados reais de engajamento. Mantenha .env, output/, arquivos de ticket, hashes, dumps, relatórios e loot capturado privados e redigidos.
Flags de ambiente úteis:




